#1
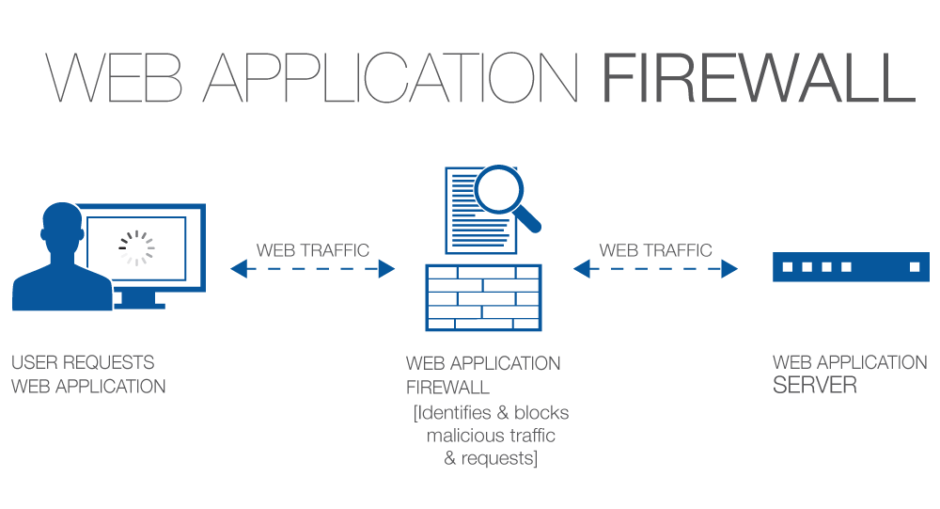
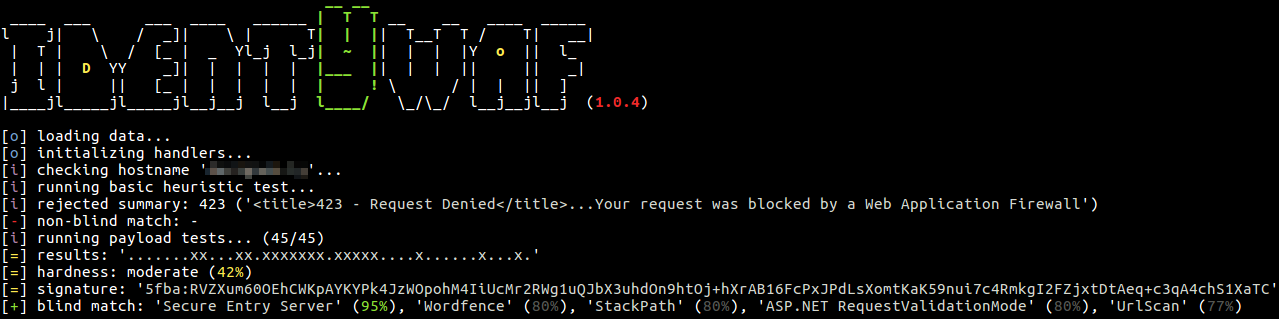
用于查找和利用Web应用程序防火墙中的弱点以绕过其保护的工具。
Kitploit 推荐
 gui-ying233/cve-2025-61638
CVE-2025-61638 的概念验证漏洞利用程序,该漏洞是 MediaWiki 的 Sanitizer::validateAttributes 中的存储型 XSS 漏洞。通过 API 在易受攻击的 wiki 实例上测试该缺陷。
 bytereaper77/cve-2025-59342
针对esm.sh CDN(v136及更早版本)中CVE-2025-59342路径遍历的C漏洞利用。通过X-Zone-Id头注入负载,支持WAF绕过和cookie,用于渗透测试。
 carlos-mesquita/tpaslog4shellpoc
Log4Shell漏洞(CVE-2021-44228)的概念验证,作为FCUP信息安全硕士课程中TPAS课程作业的一部分而开发。