
 #1

 microsoft/applicationinspector
一款源代码分析器,旨在快速通过静态分析并结合基于JSON的规则引擎,突出显示感兴趣的特征及其他特性,以回答'代码中有什么?'这一问题。非常适合在使用前扫描组件或检测特性级别的变化。
 vaib25vicky/awesome-mobile-security
一个旨在将所有有用的安卓和iOS安全相关资源汇集到一起的尝试。所有参考资料和工具均归其各自所有者所有。我只是在维护它。
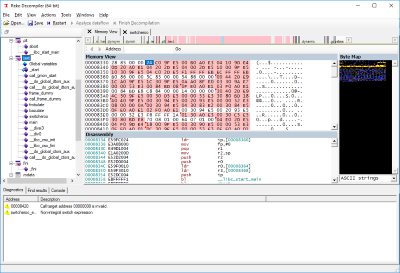
 open-policy-agent/conftest
使用 Open Policy Agent Rego 查询语言针对结构化配置数据编写测试
 erocarrera/pefile
pefile 是一个用于读取和处理 PE(可移植可执行文件)文件的 Python 模块。
 saeidshirazi/awesome-android-security
一份为渗透测试人员和漏洞猎人精心整理的 Android 安全材料与资源列表
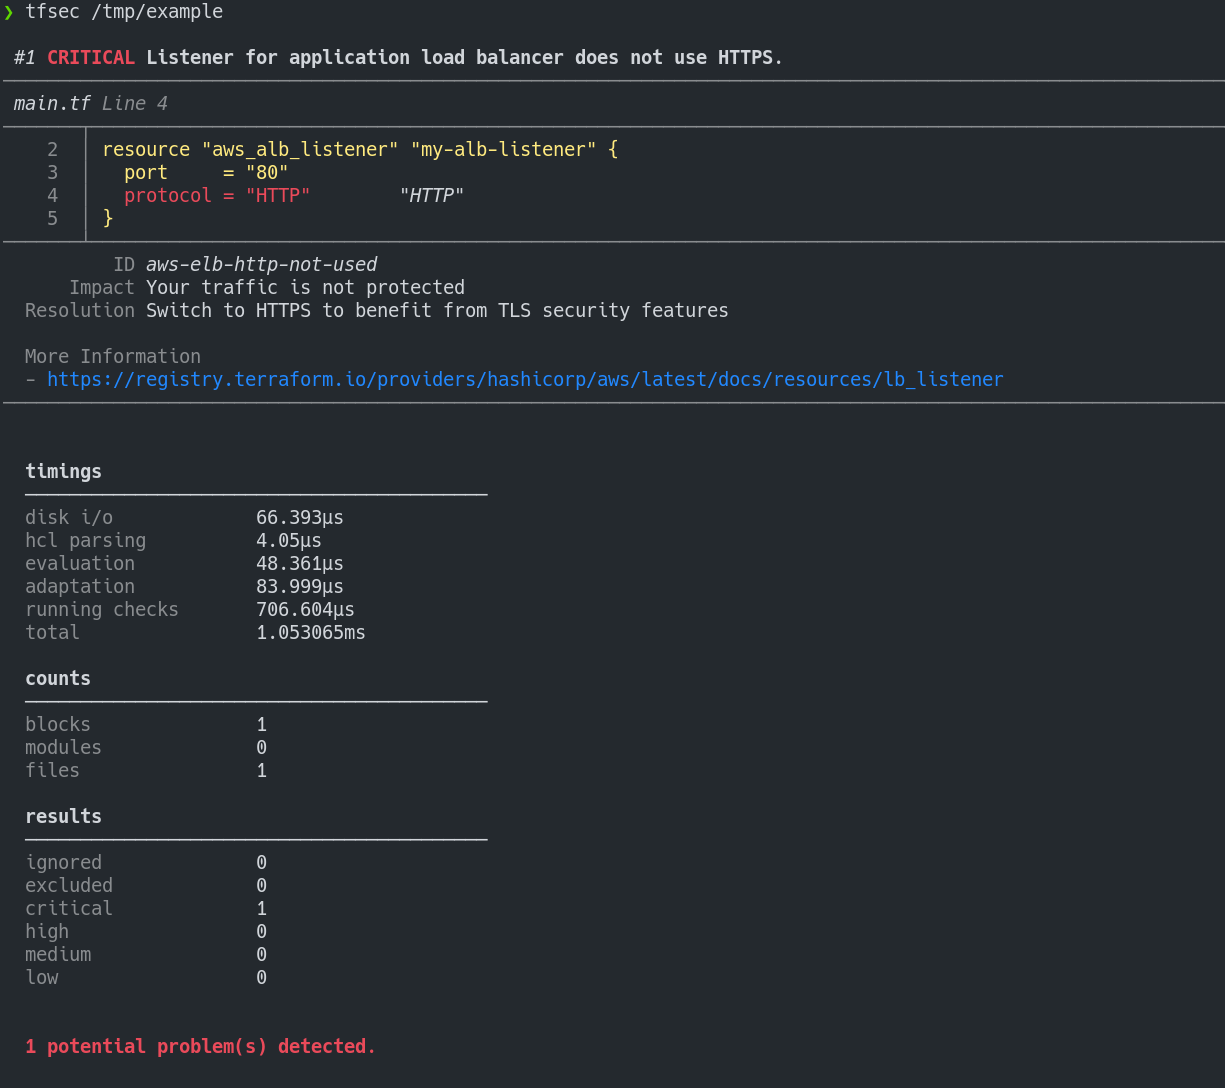
 dwisiswant0/apkleaks
扫描APK文件以查找URI、端点及秘密。
 cyb3rmx/qu1cksc0pe
一体式恶意软件分析工具。
 ajinabraham/nodejsscan
nodejsscan 是一个针对 Node.js 应用程序的静态安全代码扫描器。
 charles2gan/gda-android-reversing-tool
最快且最强大的安卓反编译器(原生工具,无需Java VM即可运行),支持APK、DEX、ODEX、OAT、JAR、AAR和CLASS文件。具备恶意行为检测、隐私泄露检测、漏洞检测、路径求解、加壳检测、变量追踪、去混淆、Python和Java脚本、设备内存提取、数据解密与加密等功能。
 huhusmang/awesome-llms-for-vulnerability-detection
社区最全面、持续更新的关于大语言模型用于软件漏洞检测的研究索引——涵盖函数级、仓库级、智能体及智能合约检测的论文,以及数据集、基准测试和综述。

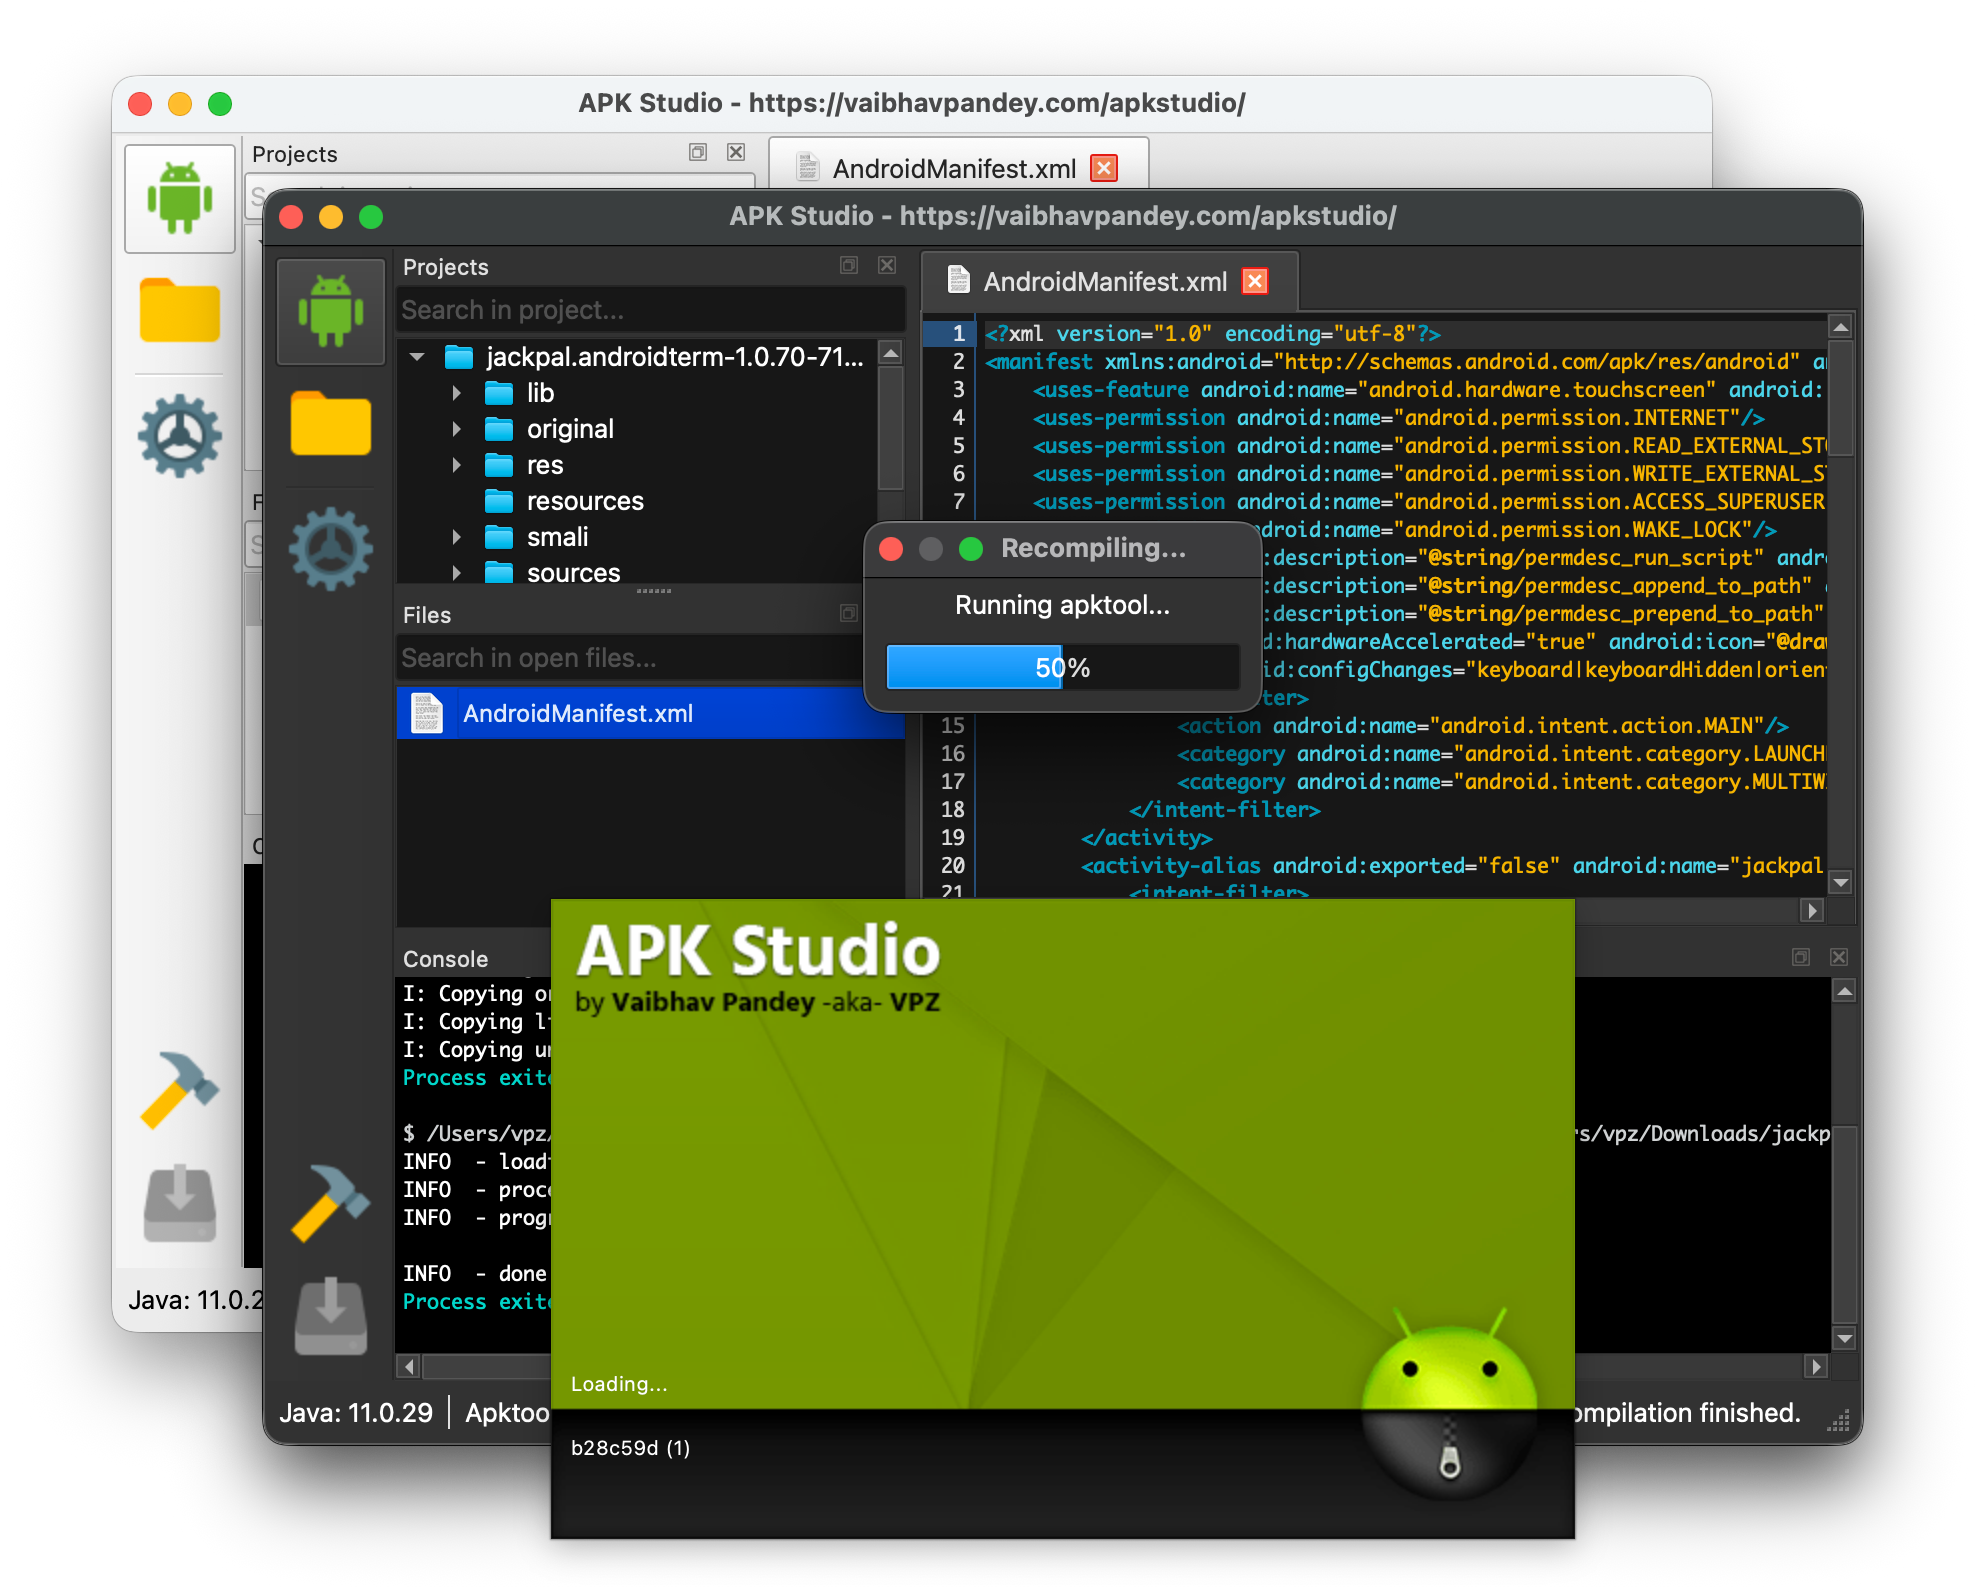 vaibhavpandeyvpz/apkstudio
开源、跨平台、基于Qt6的IDE,用于逆向工程Android应用程序包。它具有友好的IDE风格布局,包含支持*.smali代码文件语法高亮的代码编辑器。
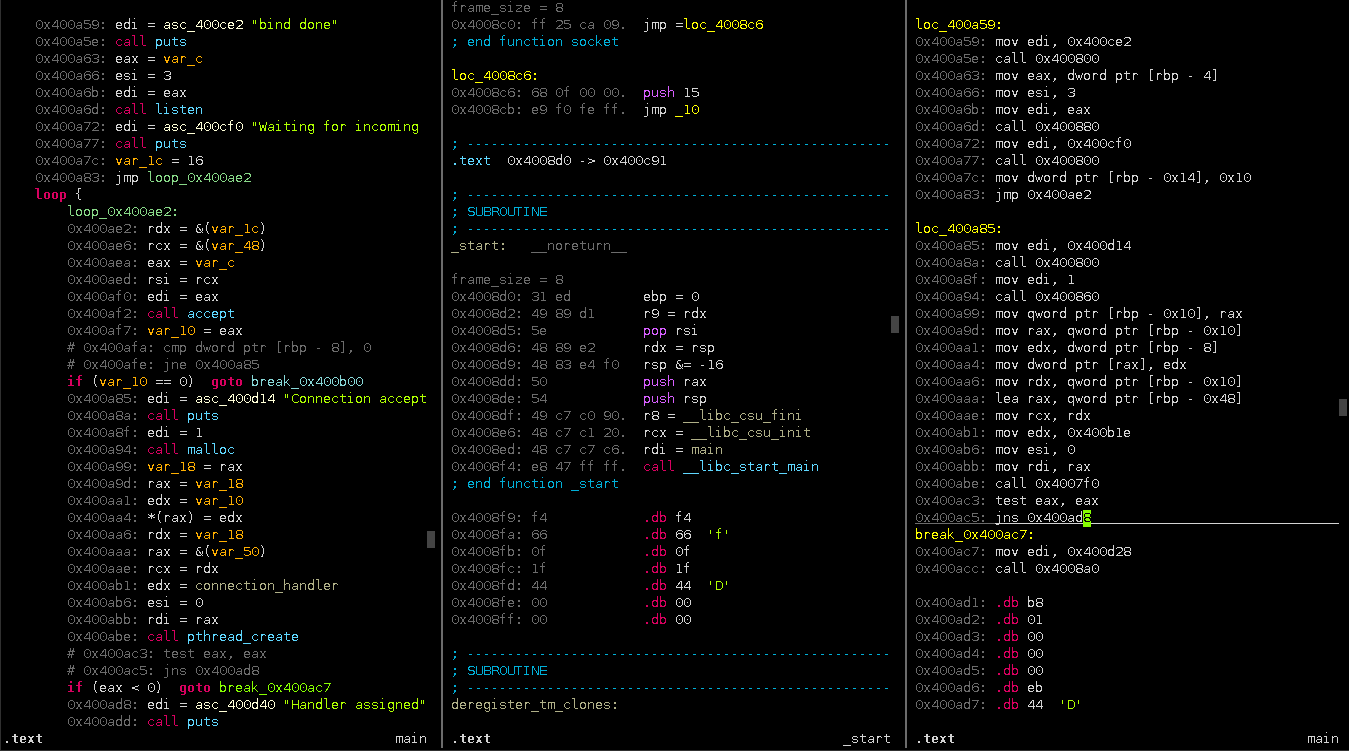 plasma-disassembler/plasma
Plasma 是一款面向 x86/ARM/MIPS 的交互式反汇编器。它可以生成带缩进的彩色语法伪代码。









