#1
 quosecgmbh/grap
使用基于 Capstone 的反汇编器,定义并匹配用户自定义的图模式与二进制控制流图,支持 CLI、Python 绑定和 IDA 插件。
 maldroid/maldrolyzer
从Android恶意软件中提取"可操作"数据(C&C、电话号码等)的简单框架
 volexity/donut-decryptor
从 Donut 混淆器样本中提取并解密内部载荷,通过检测加载器 shellcode 特征、解析 DONUT_INSTANCE 结构并转储 DONUT_MODULE 数据。
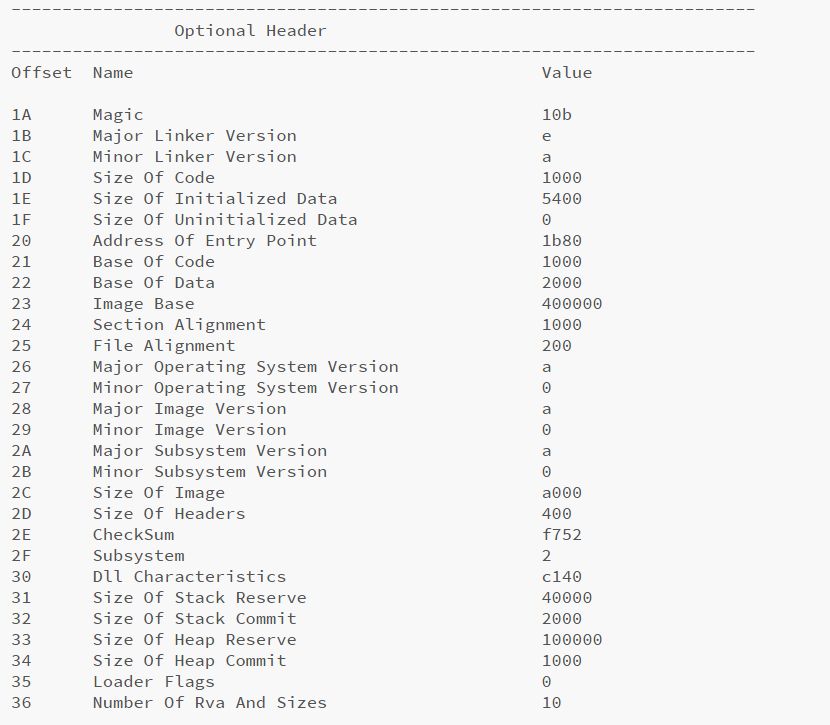 blacknbunny/peanalyzer
高级可移植可执行文件分析器和反汇编器,支持32位和64位
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
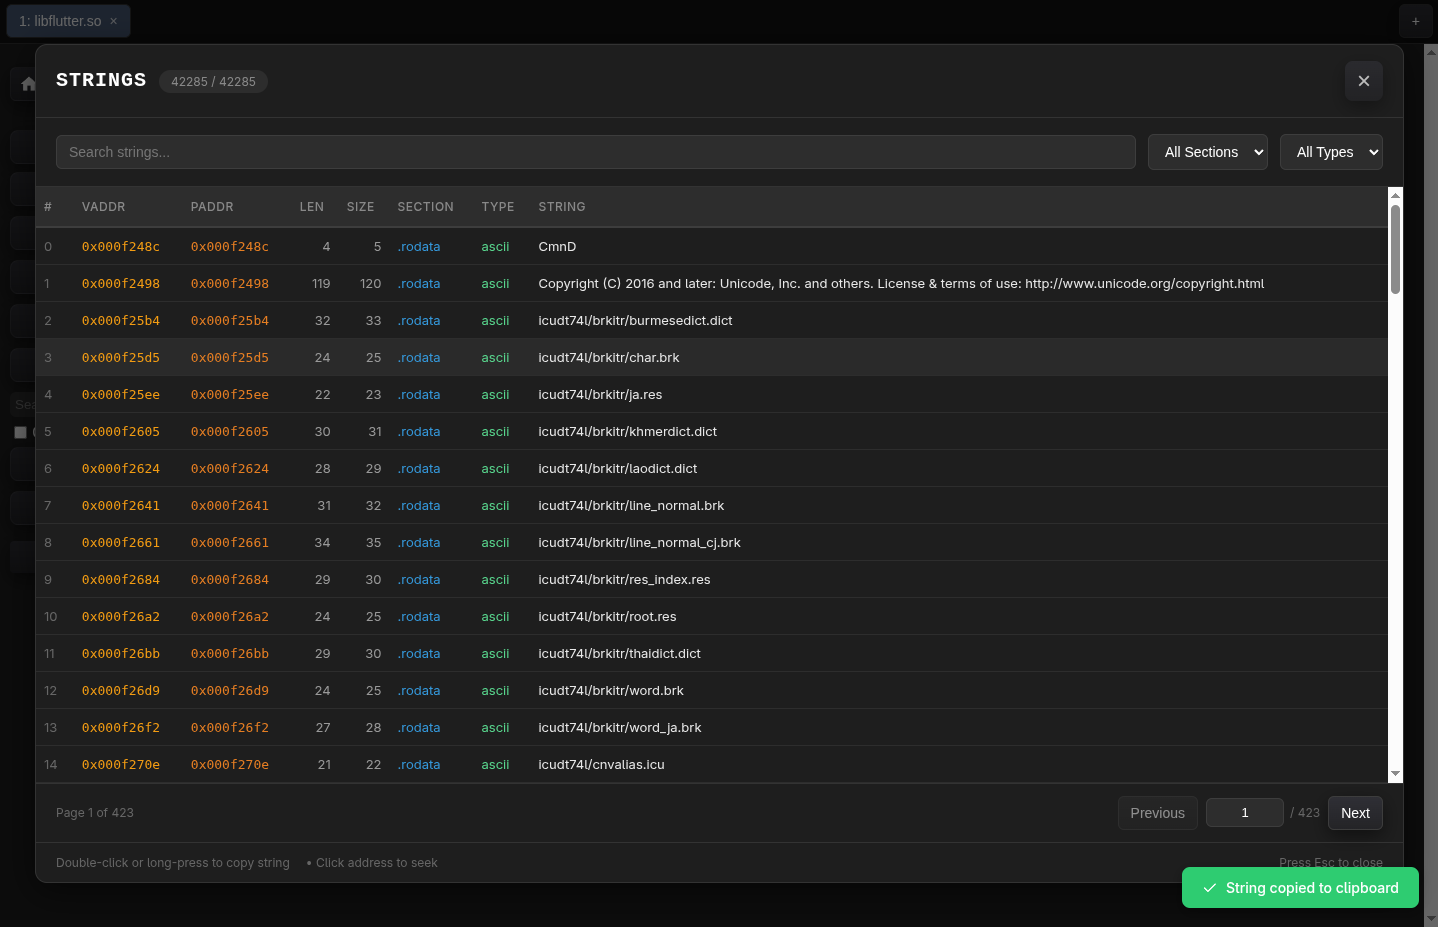
 avito-tech/deepsecrets
使用代码上下文的语义理解来扫描源代码中硬编码的秘密、API密钥和凭据的静态分析工具。
 rasetsuu/vmp-devirt
基于Trace辅助的VMProtect去虚拟化研究平台:各版本前端将处理程序提供给共享的Remill/LLVM后端,以提升处理程序、恢复数据流并生成原生对象。
 0xdsm/apepe
从 Android APK 文件中提取应用设置、权限、深度链接以及 SSL 证书锁定绕过建议,通过静态分析 AndroidManifest.xml、DEX 和 JSON 资源实现。
 ricardoquesada/regenerator2000
一个针对CPU 6502的交互式反汇编器,专注于Commodore 8位计算机。具有TUI(终端用户界面)和现代特性,如交叉引用、撤销/重做、流程箭头、键盘驱动、用于自动分析的MCP服务器、VICE调试器等!
 cellebrite-labs/ida_kcpp
一个 IDAPython 模块,用于在 ida_kernelcache 之上增强 C++ 支持
 synacktiv/bip
面向对象的 Python API,用于简化逆向工程中与 IDA 的交互,支持插件开发及反汇编分析的自动化。
 patrickdw123/paranoidf
ParanoiDF - 基于 PeePDF 的 PDF 分析套件,作者 Jose Miguel Esparza (http://peepdf.eternal-todo.com/)。新增工具:密码破解、编辑恢复、DRM 移除、恶意 JavaScript 提取等。
 ultrasina/androidreverse
Android 逆向工程完全在设备上进行。Radare2 二进制分析,8 个 Java 反编译器,Flutter 与 Unity il2cpp 支持。
 kvesta/vesta
基于云计算真实渗透的漏洞静态分析、Docker和Kubernetes集群配置检测工具包
 tindersec/gh-workflow-auditor
用于审计 GitHub Action 工作流文件以发现潜在漏洞的脚本。