
 #1

 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 bignerd95/chimay-red
Vault 7 CIA 泄露中 Mikrotik 漏洞利用的工作 POC
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 lem0nsec/shellghost
一种基于内存的逃避技术,使shellcode从进程启动到结束都不可见。

 boku7/loki
🧙♂️ 用于脚本劫持存在漏洞的 Electron 应用的 Node.js 命令与控制
 tanc7/exocet-av-evasion
EXOCET - 规避杀毒软件、无法检测的有效载荷投递工具
 0xsp-srd/mortar
绕过和转移安全产品(AV/EDR/XDR)检测与防御的规避技术
 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写
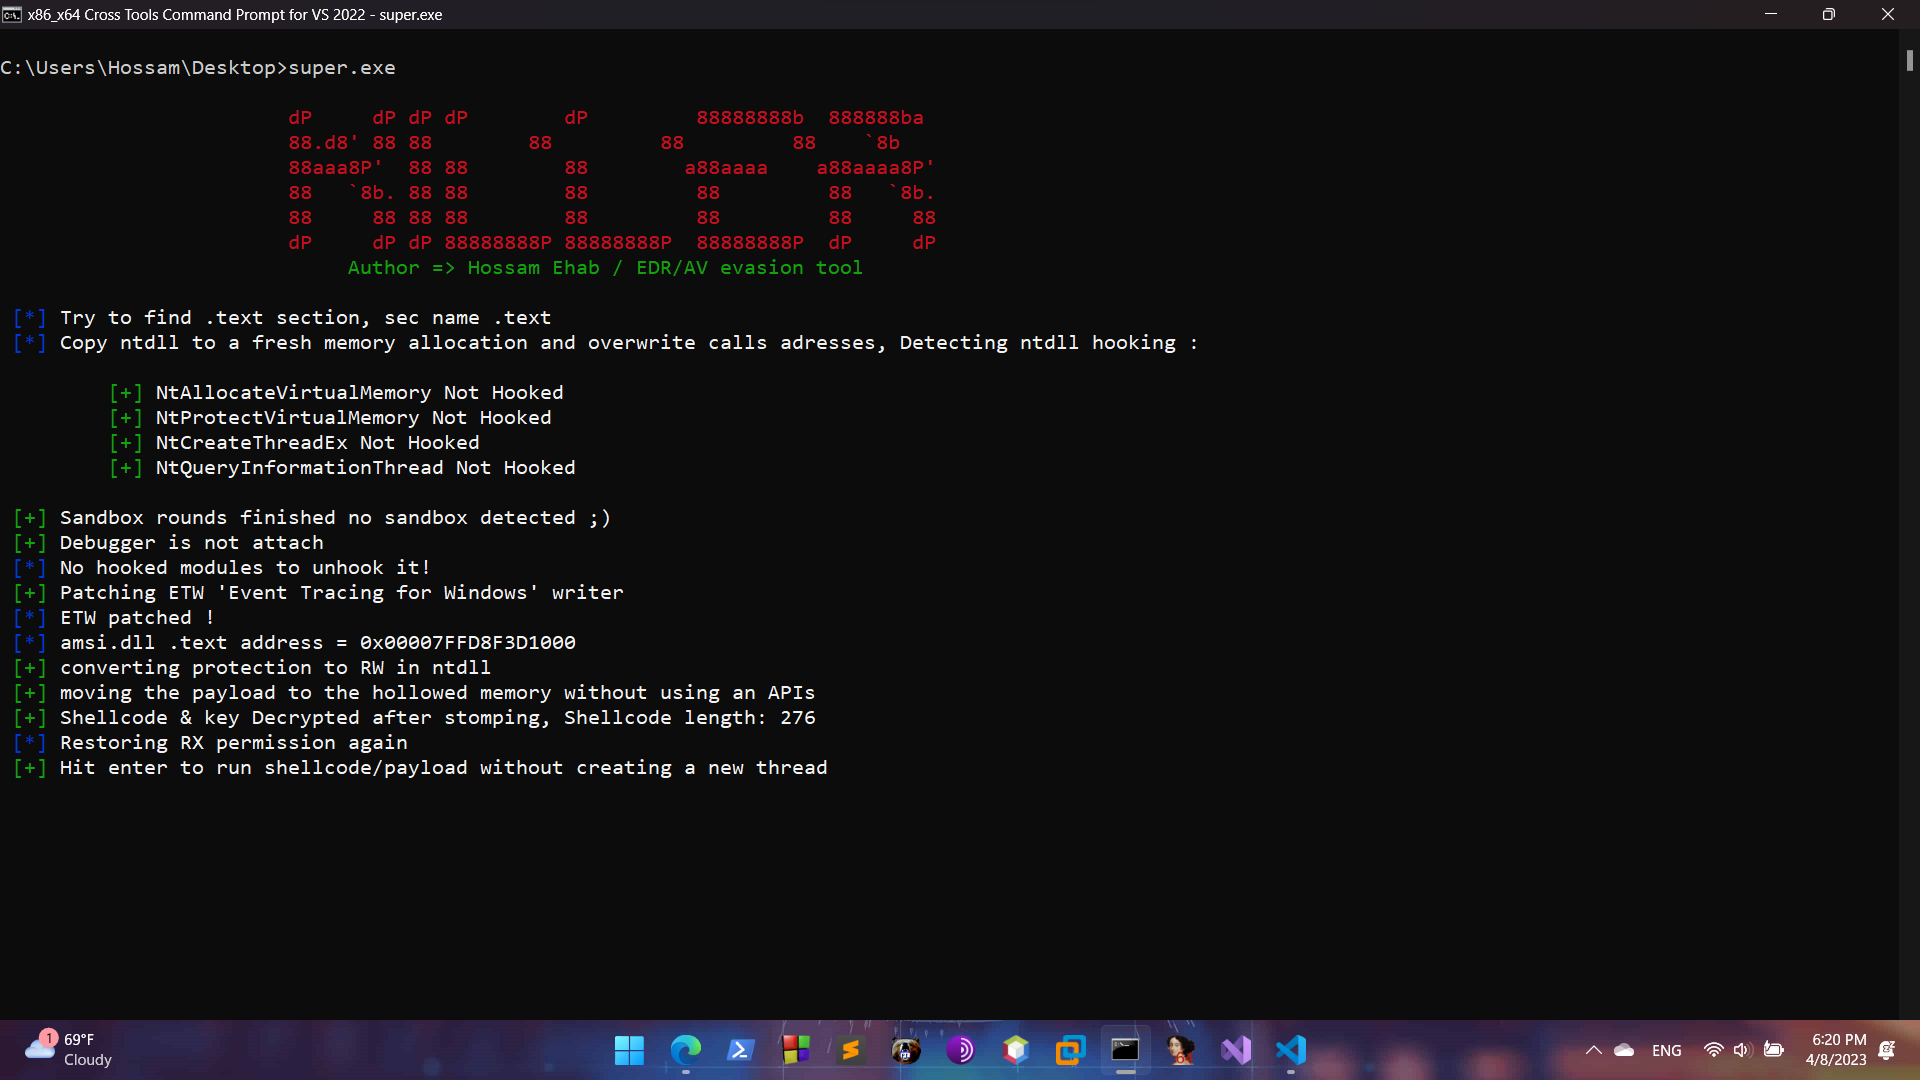 0xhossam/killer
Killer 是一个超级简单的工具,旨在使用各种规避技术绕过 AV/EDR 安全工具,并被 Patchwork 组织使用。
 frkngksl/shoggoth
多态加密器,可将 shellcode、PE 和 COFF 文件转换为经过混淆的、位置无关的有效载荷,使用 RC4 和随机分组密码加密,并利用 AsmJit 库生成垃圾指令。

 cryptogenic/ps4-5.05-kernel-exploit
一个针对 5.05FW 上 PS4 的完整实现的内核漏洞利用









