#1
 davidtavarez/pinky
pinky - PHP 迷你 RAT(远程管理工具)
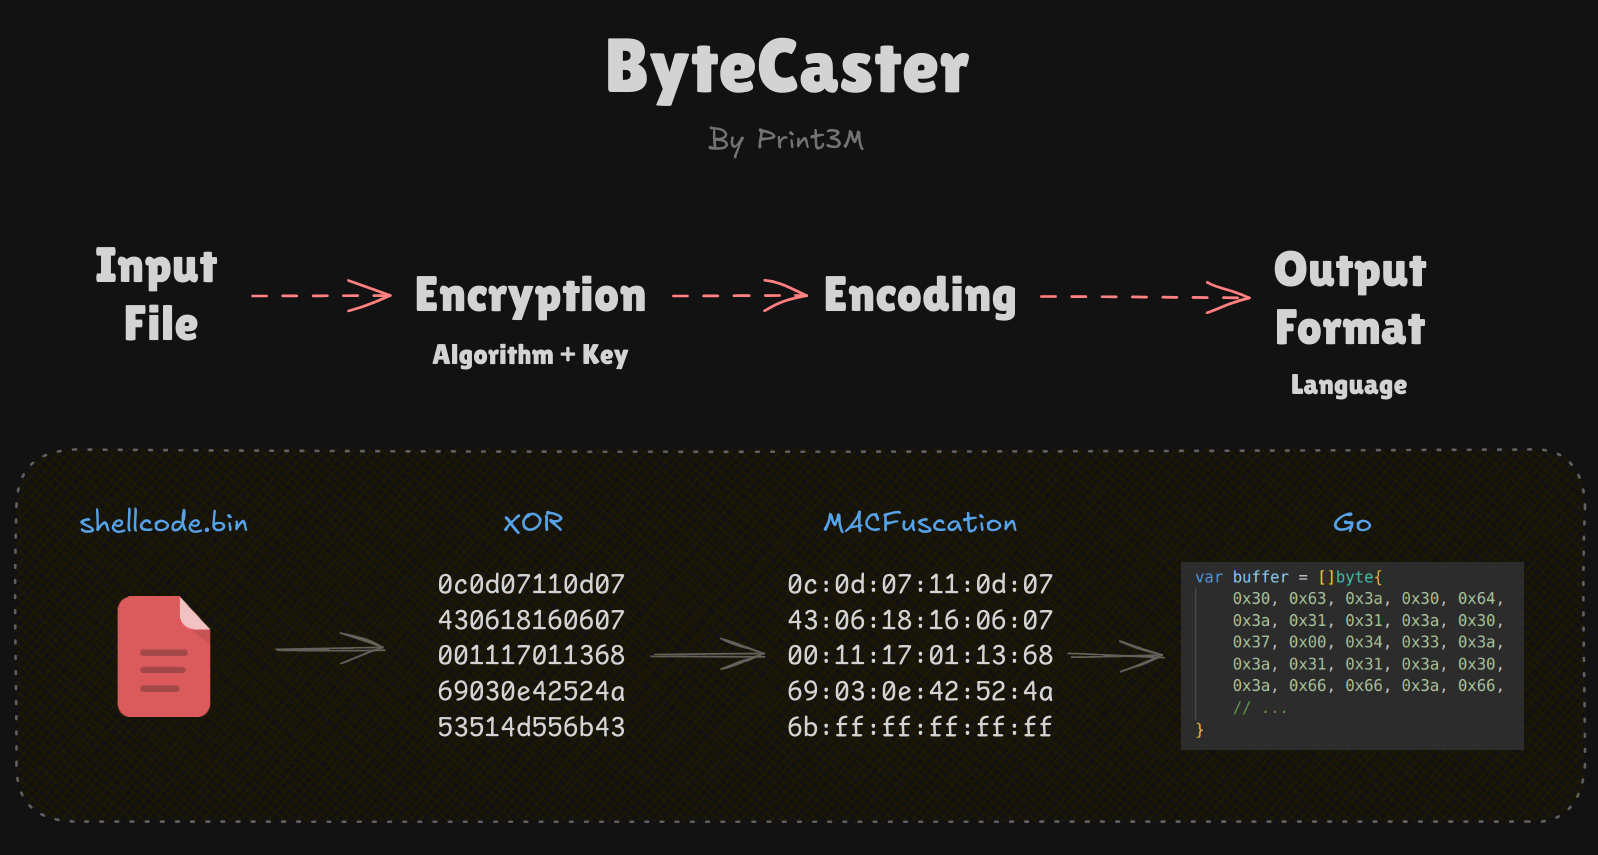 print3m/bytecaster
用于载荷加密、混淆及字节数组转换的瑞士军刀——一条命令搞定一切(支持 14 种输出格式)!☢️
 hasherezade/masm_shc
一个用于创建 shellcode 的辅助工具。清理 MSVC 生成的 MASM 文件,提供重构提示。

 l0n3m4n/cve-2024-6387
PoC - OpenSSH服务器中的远程未认证代码执行漏洞(扫描器和利用工具)
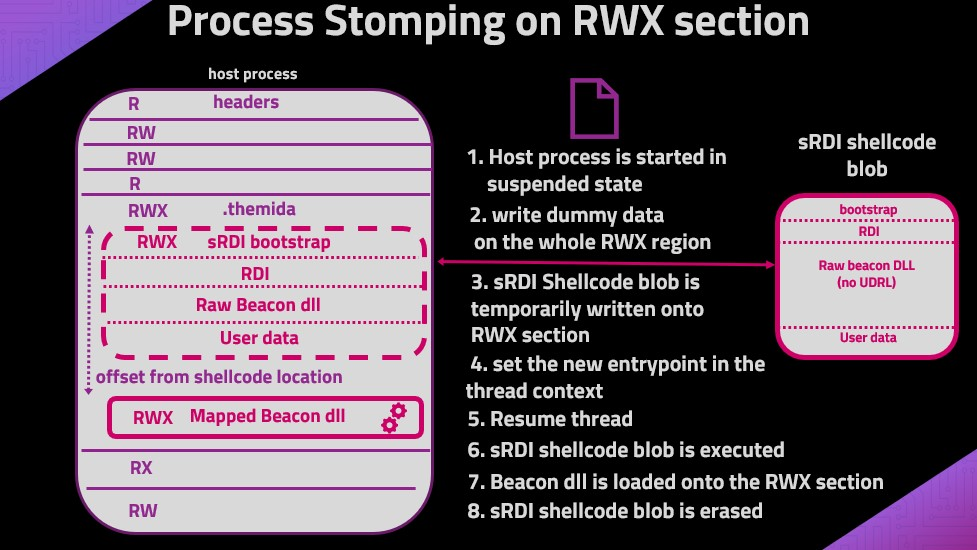 naksyn/processstomping
ProcessOverwriting 的一种变体,用于在可执行文件的节区执行 shellcode。
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
 rek7/postshell
PostShell - 后渗透绑定/反弹Shell

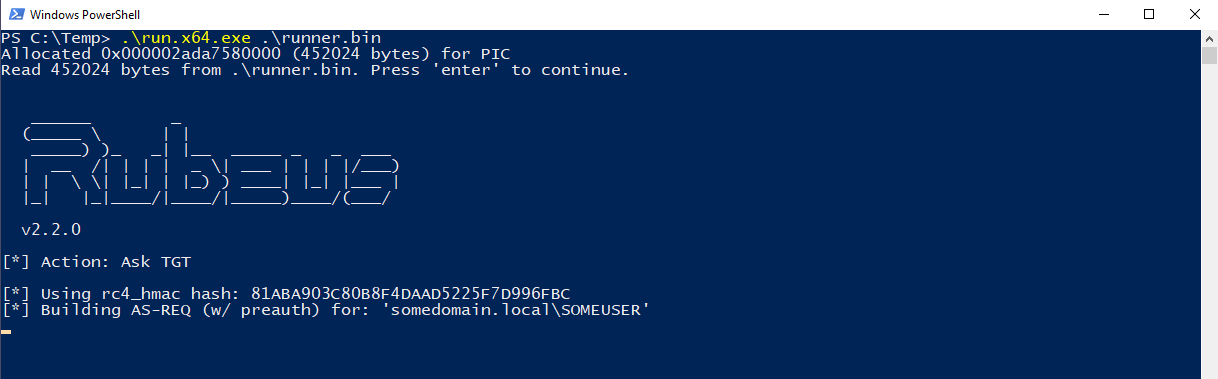 ofasgard/execute-assembly-pico
一个用于 Crystal Palace 的 PICO,实现 CLR 托管以在内存中执行 .NET 程序集。
 malwaretech/basichook
x86 内联 Hook 引擎(使用 trampoline)
 youssefnoob003/sindrikit
一个用于构建操作可信进攻能力的基础C语言库
 bishopfox/asminject
David Buchanan 的 dlinject 项目的高度修改分支。通过访问 /proc/<pid>/mem,无需使用 ptrace 即可将任意汇编(或预编译二进制)载荷直接注入 x86-64、x86 和 ARM32 Linux 进程。适用于某些后渗透场景、从进程内存中恢复内容等场景。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 tremwil/ds3-nrssr-rce
CVE-2022-24125 和 CVE-2022-24126 的文档和概念验证代码。
 iilegacyyii/datainject-bof
通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
 rad9800/pmd
实用的 Windows 恶意软件开发课程:API 哈希、DLL 旁加载、shellcode 执行、PE 操作、payload 托管和投递实验。