
 #1

 bitcoindatalabs/ln-upgrade-dynamics
“谁在修补闪电网络?来自 Gossip 中发布线的证据,2023-2026”(arXiv:2610.30350)的代码、聚合数据和 LaTeX 源码
 mahfuzreham/cpanel-cve-2026-41940
cPanel CVE-2026-41940 nuclear.x86 安全审计与清理脚本
 gtgalaxi/electronvulnerableversion
查找易受CVE-2023-4863 / CVE-2023-5129影响的Electron应用
 antid00t/cve-2026-15989
Python PoC 扫描器,用于 CVE-2026-15989,利用 WordPress Super Forms 中的未认证角色注入漏洞创建管理员账户并验证访问权限。
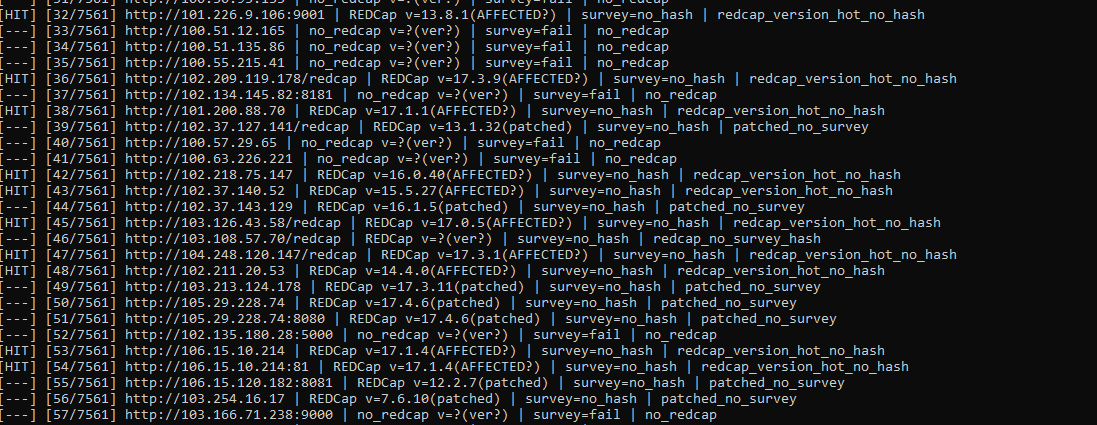 yulisec/cve-2026-90817
Python 检查器与可配置漏洞利用钩子,针对 CVE-2026-90817,即 REDCap 调查透传与数据导入 RCE。可识别版本指纹、验证调查哈希,并探测易受攻击的利用链。
 murrez/cve-2026-101894
针对 CVE-2026-101894 的 Python PoC:@xhmikosr/decompress 中的符号链接链路径遍历。包含本地 Node 实验环境、lockfile 版本扫描,以及大规模 evil.tar 上传利用。
 wgetnz/cve-2024-3094-check
用于在Linux和macOS系统上检测CVE-2024-3094(xz-utils后门)的Shell脚本,包含自动检查和修复说明。
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - 未经身份验证的任意文件上传
 yuma-tsushima07/cve-2024-3094
一个用于检测 xz 是否存在漏洞的脚本 - CVE-2024-3094
 codiobert/log4j-scanner
轻量级bash脚本,通过单行命令快速扫描系统是否存在Log4j CVE-2021-44228漏洞。
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 elbee-cyber/cve-2021-3156-patcher
这个简单的bash脚本将修补最近发现的sudo堆溢出漏洞。
 joda32/adit
基于 ADWS(net.tcp/9389)的 Active Directory 侦察与只读安全审计,使用 Go 语言实现
 nsrg-fmlorg/kpatch-cve-2026-98432
kpatch livepatch for CVE-2026-98432 (and CVE-2026-99999) on AlmaLinux and Rocky Linux 8, 9 and 10
 alecasg555/safe-expr-eval
安全表达式求值器 - expr-eval 的无缝替代品,且不存在 CVE-2025-12735 漏洞
 schnied/cve-2026-98432-mitigation-iptables
用于检查 Linux 主机是否存在 CVE-2026-98432 的 Shell 脚本,并应用一条临时 iptables u32 规则来丢弃带有 IP 选项的 IPv4 TCP 数据包,附带 systemd 单元、自检和回滚功能。









