
 #1
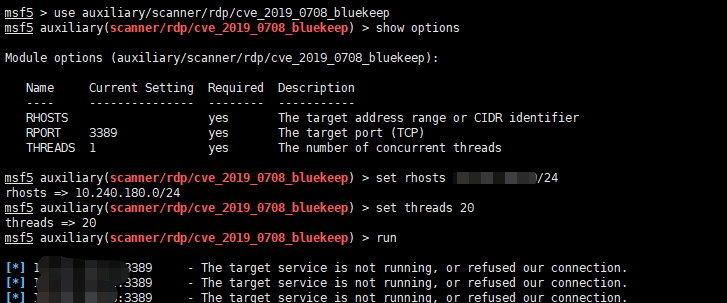
 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 lufeirider/ingressnightmare-poc
针对 IngressNightmare 漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514、CVE-2025-1974)的一键概念验证利用脚本,目标为 Kubernetes 入口控制器。
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。

 vertexcover-io/strot
用于 Web API 的 API 抓取代理
 nu11secur1ty/kousei
Python/Go 框架,用于生成 SQL 注入 PoC 请求、自动化 sqlmap 攻击,并通过参数检测和清理来管理模块化漏洞利用脚本。
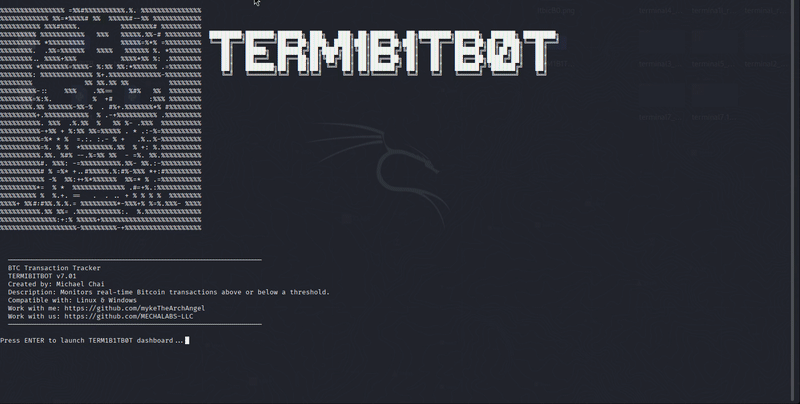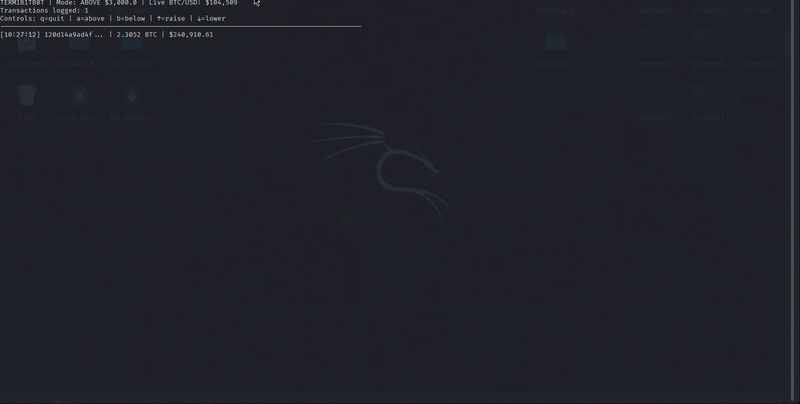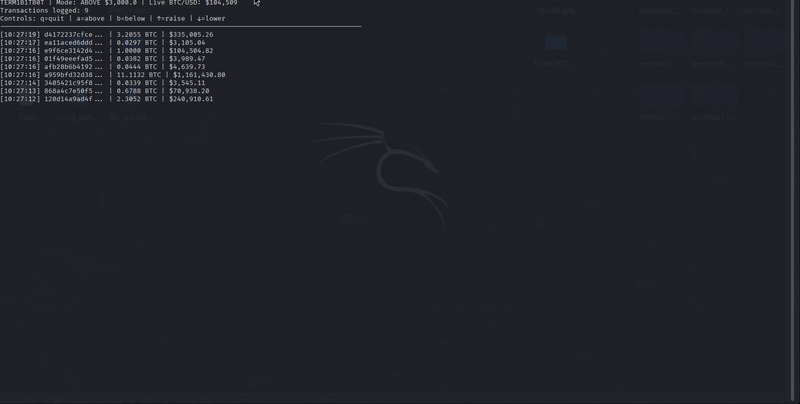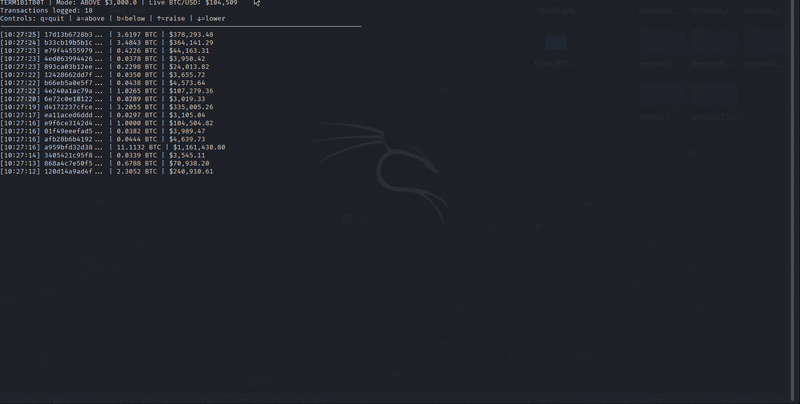 mykethearchangel/term1b1tb0t
一款基于终端的工具,用于实时监控高于或低于指定阈值的比特币交易。
 joranslingerland/cve-2021-36934
CVE-2021-36934的修复

 bitwire-it/probe-cve-2026-98432
本地内核版本检查器、远程 MPTCP 能力探测工具,以及用于评估 Linux 内核 IPv4 TCP 释放后使用漏洞(CVSS 9.8)暴露情况的交互式扫描与探测 CLI。
 dinosn/liferay-ga4-rce-research
针对 Liferay CE 7.0.3 GA4 的安全研究:以 root 身份实现端到端复现的未认证 RCE(CVE-2020-7961 类漏洞),另有 16 项发现——其中 8 项以上没有已知 CVE。智能体循环漏洞狩猎:基于 Docker 的 25 个生成器、22 个评判器、9…
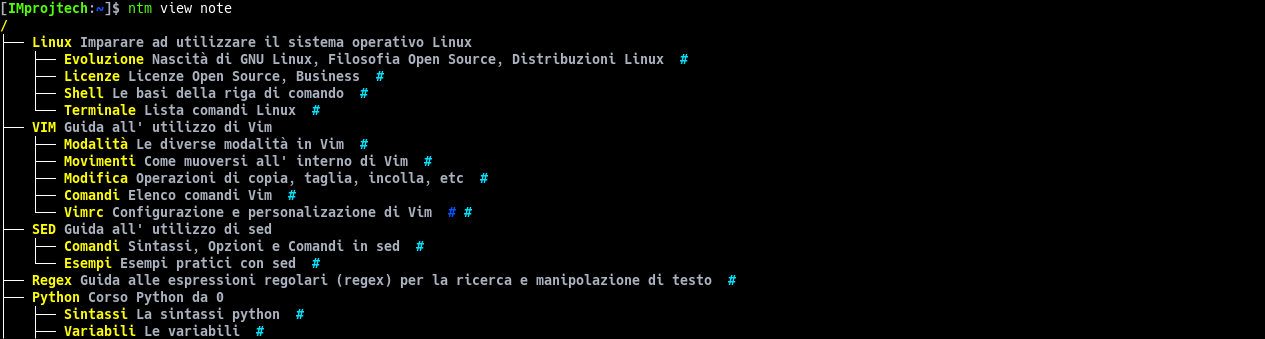 improjtech/notamy
基于终端的笔记管理器,支持分层标签和文件链接
 sbaresearch/stop-zenbleed-win
用于在Windows上应用Zenbleed (CVE-2023-20593) MSR缓解措施的PowerShell脚本
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具
 aronwang001/linux-cve-2026-98432-fix
Detect CVE-2026-98432 on the running Linux kernel and apply the official fixed kernel only on verified distributions (Debian 12/13, Amazon Linux…









