#1

 securityward/mousejack
使用 Autojack 执行战术性 mousejacking 攻击所需的全部细节与步骤。
 opiniondealer/crawlbox
用于在渗透测试期间进行目录发现的 Python 脚本,使用内置或自定义字典对 Web 目录和管理路径进行暴力破解,并支持可配置的请求延迟。
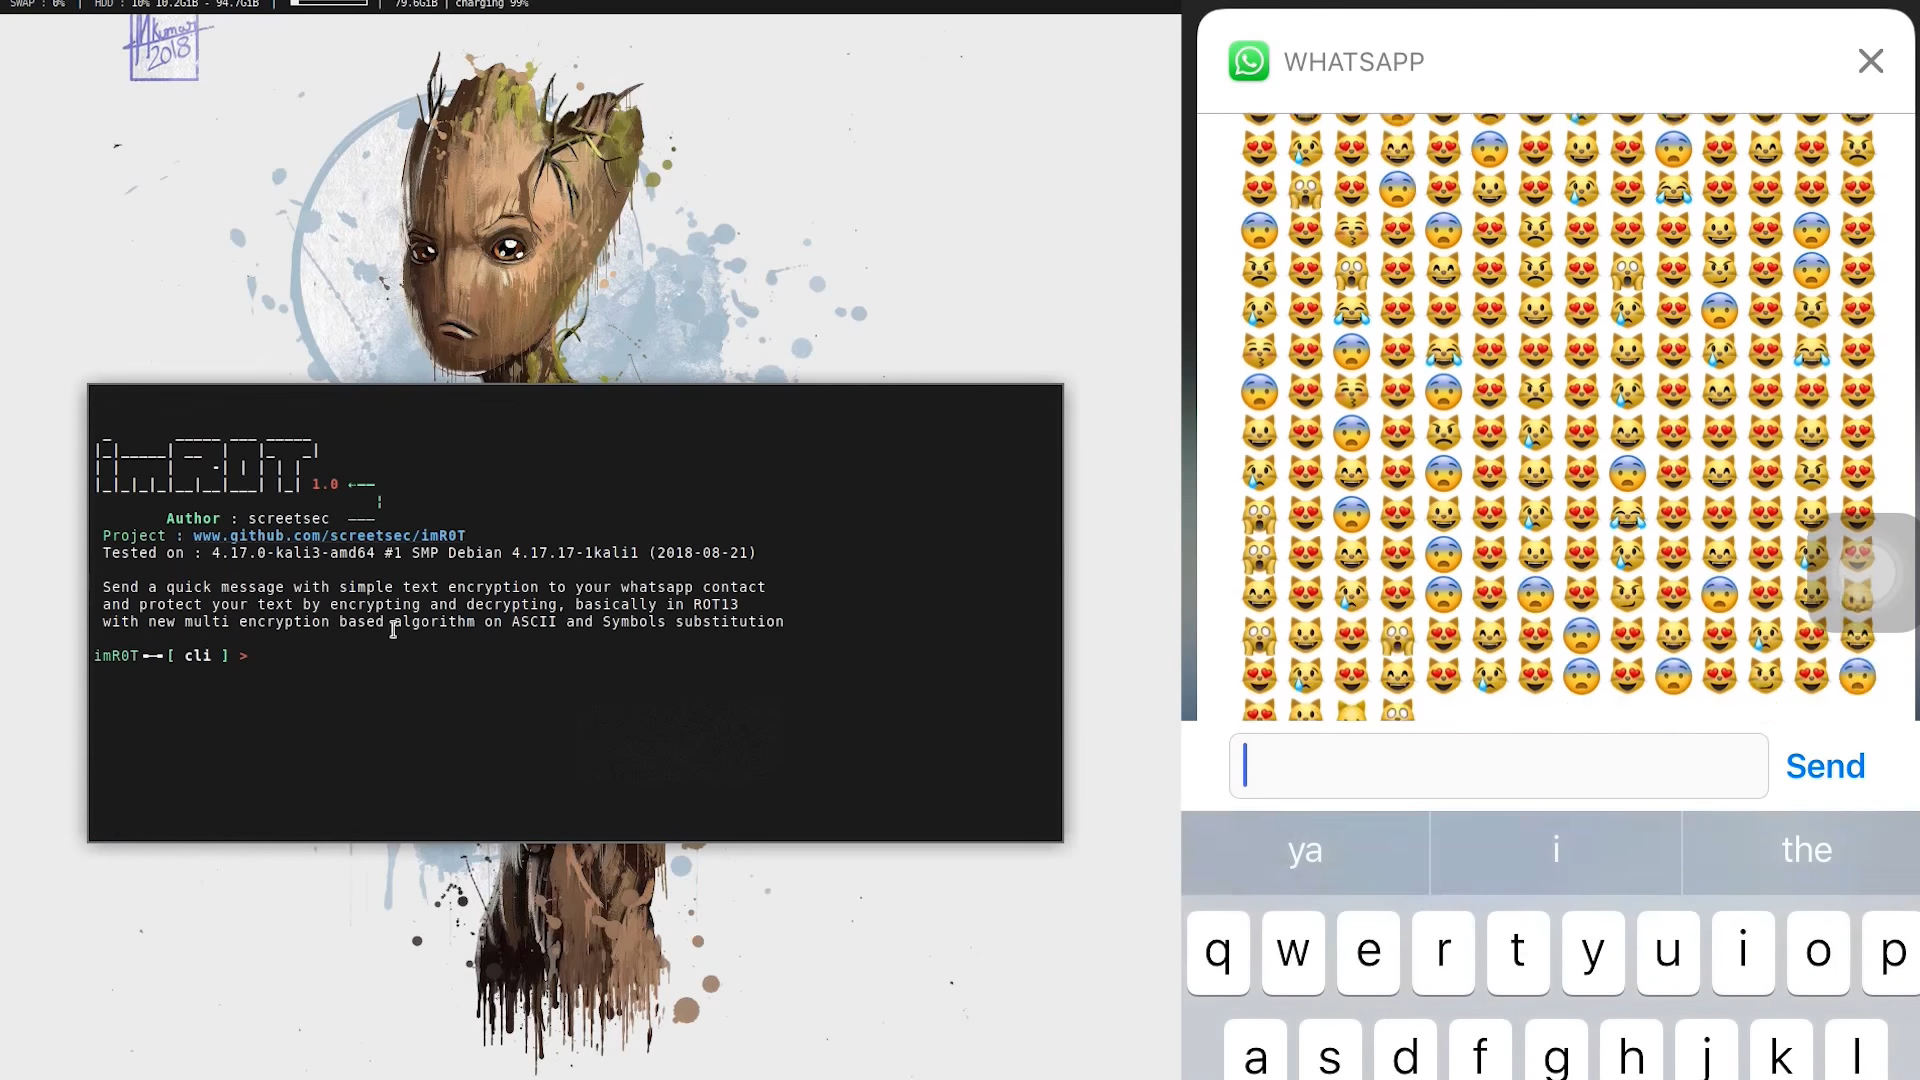 screetsec/imr0t
imR0T:向你的 WhatsApp 联系人发送一条带有简单文本加密的快速消息,并通过加密和解密保护你的文本,基本采用 ROT13 以及基于 ASCII 和符号替换的新型多重加密算法。
 nccgroup/autopwn
指定目标并针对它们运行工具集
 guibacellar/penel
[内嵌 .NET 库的 Powershell] 准备一个 .NET DLL 库以嵌入到 Powershell 脚本中运行的程序。
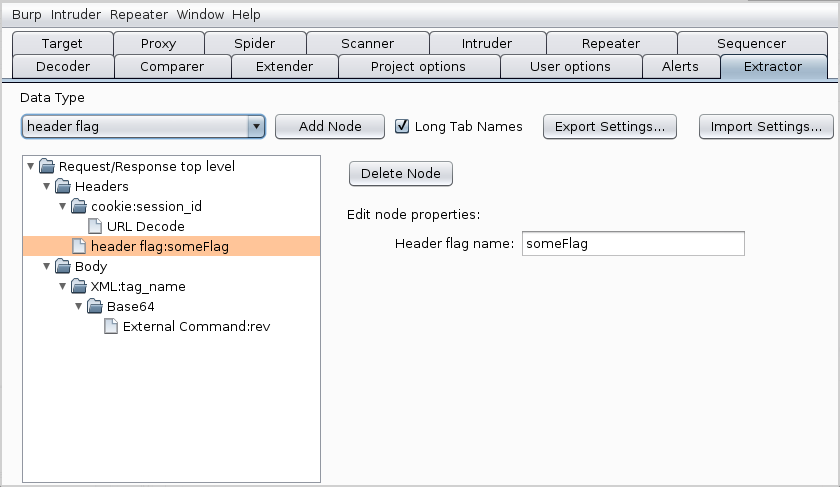 nccgroup/extractor
扩展在 Burp Suite 中添加了一个名为 Extractor 的新标签页
 withsecurelabs/shadowhammer
批量模式检查器,用于检测 Shadowhammer 恶意软件指标,可扫描本地或提供的 MAC 地址并与已知恶意哈希进行比对,支持离线运行及误报过滤。
 stevenaldinger/decker
声明式渗透测试编排框架
 openrce/sulley
一个纯Python的完全自动化且无人值守的模糊测试框架。
 d4vinci/humax-cli
一个非官方的 Humax IR4000HD 终端客户端,具有增强功能。
 jseidl/usernamer
渗透测试工具,基于提供的姓名生成用户名/登录名。
 d4gh0s7/cve-2018-19788
Ansible 角色,用于审计和测试系统是否存在 CVE-2018-19788(PolicyKit 权限提升漏洞),并具备自动化用户配置和漏洞利用验证功能。
 chanbin/cve-2017-11882
Microsoft Equation 3.0/将python2转换为python3
 gdraperi/remote-bitlocker-encryption-report
用于缓解CVE-2018-12038的PowerShell脚本。该脚本以PC列表为输入,远程获取其BitLocker加密类型,并输出为CSV格式的报告。

 tevora-threat/rt_redirectors
用于配置红队C2重定向器的Ansible角色
 andypitcher/check_struts
Apache Struts 版本分析器(Ansible)基于 CVE-2017-5638