#1

 c0rv4x/project-black
渗透测试/漏洞赏金进度控制与扫描模块
 jmaddington/drmm-cve-2020-1350-response
基于注册表的缓解脚本,针对 CVE-2020-1350 Windows DNS 服务器远程代码执行漏洞,应用微软推荐的临时解决方案,无需重启服务器。
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 stevemcilwain/quiver
Quiver 是一款用于管理所有漏洞赏金狩猎和渗透测试工具的工具。

 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。
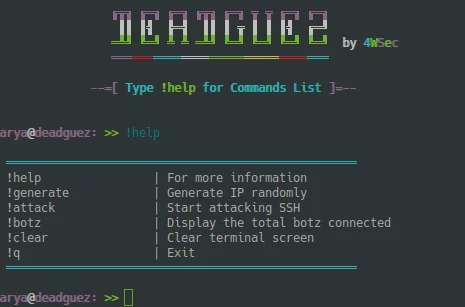 drau6/deadguez
快速 SSH 凭据扫描器,使用 sshpass 暴力破解 SSH 登录,帮助渗透测试人员识别暴露主机上的弱凭据或默认凭据。
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
 doug-moody/windows10_cumulative_updates_powershell
Powershell 修补 CVE-2020-0601。适用于 Windows 10 1507-1909 的完整安全汇总。
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
 pentestgeek/burpcommander
Burp Suite REST API 的 Ruby 命令行界面
 chayim/ghostcheck-cve-2015-0235
GHOST 漏洞检查工具;cve-2015-0235
 guokers/aioscan_cve-2020-0796
基于asyncio(协程)的CVE-2020-0796 速度还是十分可观的,方便运维师傅们对内网做下快速检测。
 eddiejibson/limitrr-php
使用Redis实现更完善的PHP限流。
 ustayready/python-pentesting
一个包含随机 Python 脚本的仓库,旨在帮助渗透测试人员在实战任务中上手使用 Python 语言。
 ecapuano/web-traffic-generator
快速且简单的 HTTP/S“有机”流量生成器。