#1

 codextf2/cobaltstrike-headless
将无头 Aggressor 客户端转变为(基本)可用的 Cobalt Strike 客户端的 Aggressorscript。
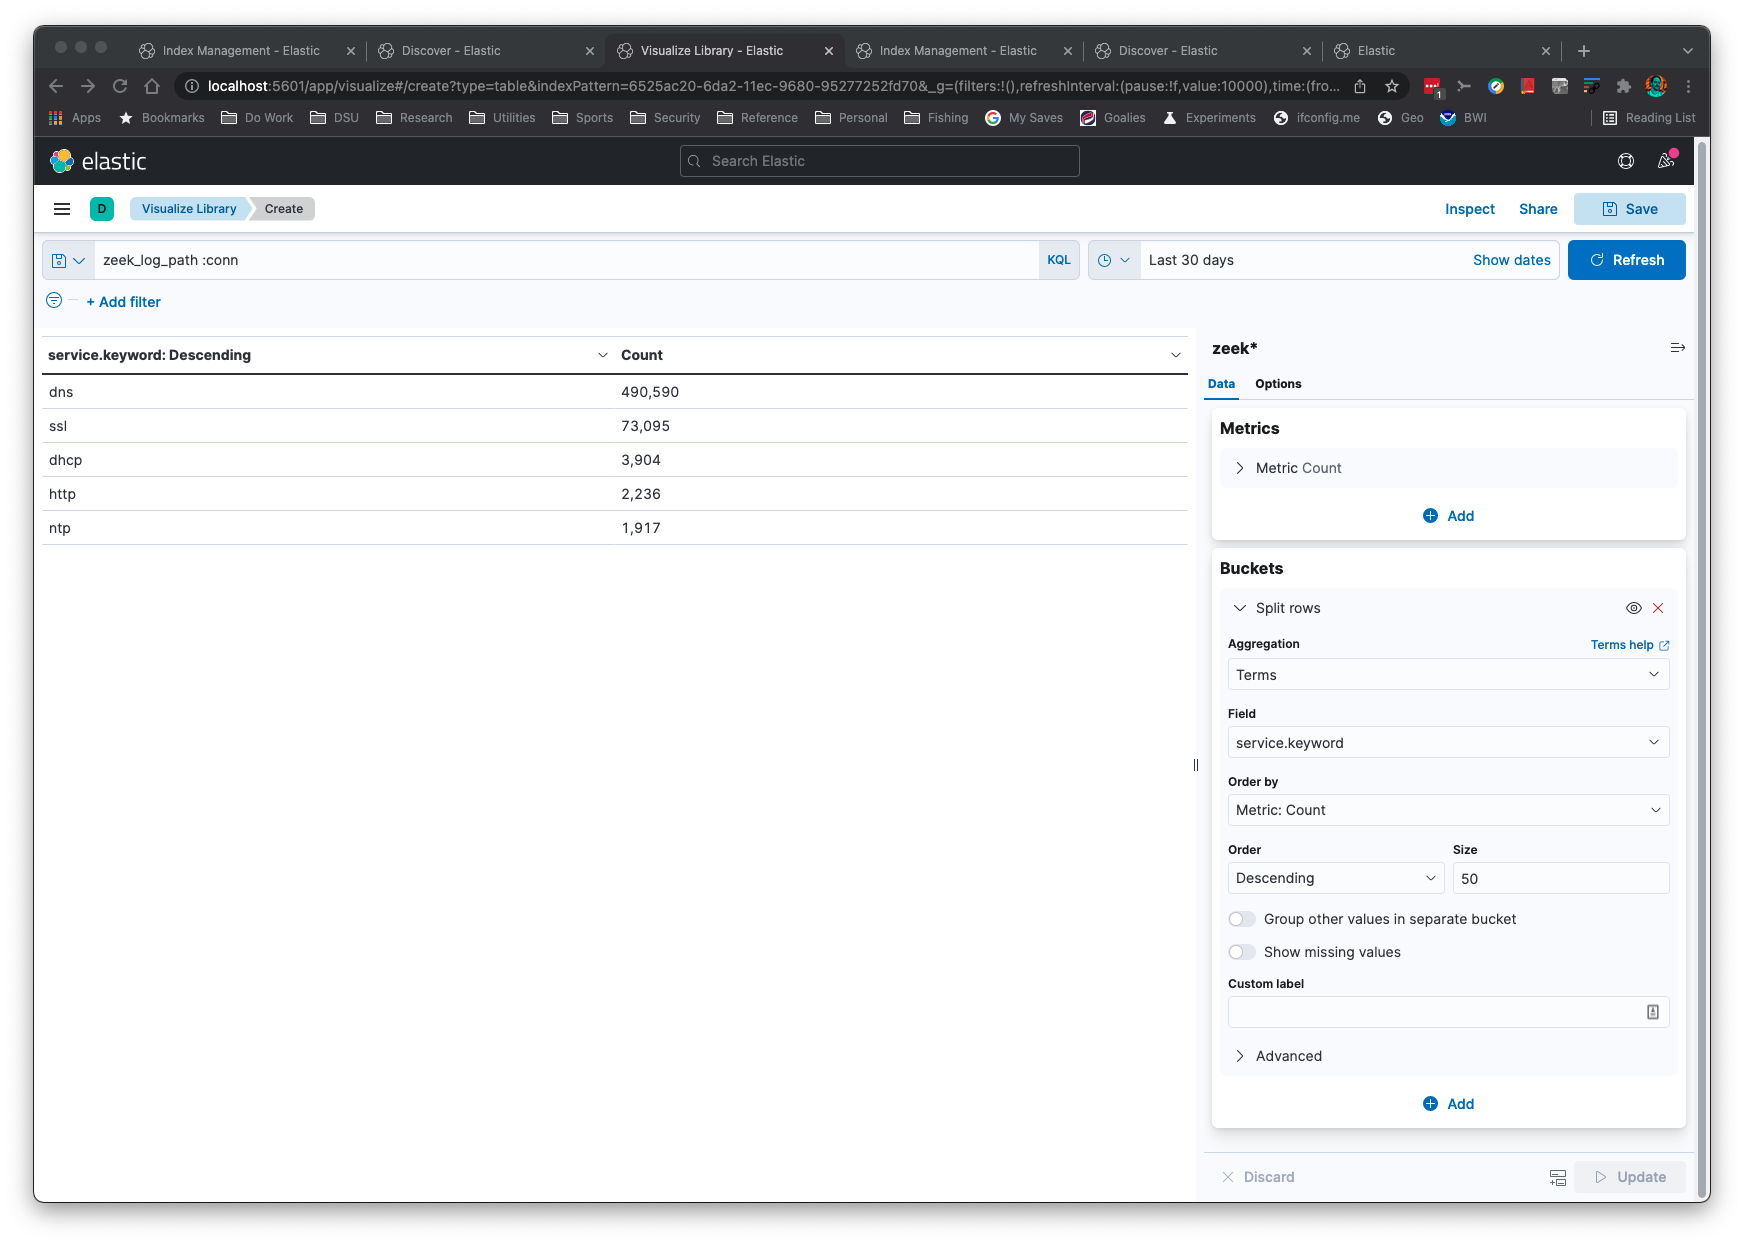 corelight/zeek2es
一个用于过滤并将 Zeek 日志传输到 Elastic/OpenSearch+Humio 的 Python 应用程序。该应用还可以将纯 JSON 日志输出到 stdout,以供进一步处理!
 blacksnufkin/pwnbox-kali
Bash 脚本,用于自动化设置新的 Kali Linux 虚拟机,使其外观类似 HTB PwnBox
 narkoz/hacker-scripts
一系列幽默的 Shell 脚本,用于自动化个人任务:发送迟到工作提醒短信、扫描邮件中的关键词、假装请病假,以及通过 telnet 煮咖啡。通过 cron 任务运行。
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
针对Apache中CVE-2021-41773路径遍历与文件泄露漏洞的缓解/修复
 ilk-toolkit/ilk-toolkit
一个工具包,可自动安装和配置所有必需的工具,将您的日常使用的Linux发行版转变为渗透测试机器。
 pauljrowland/bootholefix
此脚本将修复 CVE-2020-25632 和/或 CVE-2021-20233 所标识的 BootHole 漏洞。
 evildevill/devil
面向 Kali Linux 和 Termux 的菜单驱动 shell 框架,集成了暴力破解登录攻击、好友列表和个人资料数据采集,以及自动化 Facebook 账号抓取模块。
 billythegoat356/kramer
下一代 100% Python 混淆器。
 intel-xeon/cve-2021-44228---detection-with-powershell
基于PowerShell的扫描器,通过搜索目录和日志文件中的利用指标来检测Log4j CVE-2021-44228漏洞。
 emcghee/payloadautomation
通过 Python 到 Sleep 的桥接,自动化 Cobalt Strike 载荷开发、测试和部署;包括工件检查、IoC 追踪和编译。
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 cyberdashy/cve-2022-30190
用于缓解CVE-2022-30190的PowerShell脚本,通过更新注册表DWORD键,设计用于通过RMM工具(如ConnectWise Automate)部署。
 hilt86/cve-2022-30190-mitigate
使用PowerShell脚本应用基于注册表的缓解措施,以修复Microsoft支持诊断工具中的CVE-2022-30190(Follina)漏洞。
 cytopia/pwncat
pwncat - 增强版netcat,具备防火墙、IDS/IPS绕过、绑定与反弹shell、自注入shell及端口转发功能,并且完全可通过Python脚本化(PSE)
 jheeree/cve-2022-1388-checker
用 bash 编写的简单脚本,用于检查多个主机是否存在 CVE-2022-1388 (F5)