#1
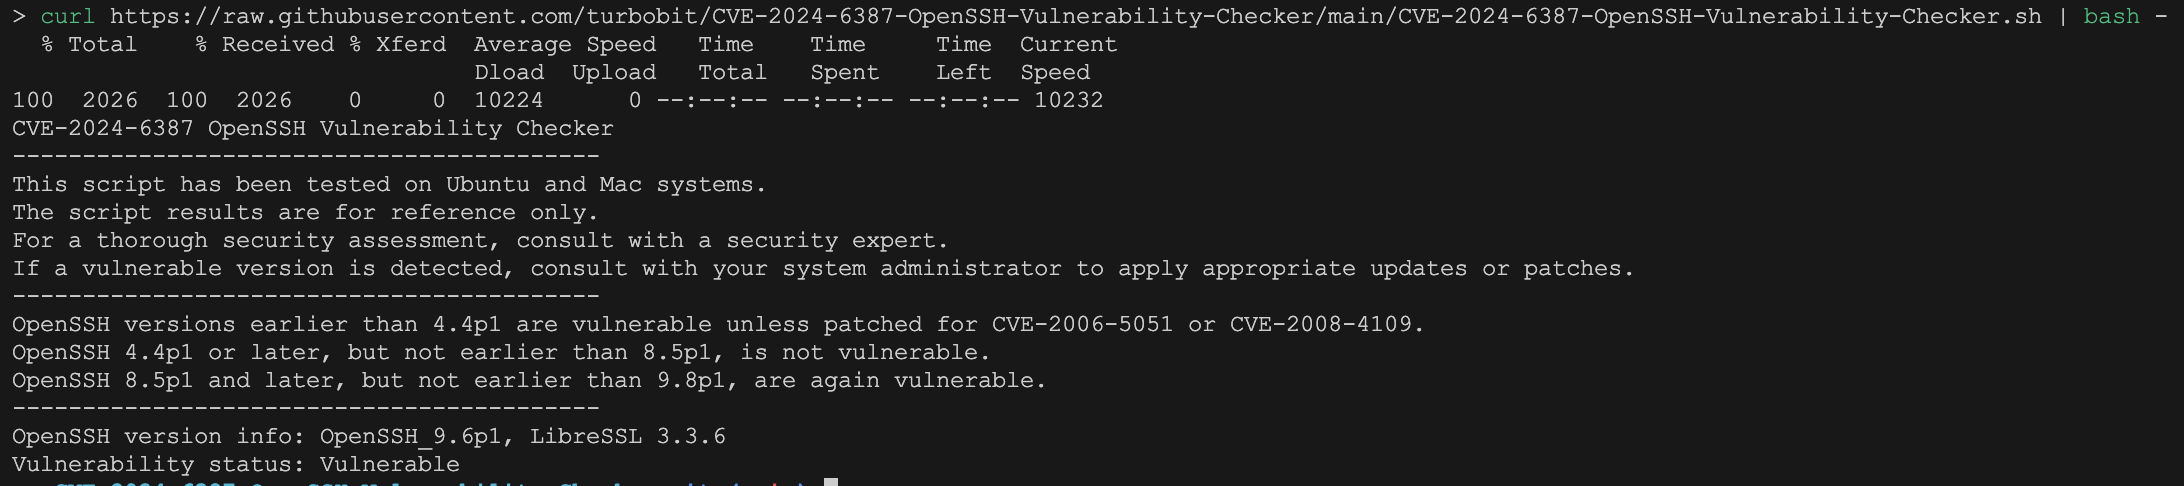
 turbobit/cve-2024-6387-openssh-vulnerability-checker
欢迎使用 CVE-2024-6387 OpenSSH 漏洞检查器仓库!该项目提供多个脚本,用于检查系统上已安装的 OpenSSH 版本,并判断其是否易受 CVE-2024-6387 漏洞影响。它支持多种环境,包括 Ubuntu、Mac 和 Windows。
 grupooruss/cve-2024-6387
用于扫描并加固SSH配置以防范CVE-2024-6387竞态条件漏洞的Python脚本,具备自动调整LoginGraceTime及报告功能。
 muyuanlove/cve-2024-6387fixshell
Automated bash script to patch CVE-2024-6387 by compiling and installing OpenSSH 9.8p1 from source on Debian/Ubuntu systems.
 snovvcrash/divideandscan
将全端口扫描结果分割,并将其用于有针对性的Nmap运行。

 withsecurelabs/linuxcatscale
Incident Response 采集及处理脚本,附带自动化报告脚本
 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 absolutedesignltd/iconvfix
用于修补CVE-2024-2961的Bash脚本
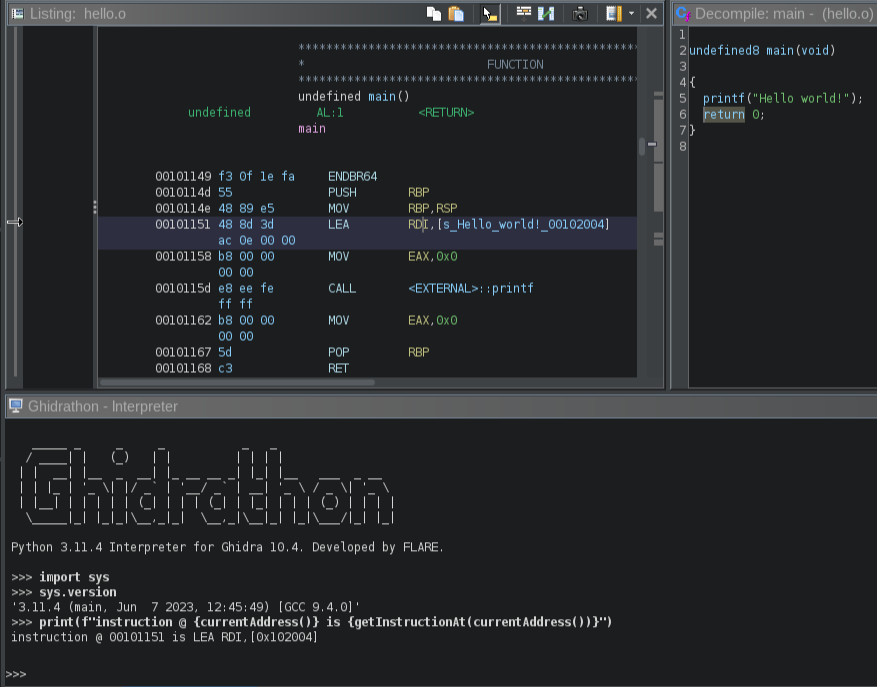 mandiant/ghidrathon
FLARE团队的开源扩展,用于为Ghidra添加Python 3脚本功能。
 sadreck/codecepticon
.NET/PowerShell/VBA 攻击性安全混淆器
 codeskipper/python-patrol
扫描macOS上的Python安装,并运行CVE-2015-20107.py脚本来报告是否需要打补丁
 mattaperkins/fix-cve-2024-2961
快速缓解脚本
 gmh5225/aggressor-aggregator
一个辅助脚本,用于将 Aggressor 和 BOF 仓库整合为单个 CNA 文件,供 Cobalt Strike 使用。
 bytebutcher/decoder-plus-plus
一个可扩展的应用程序,供渗透测试人员和软件开发人员将数据解码/编码为各种格式。
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
用于检测和修复xz-utils中CVE-2024-3094的Shell脚本和Ansible playbook,通过检查软件包版本、升级或降级到安全版本,并自动化跨Linux服务器的修复。
 iheb2b/cve-2024-3094-checker
用于检测 Linux 上 XZ/LZMA 工具中 CVE-2024-3094 漏洞的 Bash 脚本。检查 XZ 版本、SSHD LZMA 链接以及字节模式,并以表格形式输出结果。
 microsoft/dbgshell
Windows 调试器引擎的 PowerShell 前端。