
 #1

 olafhartong/sysmon-parser
自动生成的用于 Azure Sentinel 的 Sysmon 解析器

 alonisser/ralph
适用于 CVE-2025-54795 安全补丁之后的 Ralph Wiggum 插件实现
 neo23x0/mongobleed-detector
MongoBleed 漏洞利用检测脚本
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 soliantconsulting/cve-2025-46295-fix-fms
自动化脚本套件,用于检测并修复 CVE-2025-46295,通过替换 FileMaker Server 安装中易受攻击的 Apache Commons JAR 包实现,支持试运行、备份和回滚功能。
 rxerium/bug-bounty-tools
一个用于自动化安装最流行漏洞赏金工具的BASH脚本
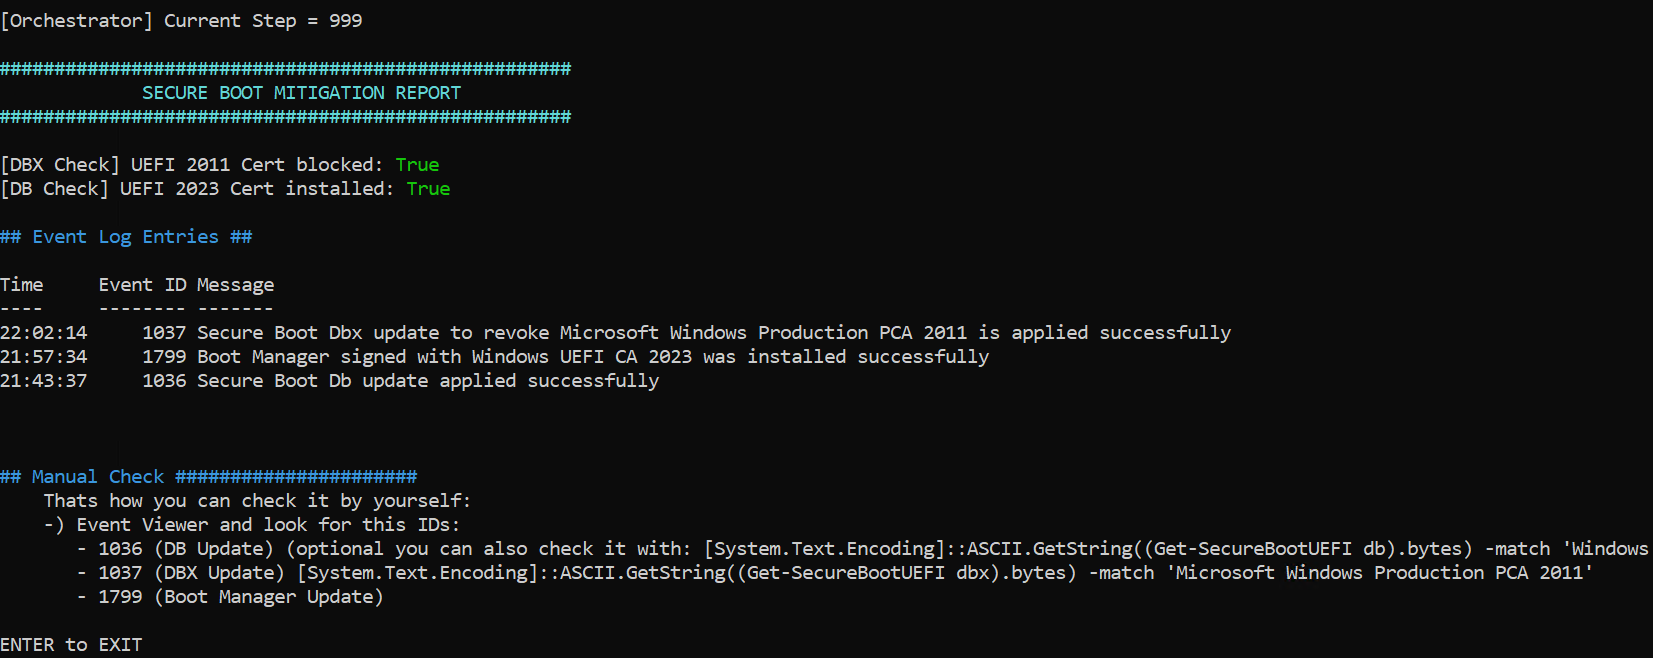 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
英文翻译
 garethmsheldon/react2shell-cve-2025-55182-detector
用于CVE-2025-55182 (React2Shell) 的多语言检测脚本,可扫描package.json文件以识别存在漏洞的React依赖版本并提供缓解指导。
 kashithecomfy/comfyengine
ComfyEngine 是一个内存探索工具包,专为需要监控、修补和编写脚本控制运行中进程的用户而打造。
 d0rb/packetpirate
一款无头、可脚本化、基于命令行的 MITM 代理,专为在 Windows 系统上进行网络流量拦截、分析和修改而设计。
 call123x/-cve-2025-55182
cve-2025-55182
 yayateayayatea/cve-2017-8917
利用Joomla 3.7的python脚本
 vercel-labs/fix-react2shell-next
一条命令即可修复你的 Next.js / React RSC 应用中的 CVE-2025-66478 (React 2 Shell RCE)。
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
快速检查 CVE-2025-55182 (React) 和 CVE-2025-66478 (Next.js) 的脚本 - React Server Components (RSC) “Flight” 协议中的关键未认证远程代码执行漏洞。
 umairahmadh/react-vuln-scanner
一个 bash 脚本,用于扫描你的服务器,查找易受 **CVE-2025-55182** 影响的 React 应用程序 —— 这是 React Server Components 中的一个严重远程代码执行漏洞(CVSS 10.0)。
 ivaavimusic/react19-fix-vibecoders
CVE-2025-55182 针对 Vibe Coders 的修复









