
 #1

 sandboxec/sandboxec
一个轻量级的命令沙箱,用于Linux,默认安全,基于Landlock构建。

 plutosecurity/mcpwnfluence
CVE-2026-27825 与 CVE-2026-27826 的相关信息由 Pluto Security 发现,以及一个用于识别存在漏洞的 mcp-atlassian 实例并允许自动更新至已修复版本的 bash 脚本。
 phxbandit/scripts-and-tools
帮助你满足黑客需求的脚本和实用工具
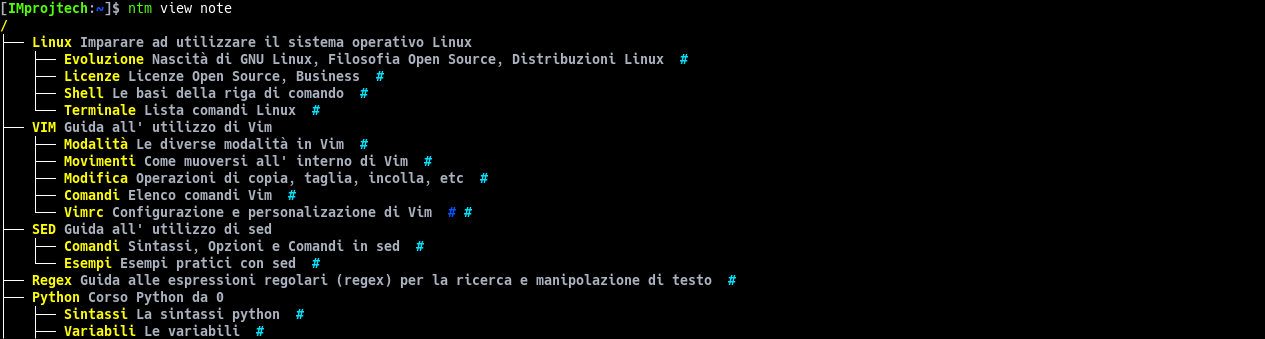 improjtech/notamy
基于终端的笔记管理器,支持分层标签和文件链接
 shaniidev/bug-reaper
Web2 漏洞赏金 Agent Skill — 基于证据,不含 AI 垃圾内容。涵盖 HackerOne、Bugcrowd、Intigriti 和 YesWeHack 平台上的 18 类漏洞。
 nxploited/cve-2026-1405
Slider Future <= 1.0.5 - 未经身份验证的任意文件上传
 jaydendancer12/ai-code-review
AI驱动的CLI工具,利用LLMs审查代码中的安全漏洞、错误和反模式。支持本地和云提供商、git diff以及CI/CD集成。
 spookey007/ssh-hardening
SSH 加固
 gmh5225/evmbench-certora-agent-harness
使用LLM和Certora Prover生成并优化智能合约CVL规范的迭代式代理框架,将验证器输出反馈回去,直到成功或达到最大迭代次数。
 creusvictor/keepassxc-fzf
一个轻量级CLI工具,使用fzf交互式搜索和访问你的KeePassXC数据库条目。快速、安全且以终端为中心。
 theqmaks/resolver
该扩展将流行的 CAPTCHA 解决方案服务集成到 BurpSuite 中,无需人工干预即可处理不同类型的 CAPTCHA。
 alessandrocarminati/provisioner
用于SBC的配置与共享系统
 elkirrs/dumper
CLI utility for creating encrypted database backups (PostgreSQL, MySQL, MongoDB) with support for multiple storage backends (SFTP, S3, Azure), SSH…
 ishaklaz/hash-eye
**HashEye** 是一款强大的 Python CLI 工具,用于即时检测和分析哈希类型。它提供有关哈希格式、安全级别、熵分析和模式检测的详细信息。
 wyl-cmd/cve-2025-55182
An efficient batch detection tool targeting the Next.js prototype pollution vulnerability (CVE-2025-55182).
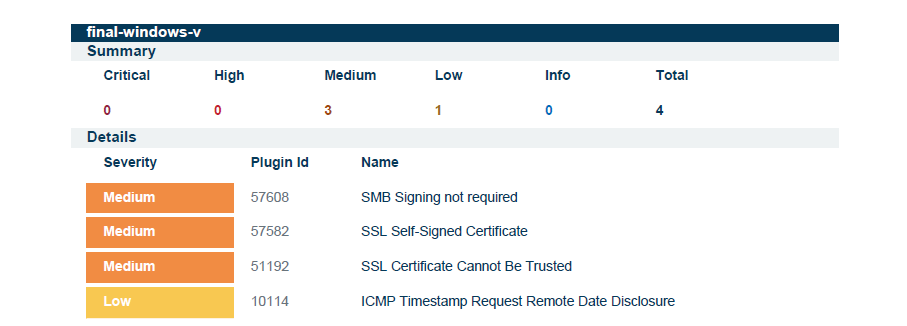 sdimitri05/cve-2013-3900-winverifytrust-mitigation
针对 CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 使用 EnableCertPaddingCheck 的 PowerShell 修复方案。









