
 #1

 la3ar0v/tuxresponse
自动化Linux事件响应脚本,包含实时分类、内存获取(LiME)、磁盘镜像、YARA扫描和HTML报告生成。
 jdormannn/secureops-lab
对一所大学Linux服务器进行了实时网络安全评估。分析过程中,识别出了活跃的攻击活动,包括暴力破解认证尝试和针对Log4Shell(CVE-2021-44228)的利用尝试。
 surri/audit-axios
扫描本地仓库中易受攻击的 axios 版本(CVE-2026-40175)并交互式修补
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。
 librewolf-community/browser/source
开发已迁移至 https://codeberg.org/librewolf/source
 indalok/rizin-notebook
一个在使用 Rizin 和 Cutter 时记笔记的笔记本。
 momenbasel/autowifi
无线渗透测试框架。自动化WPA/WPA2/WEP/WPS攻击——从侦察到利用,一个命令完成。aircrack-ng + hashcat + PMKID。
 fabric/fabric
简单、Python 风格的远程执行与部署。
 mailgun/flanker
Python 电子邮件地址和 MIME 解析库
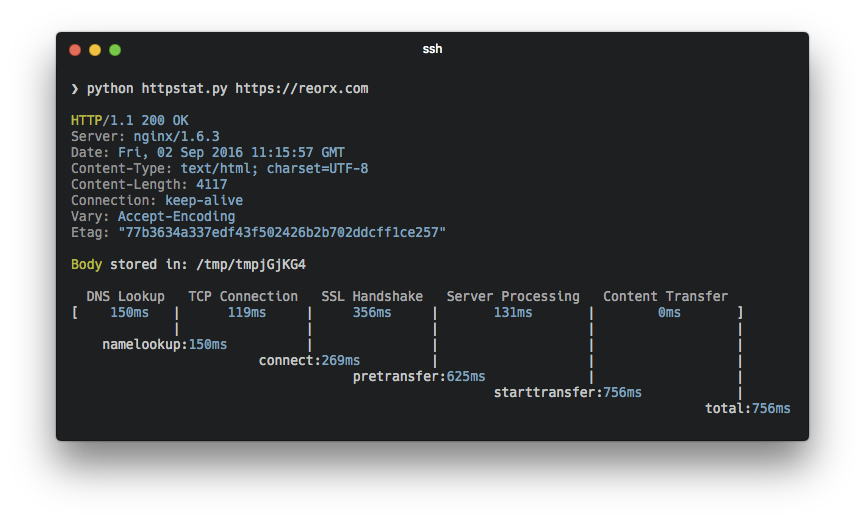 reorx/httpstat
CLI 工具,封装了 curl,可可视化 HTTP 请求时间分解(DNS、TCP、TLS、服务器处理),支持结构化 JSON 输出和 SLO 阈值检查,用于网络性能诊断。
 pion/handoff
在浏览器中启动WebRTC——在其他地方运行它
 adamwhitehat/judge-jury-and-executable
一款文件系统取证分析扫描与威胁狩猎工具。可在MFT和操作系统层面扫描文件系统,并将数据存储于SQL、SQLite或CSV中。利用SQL的强大功能与语法,可对威胁与数据进行探查。
 arnavps/ctf-web-exploitation
一个包含12个容器化Web利用挑战的全面集合,涵盖CVE-2023-25690、WebAuthn绕过、HTTP/3走私攻击以及高级XSS/RCE链
 teycir/diffcatcher
一个用 Rust 编写的 CLI 工具,能够递归发现 Git 仓库、捕获状态变更、生成差异对比、提取包含完整片段的代码元素,并为代码审查与审计工作流生成安全相关的报告。
 0xbartita/cookie-swapper
Burp Suite 扩展,使用可配置规则自动替换请求中的 Cookie 和 Header。消除了在重新测试大量请求历史中的漏洞时手动复制粘贴会话令牌的麻烦。
 doux-x/cve-2024-6387-analysis
CVE-2024-6387 OpenSSH 信号竞争漏洞(regreSSHion)分析报告及检测脚本
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。








