
 #1

 climbmunchkin/fix-cve-2026-3143
Linux CVE-2026-31431(copy fail)漏洞的诊断与修复
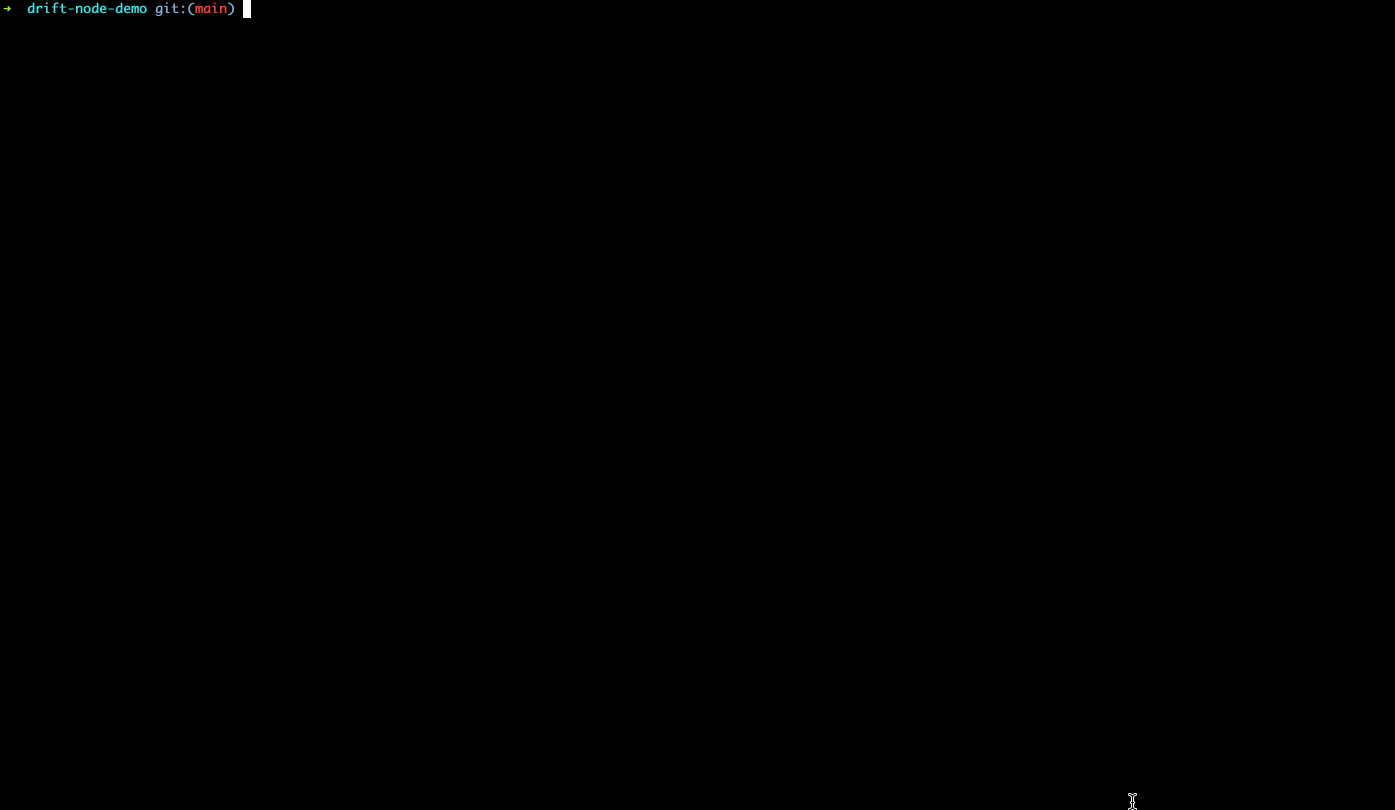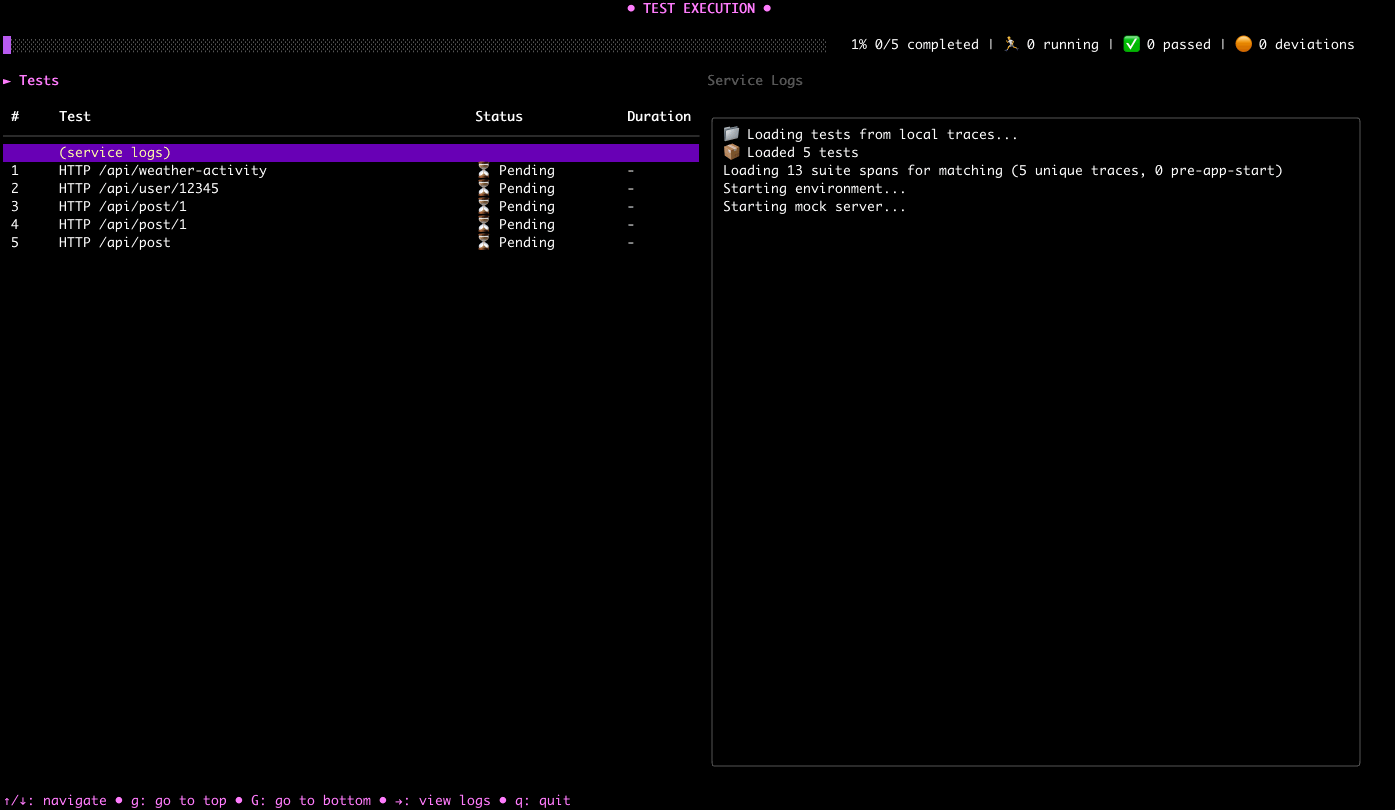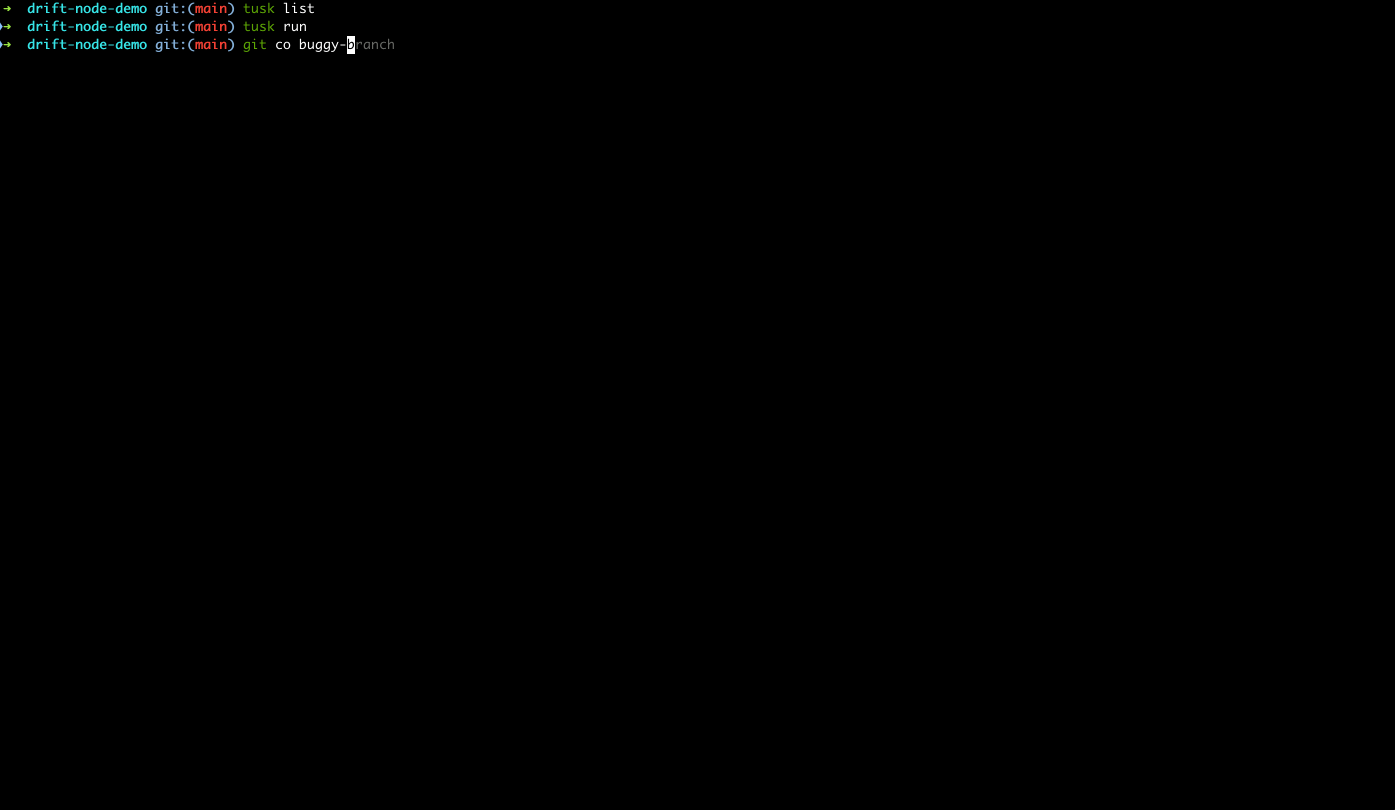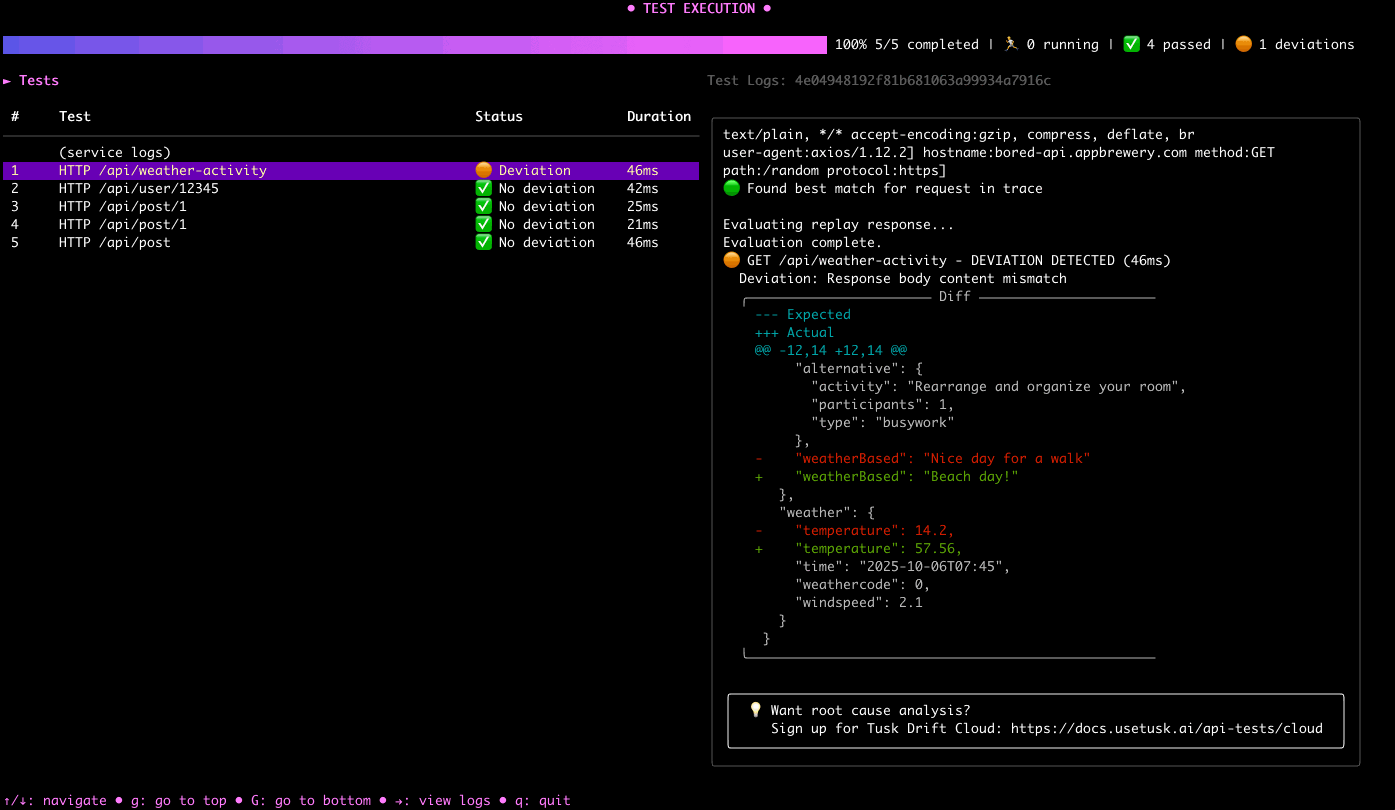 use-tusk/drift-node-sdk
用于捕获和重放进出您服务的API调用的Node.js SDK
 tailwindrg/cve-2026-0300-audit
CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具
 avprince26/copy-fail-cve-2026-31431-python-golfing
Python 高尔夫挑战赛,面向 copy.golf,专注于编写最简代码以复现特定 CVE 相关行为。
 boratanrikulu/gobee
用 Go 而非 C 编写你的 BPF 程序。gobee 将 Go 子集转译为 BPF C,并生成类型化的 cilium/ebpf 绑定。
 mrarianet/cpanel-fix
一个用于 CVE-2026-41940(cPanel)、CVE-2026-31431(内核“Copy Fail”)、CSF 的 security-remediation.sh,可选域名/代理清理,以及可选的操作员加固。
 mlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook
一个用于在基于 RHEL 和基于 Debian 的操作系统上缓解漏洞 CVE-2026-31431 的 Ansible Playbook。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
 leelong2020/cve-2026-31431
用于检测和缓解 CVE-2026-31431(Copy Fail)Linux 内核本地权限提升漏洞的 Bash 脚本,该漏洞通过 AF_ALG socket 触发,脚本包含模块禁用和 seccomp 配置。
 bryanvine/copy-fail-fix
针对 CVE-2026-31431(“Copy Fail”)Linux 内核本地提权漏洞的各发行版缓解脚本。
 vishnunandan555/cordon
在 Linux 上的受限文件系统视图中运行任意命令
 harbor-framework/terminal-bench-2
评估AI代理在真实世界任务中的基准,包括漏洞修复、代码调试以及在容器化环境中的蛋白质组装。被前沿实验室用于衡量代理能力。
 akefallonitis/larac2shell
跨平台交互式 shell,用于 Microsoft Defender for Endpoint Live Response
 eth0izzle/security-skills
一套帮助安全团队保持安全的 Claude Code 技能集合
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 haplessidiot/ageverificationbypass
绕过 redhat 的年龄验证服务
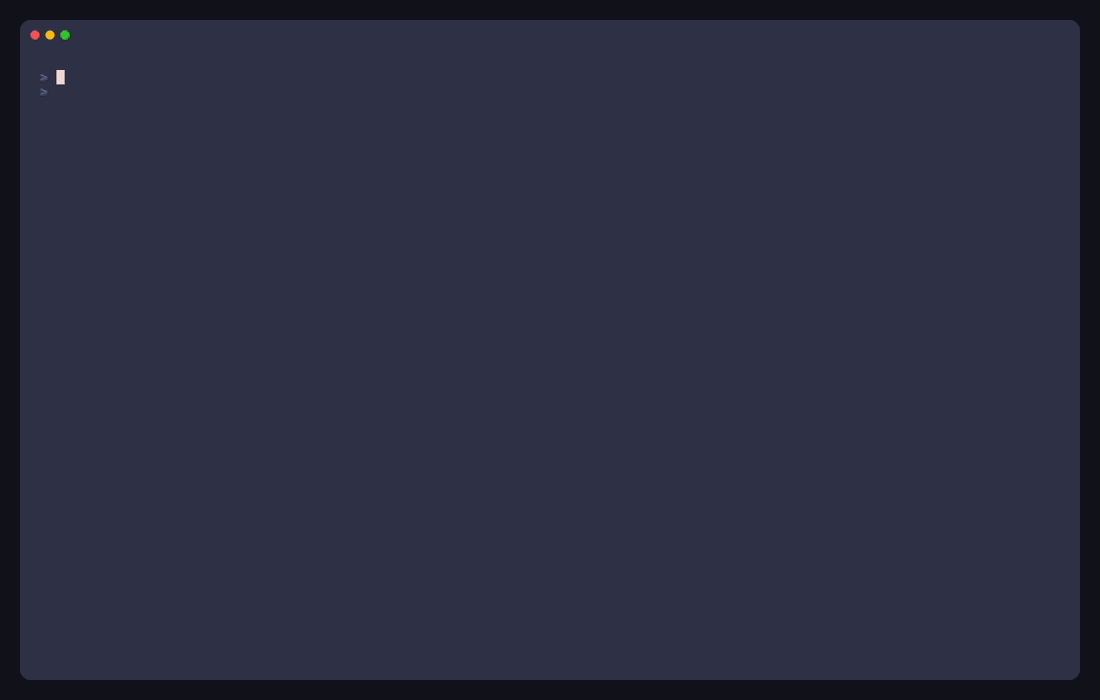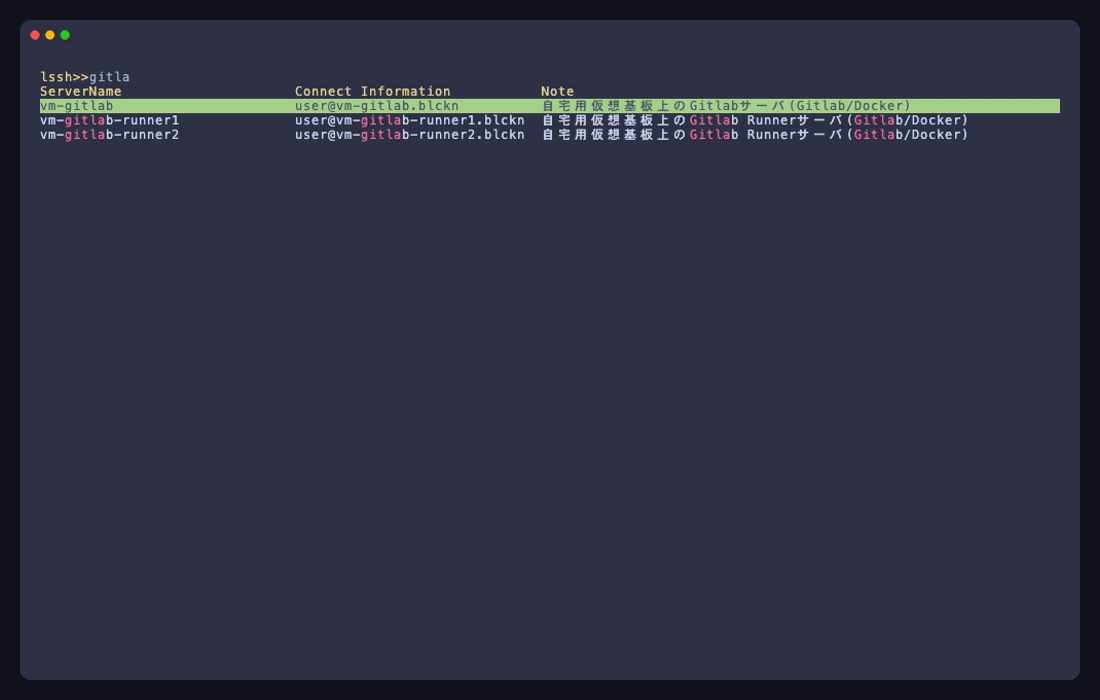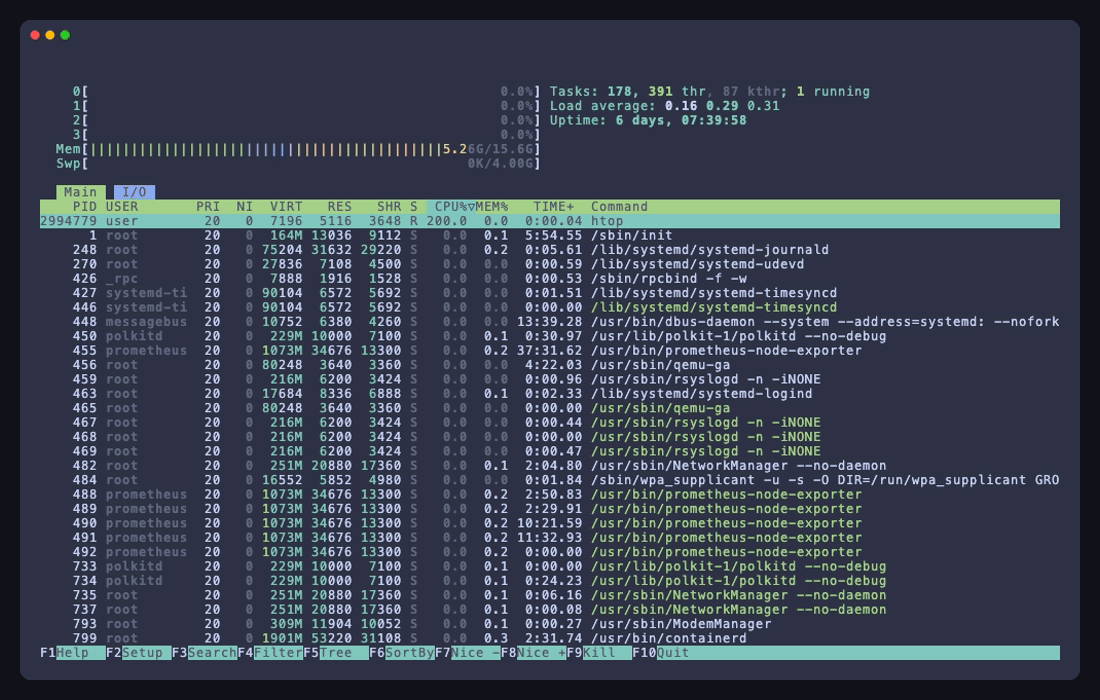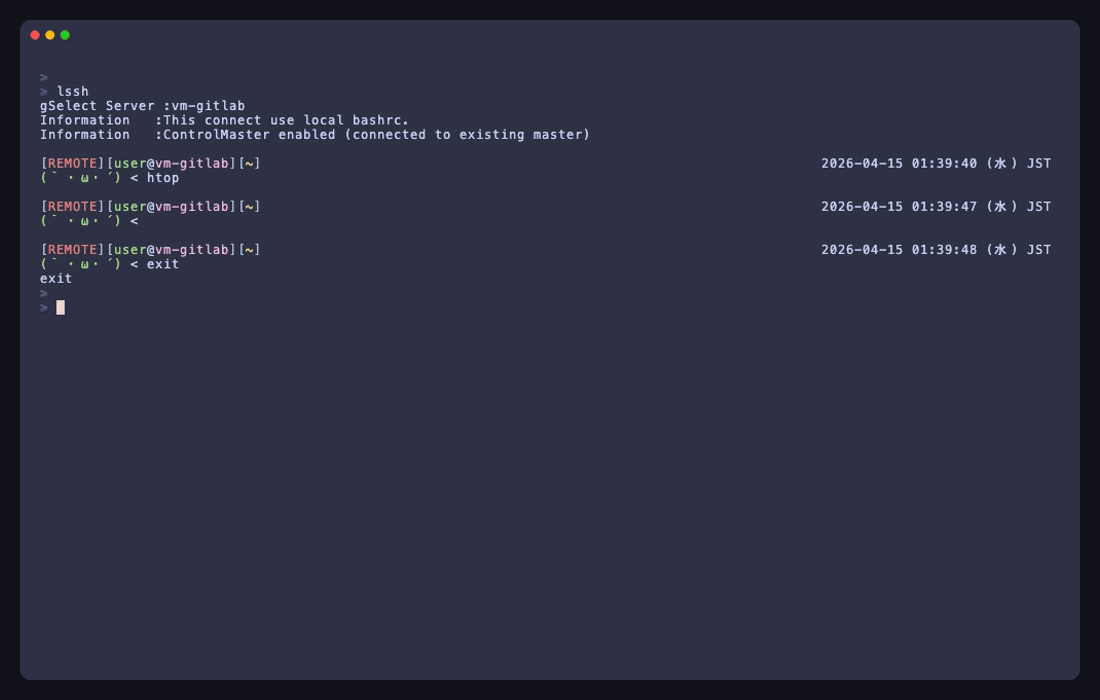 blacknon/lssh
一款终端原生的远程访问套件,支持SSH、云资产清单、供应商支持的连接器、并行命令、复用工作区、文件传输和监控。









