
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐
 mscholtes/ps2exe
将 PowerShell 脚本编译为可执行文件的模块
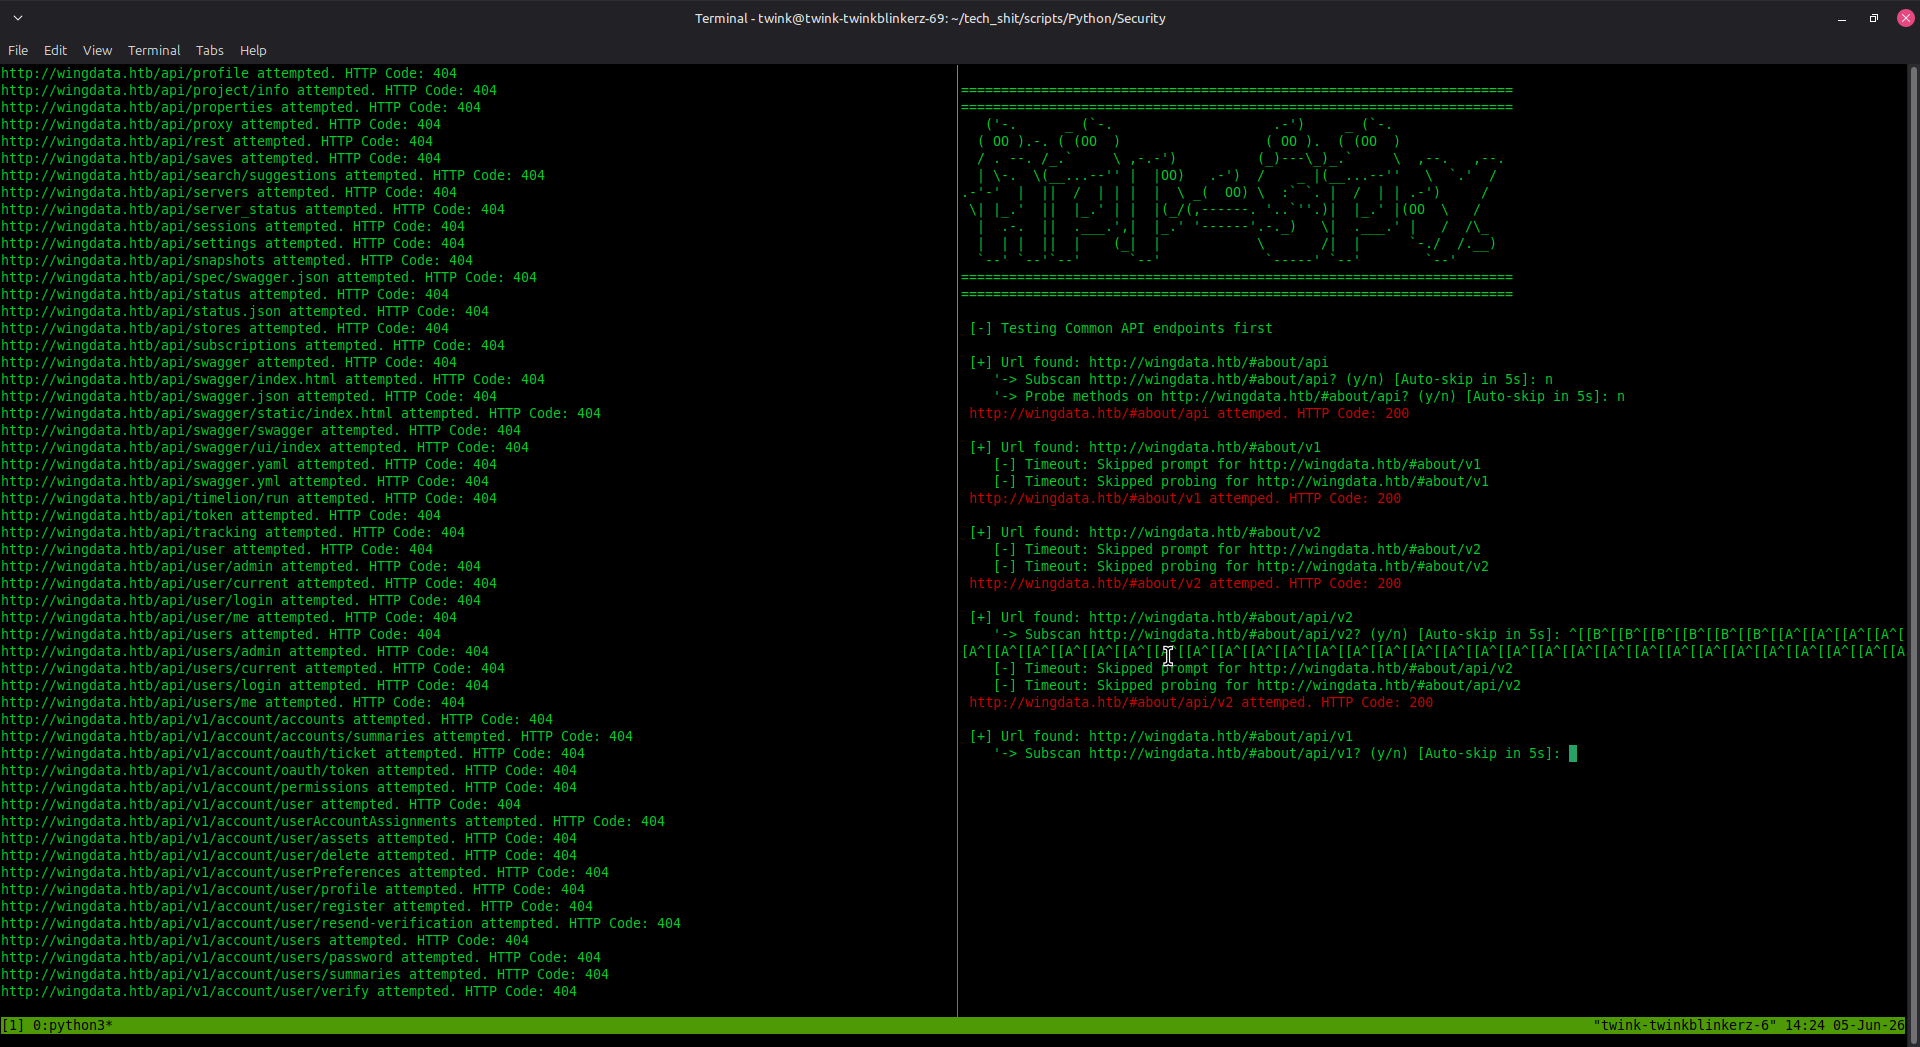 austinjump-sec/api-spy-api-probe
一个强大的目录暴力破解工具,专为递归/多路操作、API发现与枚举、JS文件抓取以及列出API HTTP方法而设计,一条命令即可完成。这不仅仅适用于API,我的工具只是在API方面表现出色。
 netspi/autodirbuster
自动运行并保存针对多个IP的ffuf扫描
 seguridadentrerios/cve-2026-33829
自动化Bash脚本,使用tcpdump和SMB连接捕获,对Windows资产进行被动审计,以搜索CVE-2026-33829协议处理程序漏洞。
 aricooper/suricata-script
CVE-2020-16898 — “坏邻居”(ICMPv6 RDNSS 长度解析)— Suricata Lua 检测
 larrypeseckis/burp-cc-bridge
面向 Burp Suite 社区版的 REST API 自动化。一个即插即用的 Java 扩展,通过本地 HTTP API 暴露 send/repeat/history 端点。
 lightless-labs/third-thoughts
用于通过多学科语料库分析 AI 代理行为模式的研究工具包。解析会话日志,执行 23 种分析技术,并生成由 LLM 驱动的叙事报告。

 kalilinux/build-scripts/kali-arm
Kali Linux ARM 构建脚本 https://arm.kali.org/
 nishantjoshi00/flipper-template
Flipper Zero的Zig开发模板,具备自动化构建流水线、SDK集成以及针对ARM Cortex-M4的交叉编译功能。支持Sub-GHz、NFC、RFID和红外协议。
 rotavori/dasel-melange-apko
dasel v3.3.1 使用 Melange 打包并以极简 apko 镜像形式分发,已针对 CVE-2026-33320 修复。
 jenderal92/prepos-login-checker
Prepostseo 登录检查器
 trustedsec/ts_llmlib
Python库,用于本地LLM驱动的安全分析,集成Ghidra二进制分析、C/C++漏洞扫描和MCP工具集成,实现自动化逆向工程和报告生成。
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
 zh54321/snafflerparser
解析Snaffler输出文件并生成美化后的输出。
 alecasg555/safe-expr-eval
安全表达式求值器 - expr-eval 的无缝替代品,且不存在 CVE-2025-12735 漏洞
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 pompelmi/pompelmi
适用于 Node.js 的 ClamAV 反病毒扫描 — 仅需一次函数调用即可扫描上传的文件。零依赖。类型化 Symbol 判定结果。支持本地或 Docker/clamd 运行。
 samanzamani/copy-fail-checker
针对 Copy Fail Linux 内核漏洞(CVE-2026-31431)的只读 Bash 检查器








