
 #1

 amibhai/spoofed
一套专业级、完全异步的 Python 网络欺骗套件,用于经授权的安全审计。具备完整的 IPv4/IPv6 拦截、802.11 无线攻击、LLMNR/NBT-NS 投毒,以及带防篡改审计日志的交互式 TUI。
 bugbasesecurity/pentest-copilot
AI驱动的渗透测试代理,可连接到Kali主机,自主运行安全工具、分析结果,并通过基于浏览器的工作流进行迭代。
 alex188dot/agensic
为AI代理提供加密终端取证和会话重放。跟踪、签名和审计每个命令,带有来源标签、可重放会话和Git时间旅行。隐私优先,采用本地SQLite存储和秘密编辑。
 angristan/openvpn-install
在Debian、Ubuntu、Fedora、CentOS、Arch Linux及更多系统上搭建你自己的OpenVPN服务器
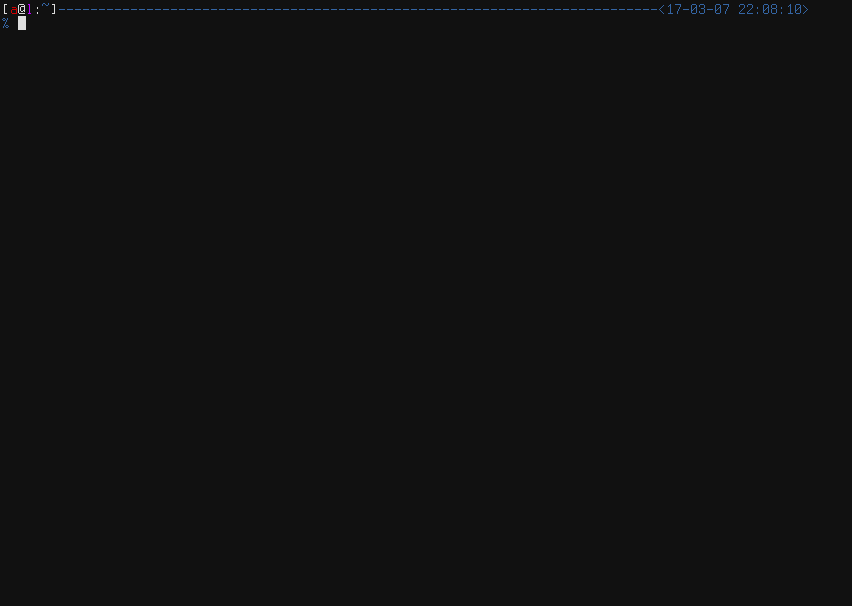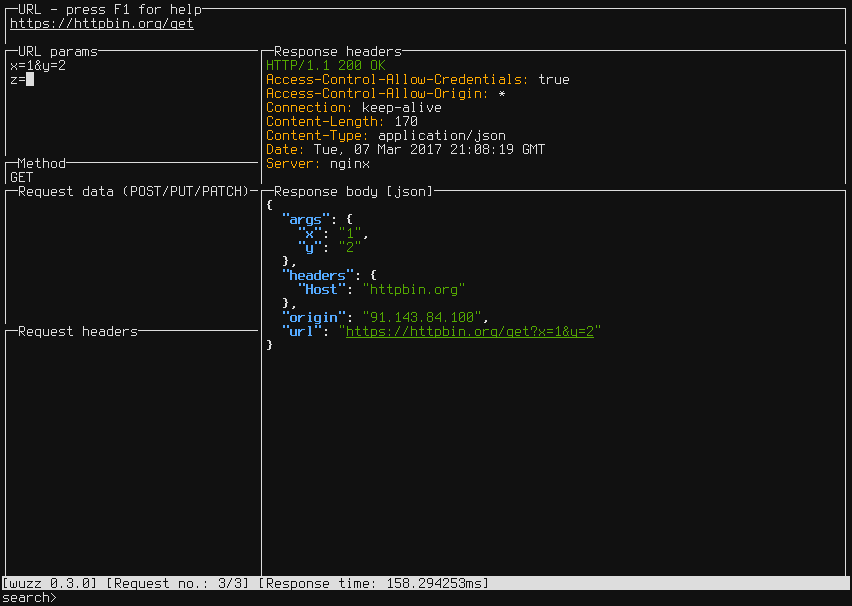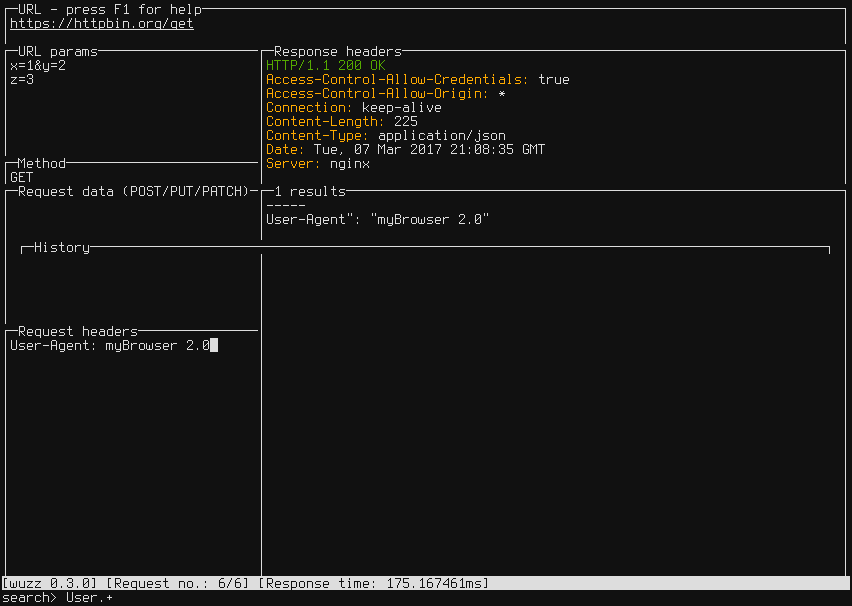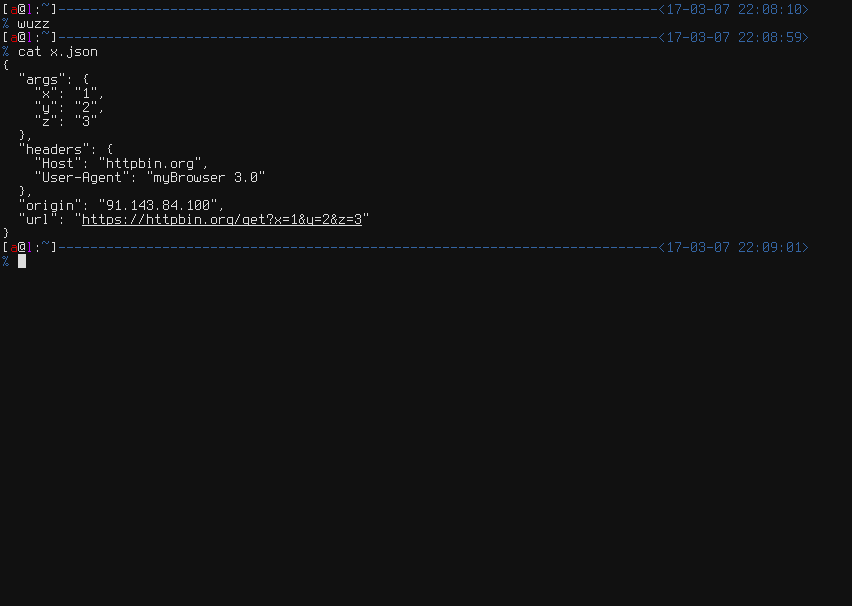 asciimoo/wuzz
用于 HTTP 检查的交互式 CLI 工具
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。
 x1colegal/ustp-secure
USTP 的安全(采用 AEAD)版本,称为 USTP-Secure(ustps://)
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 gmh5225/ghidra_svr_bridge
Binary Ninja 插件,通过 Java 桥接子进程与 Ghidra Server 仓库进行双向分析同步。
 acidboonrs/cve-2025-26466-openssh-poc
CVE-2025-26466 OpenSSH SSH2_MSG_PING DoS PoC
 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。

 dinosn/liferay-ga4-rce-research
针对 Liferay CE 7.0.3 GA4 的安全研究:以 root 身份实现端到端复现的未认证 RCE(CVE-2020-7961 类漏洞),另有 16 项发现——其中 8 项以上没有已知 CVE。智能体循环漏洞狩猎:基于 Docker 的 25 个生成器、22 个评判器、9…
 chainreactors/gogo
面向红队的, 高性能高度自由可拓展的自动化扫描引擎 | A highly controllable and extensionable automated scanning engine for red teams
 io12/pwninit
通过修补 ELF 二进制文件、获取匹配的链接器、还原已剥离的 libc 以及生成 pwntools 解题脚本,自动化搭建二进制利用挑战。
 jayanaxhf/filessh
一个快速便捷的远程服务器TUI文件浏览器
 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…









