#1
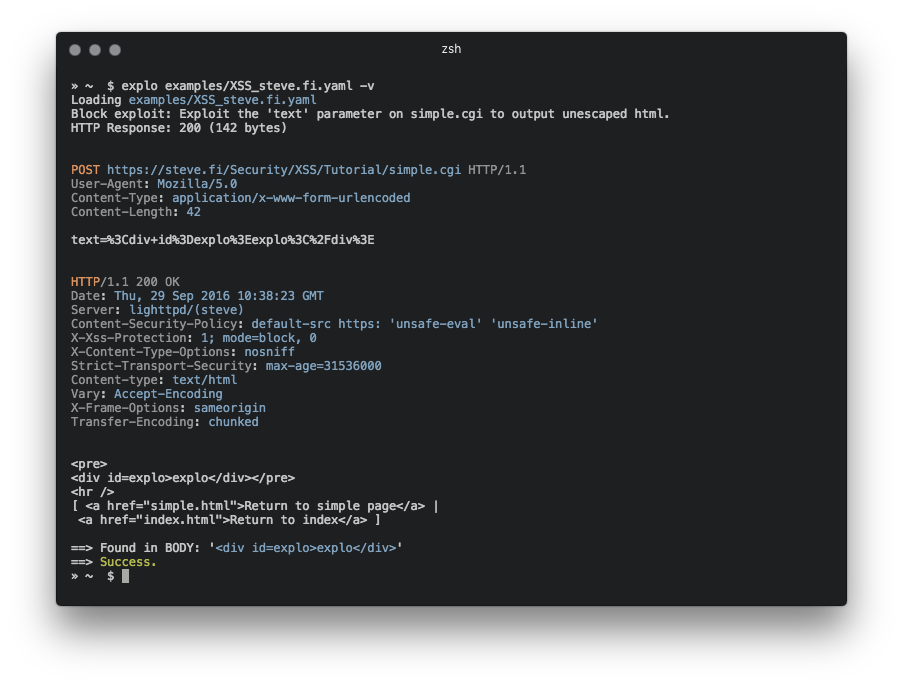
 telekom-security/explo
人类和机器可读的Web漏洞测试格式
 e3prom/bst
Binary String Toolkit (BST)。快速轻松地转换二进制字符串,满足您所有的漏洞利用开发需求。😎
 qubasa/msf-remote-console
一个用Python 2.7编写的远程msfconsole,用于连接metasploit的msfrcpd服务器。该工具使您能够像autopwn2一样在服务器上以守护进程永久加载模块。
 sevagas/macro_pack
macro_pack 是 @EmericNasi 开发的一款工具,用于自动化混淆和生成 Office 文档、VB 脚本、快捷方式及其他格式,适用于渗透测试、演示和社会工程学评估。macro_pack…
 simonclausen/dnscrypt-autoinstall
DNSCrypt 的自动安装和配置(适用于 Debian 和 Redhat 类系统)。该脚本将安装 DNSCrypt,配置为开机启动,并使用可选的 dnscrypt 服务。
 intezer/linux-explorer
适用于Linux终端的易用型实时取证工具箱
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p
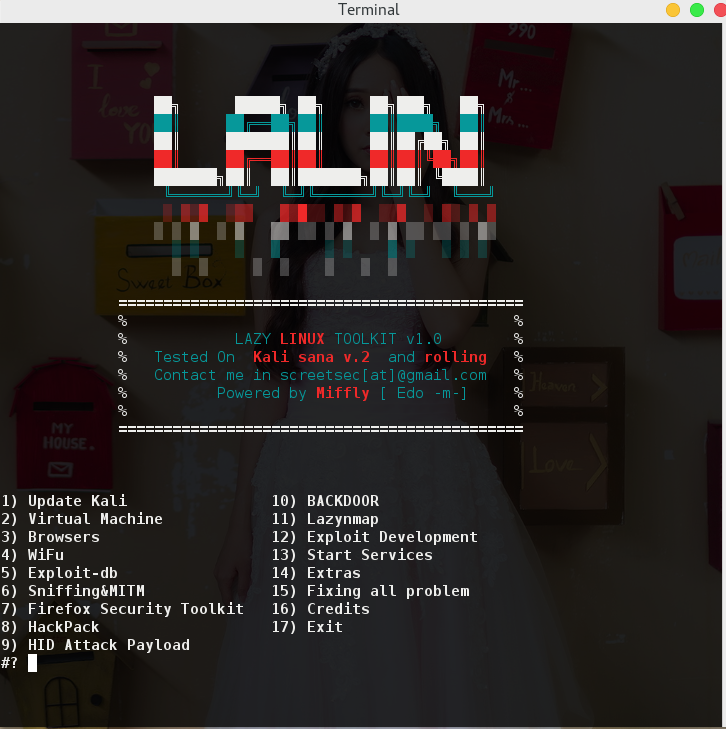 screetsec/lalin
此脚本自动安装任何用于渗透测试的软件包,包含最新工具,并提供懒人命令来运行工具,如lazynmap,安装其他工具并更新到最新版本 #实际上是为懒人准备的哈哈 #Lalin重制了lazykali,修复了bug,添加了新功能并更新了工具。它与最新版Kali(Rolling)兼容。