#1
 fake-useragent/fake-useragent
基于真实世界数据库的最新简洁 User-Agent 伪造器
 blackhillsinfosec/eventlogging
用于在 Active Directory 环境中部署 Windows 事件转发、Sysmon 和自定义审核策略的自动化脚本。
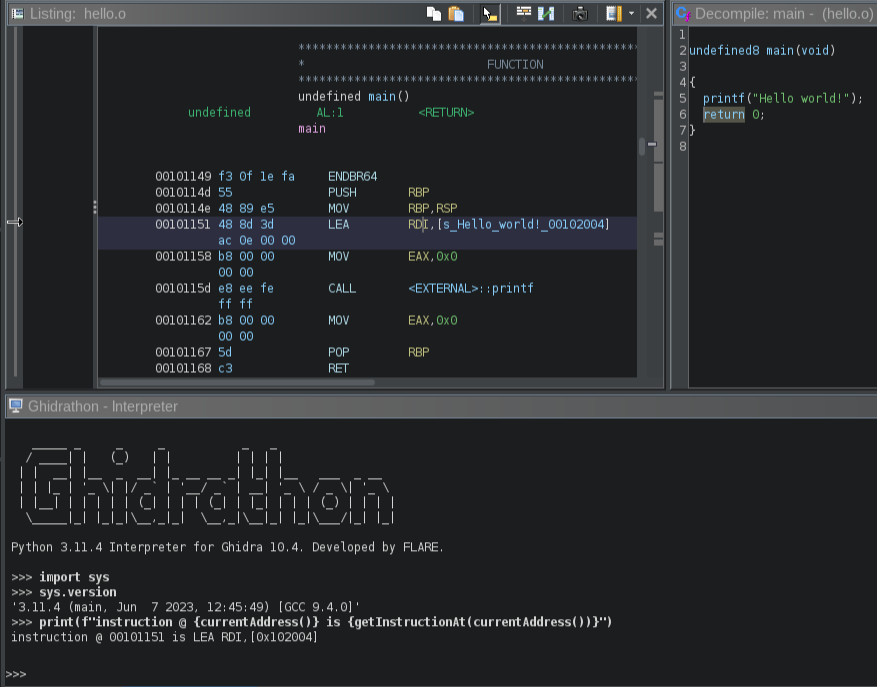 mandiant/ghidrathon
FLARE团队的开源扩展,用于为Ghidra添加Python 3脚本功能。
 jenkinsci-cert/security-218
禁用 Jenkins CLI/Remoting 子系统,作为针对未认证远程代码执行漏洞 SECURITY-218 和 SECURITY-360 的缓解措施,可在运行时或通过初始化脚本应用。
 jseidl/usernamer
渗透测试工具,基于提供的姓名生成用户名/登录名。
 vmware-archive/burp-rest-api
Burp Suite 安全工具的 REST/JSON API。
 dansi/powershell-log4j-scanner
能够查找、分析和修补 Log4J 文件,以应对 CVE-2021-44228、CVE-2021-45046
 sysadmin0815/fix-log4j-powershellscript
Log4Shell缓解(CVE-2021-44228)- 在系统上使用Powershell(Windows)搜索并从*log4j*.jar文件中移除JNDI类
 puppetlabs-toy-chest/puppetlabs-cve20113872
用于帮助修复和迁移 Puppet 部署的 Puppet 模块(CVE-2011-3872)
 pgporada/ansible-role-cve
缓解 CVE-2016-5195(又名 DirtyCOW)
 npm/ansible-bashpocalypse
CVE-2014-6271 的补丁
 nitrado/cve-2017-9798
检查共享托管环境中的 CVE-2017-9798
 koudaiii-archives/cookbook-update-glibc
cookbook 用于更新 glibc。CVE-2015-0235(GHOST)
 vishnunandan555/cordon
在 Linux 上的受限文件系统视图中运行任意命令

 nomograph/kit
已验证的工具注册表管理器。管理来自基于Git的注册表的开发者工具链。