#1

 oalabs/frida-wshook
基于 Frida.re 的脚本分析工具

 codingo/interlace
轻松将单线程命令行应用程序转变为支持CIDR和glob的快速多线程应用程序。
 nousresearch/hermes-agent
与你共同成长的智能体
 solomonsklash/chomp-scan
一个脚本化的工具流程,旨在简化漏洞赏金/渗透测试的信息收集阶段,让你可以专注于发现漏洞。
 stevenaldinger/decker
声明式渗透测试编排框架
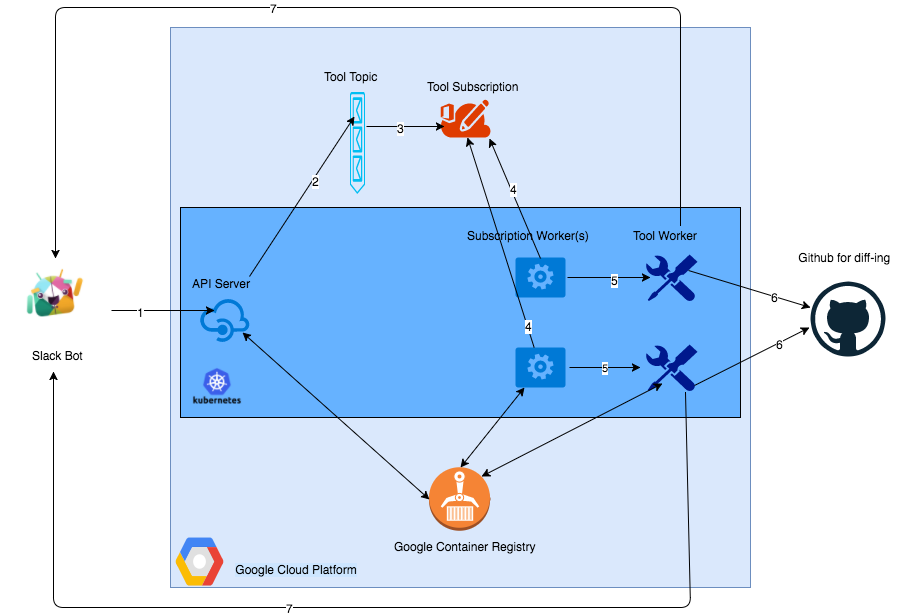 anshumanbh/kubebot
一款基于Google Cloud Platform上Kubernetes后端构建的安全测试Slackbot。
 nationalsecurityagency/ghidra
Ghidra 是一个软件逆向工程(SRE)框架
 trustedsec/ptf
渗透测试人员框架(PTF)是一种为最新工具提供模块化支持的方式。

 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
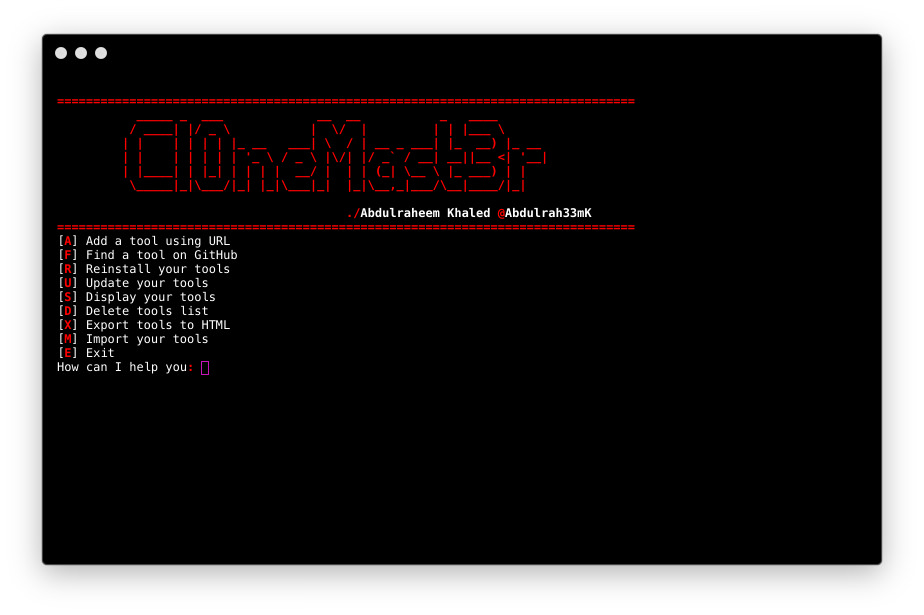 abdulrah33m/cl0nemast3r
一键获取所有你喜欢的工具

 cbhue/pyfuscation
通过替换函数名、变量和参数来混淆PowerShell脚本。
 inceptionstack/lowkey
使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。
 owasp/zsc
OWASP ZSC - Shellcode/混淆代码生成器 https://www.secologist.com/