
 #1

 finbarr/yolobox
让你的AI全力出击。你的家目录保持在家。
 dedsec1121fk/dedsec
教育性的 Android(Termux)工具包,用于学习渗透测试、OSINT、社会工程和网络安全,通过动手脚本、钓鱼模拟和隐私工具。
 runanywhereai/on-device-browser-agent
使用WebLLM实现设备端AI浏览器自动化。无需云端,无需API密钥,完全私密。
 qduarte-42/snow-crash
网络安全入门。
 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 unclesocks/cyberresponders
CyberResponders 是一款基于终端的网络安全训练游戏,玩家需要应对不同的网络安全事件场景。在游戏里,玩家有五次机会输入正确的命令,否则系统将完全被攻陷,导致游戏结束!
 owl4444/jsdeob-workbench
以可视化方式逆向混淆的JavaScript。链式转换,检查AST变化,编写可重用的反混淆插件。
 wardgate/wardgate
AI代理的安全网关——凭据隔离的API代理与策略控制的远程执行(conclaves)。缩小爆炸半径!
 adityatelange/frida-ui
直接从您的浏览器与 Frida 设备、进程和脚本进行交互。
 ishaklaz/hash-eye
**HashEye** 是一款强大的 Python CLI 工具,用于即时检测和分析哈希类型。它提供有关哈希格式、安全级别、熵分析和模式检测的详细信息。
 creusvictor/keepassxc-fzf
一个轻量级CLI工具,使用fzf交互式搜索和访问你的KeePassXC数据库条目。快速、安全且以终端为中心。
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。
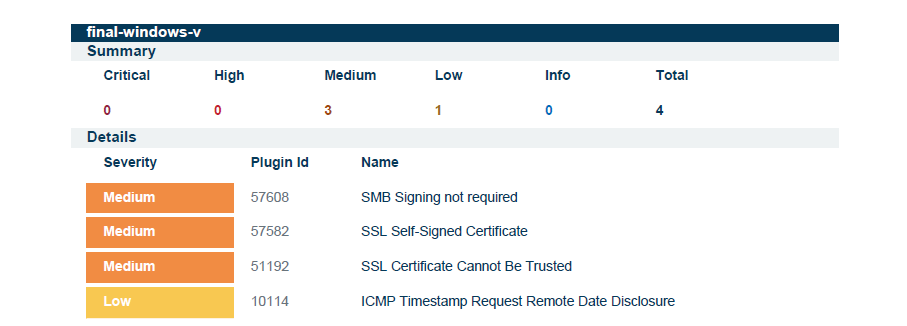 sdimitri05/cve-2013-3900-winverifytrust-mitigation
针对 CVE-2013-3900 (WinVerifyTrust) / Tenable Plugin 166555 使用 EnableCertPaddingCheck 的 PowerShell 修复方案。
 teycir/diffcatcher
一个用 Rust 编写的 CLI 工具,能够递归发现 Git 仓库、捕获状态变更、生成差异对比、提取包含完整片段的代码元素,并为代码审查与审计工作流生成安全相关的报告。
 rcarmo/agentbox
基于 Docker 的沙箱,为编码代理提供隔离环境、预安装的代理工具、服务控制和工作空间引导,以实现安全的多会话开发。
 0xbartita/cookie-swapper
Burp Suite 扩展,使用可配置规则自动替换请求中的 Cookie 和 Header。消除了在重新测试大量请求历史中的漏洞时手动复制粘贴会话令牌的麻烦。









