
 #1
 shoucheng3/apache__uima-uimaj_cve-2022-32287_3-3-0
Java SDK,用于构建分析管道,通过注释、类型系统和模块化分析引擎处理并丰富非结构化文本数据。
 meersjo/ansible-mysql-cve-2016-6662
用于对MySQL服务器进行CVE-2016-6662漏洞修补的简单Ansible playbook
 oleg-fiksel/ansible_cve-2016-5195_check
Ansible playbook,用于测试系统是否存在 Dirty COW 提权漏洞(CVE-2016-5195),并包含自动化的本地利用检测。
 lufeirider/ingressnightmare-poc
针对 IngressNightmare 漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514、CVE-2025-1974)的一键概念验证利用脚本,目标为 Kubernetes 入口控制器。
 nels2/dcom_10036_solver
此脚本旨在自动处理 CVE-2021-26414(https://support.microsoft.com/en-us/topic/kb5004442-manage-changes-for-windows-dcom-server-security-feature-bypass-cve-2021-2…
 mrtacojr/cve-2023-38408
用于消除 Ubuntu 22.04 LTS 中 OpenSSH 漏洞的脚本
 phantomiman/7-zip.chm-mitigation
7-Zip CVE-2022-29072 缓解措施 - CHM 文件 - 此脚本检测 .chm 文件是否存在并将其删除。
 openwrt/openwrt
面向嵌入式设备的 Linux 操作系统,具有可写文件系统、软件包管理和构建框架。支持为路由器、物联网设备及无线接入点创建自定义固件,并可完全控制网络协议栈。
 tjnull/cygor
一个用Python编写的模块化资产发现框架,用于自动化重复的手动工作。
 larrypeseckis/burp-cc-bridge
面向 Burp Suite 社区版的 REST API 自动化。一个即插即用的 Java 扩展,通过本地 HTTP API 暴露 send/repeat/history 端点。
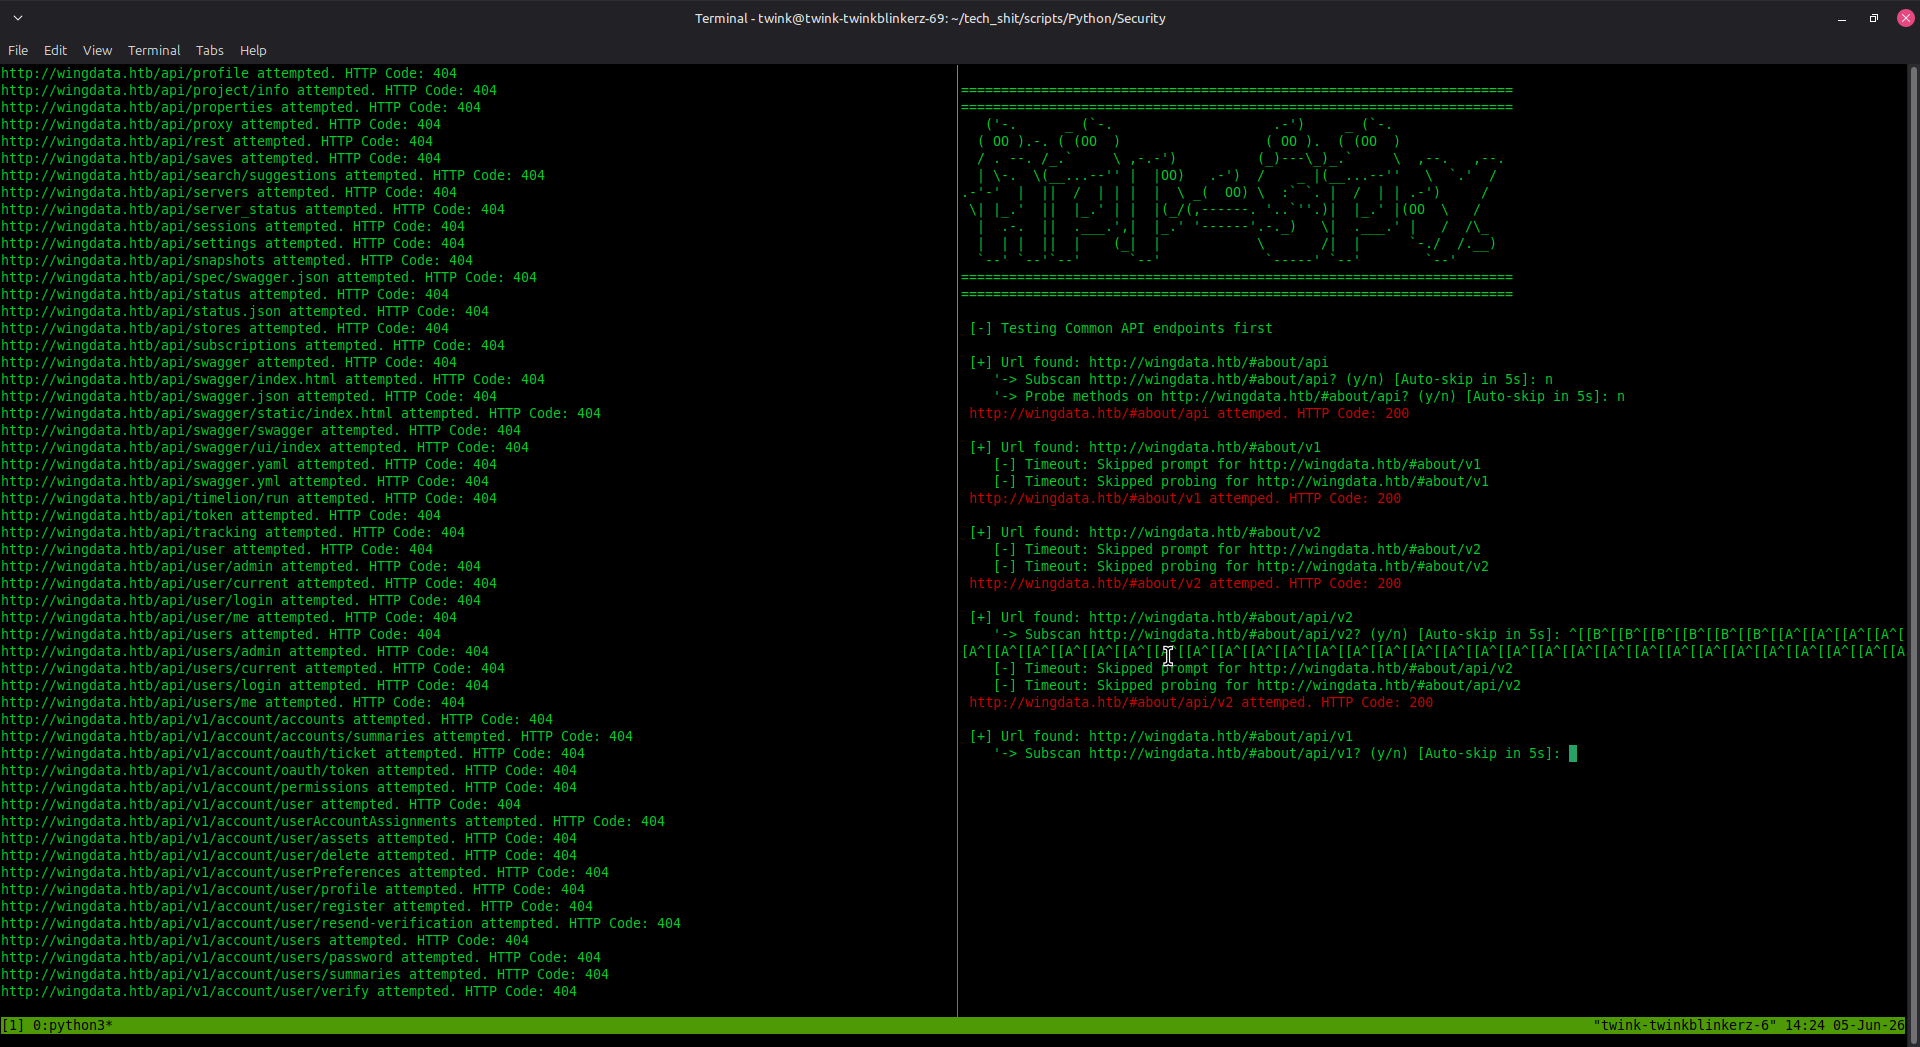 austinjump-sec/api-spy-api-probe
一个强大的目录暴力破解工具,专为递归/多路操作、API发现与枚举、JS文件抓取以及列出API HTTP方法而设计,一条命令即可完成。这不仅仅适用于API,我的工具只是在API方面表现出色。
 sauravrao637/oproxy
开源的 MITM 代理,用于拦截、检查和模拟网络流量。
 x1colegal/ustp-secure
USTP 的安全(采用 AEAD)版本,称为 USTP-Secure(ustps://)

 markuszehnle/cve-2020-0601
PowerShell 脚本,用于检查 Windows 针对 CVE-2020-0601 的修补程序状态并检测利用尝试。包含用于 ControlUp 基于脚本的操作的 XML 导入。
 mateosec/ghostcatch
禁用AJP连接器以修复CVE-2020-1938!
 mav3r1ck0x1/chrome-and-edge-version-dumper
用于将 Chrome 和 Edge 的版本信息导出到文本文件的 PowerShell 脚本,以帮助判断是否因 CVE-2022-1096 需要更新。









