
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 malindarathnayake/intel-cve-2018-3639-mitigation_registryupdate
PowerShell 脚本,用于应用针对 CVE-2018-3639(推测性存储绕过)的 Windows 注册表缓解措施,实现针对侧信道漏洞的自动化安全加固。
 musalbas/heartbleed-masstest
用于扫描大量主机以检测CVE-2014-0160的多线程工具。
 keysau/get-log4j-windows.ps1
识别所有 Windows 服务器、整个域(可以是多域)中的 log4j 组件。CVE-2021-44228
 cybercondor/fix-winverifytrustsignaturevalidationvuln
修复 WinVerifyTrust 签名验证漏洞, CVE-2013-3900, QID-378332
 mattaperkins/fix-cve-2024-2961
快速缓解脚本
 datasurgeon-ds/ds-cve-plugin
一个DataSurgeon插件,用于从文本中提取CVE编号(例如:CVE-2021-56789)
 vorkampfer/dirty_frag_mitigation
一个用于缓解Linux dirtyfrag漏洞(CVE-2026-43500)和fragnesia漏洞的bash脚本
 m0rath/detect-log4j-exploitable
用于检测 Log4j(CVE-2021-44228)可利用系统的 Bash 脚本,通过扫描正在运行的 Java 进程来查找易受攻击的 log4j-core 组件,无需进行利用。
 rotavori/dasel-melange-apko
dasel v3.3.1 使用 Melange 打包并以极简 apko 镜像形式分发,已针对 CVE-2026-33320 修复。
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang 热修复
 seguridadentrerios/cve-2026-46331
检查并修复“pedit COW”漏洞。
 seguridadentrerios/cve-2026-33829
自动化Bash脚本,使用tcpdump和SMB连接捕获,对Windows资产进行被动审计,以搜索CVE-2026-33829协议处理程序漏洞。
 pescada-dev/-cve-2025-8088
POWERSHEL 脚本,用于检查您的设备是否受到影响
 nkeshawarz/cve-2023-46604-rce
基于 Python 的远程代码执行漏洞利用工具,针对 Apache ActiveMQ 反序列化漏洞(CVE-2023-46604),支持多线程扫描与 XML 载荷托管。
 soliantconsulting/cve-2025-46295-fix-fms
自动化脚本套件,用于检测并修复 CVE-2025-46295,通过替换 FileMaker Server 安装中易受攻击的 Apache Commons JAR 包实现,支持试运行、备份和回滚功能。
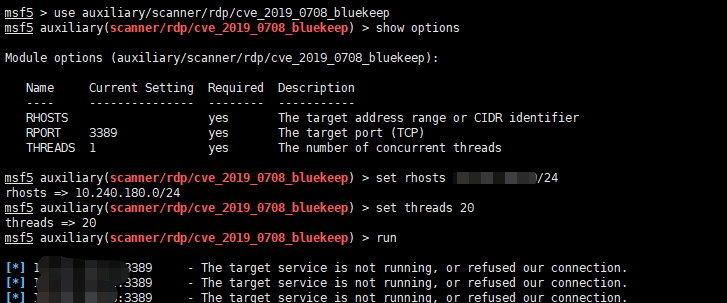 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 merces/bashacks
一组用于在使用 Bash 进行黑客操作时提高生产力的函数。
 angristan/openvpn-install
在Debian、Ubuntu、Fedora、CentOS、Arch Linux及更多系统上搭建你自己的OpenVPN服务器








