
 #1

 mmotti/reset-inetpub
恢复父级 'inetpub' 文件夹的完整性,以应对 CVE-2025-21204 所强调的安全隐患。
 umairahmadh/react-vuln-scanner
一个 bash 脚本,用于扫描你的服务器,查找易受 **CVE-2025-55182** 影响的 React 应用程序 —— 这是 React Server Components 中的一个严重远程代码执行漏洞(CVSS 10.0)。
 garethmsheldon/react2shell-cve-2025-55182-detector
用于CVE-2025-55182 (React2Shell) 的多语言检测脚本,可扫描package.json文件以识别存在漏洞的React依赖版本并提供缓解指导。
 francescodisalesgithub/quick-fix-cve-2024-38063
用于修复 CVE-2024-38063 的快速 PowerShell 脚本
 renanvicente/puppet-shellshock
该模块用于检测 bash 二进制文件是否存在 Shellshock 漏洞(CVE-2014-6271 或 CVE-2014-7169),并在可能的情况下对其进行修补。
 sunhuihi666/cve-2025-31125
Vite 任意文件读取漏洞POC
 niccox/patch-openssl-cve-2014-0291_cve-2015-0204
Ansible剧本,用于在Red Hat系列服务器上修补OpenSSL以应对CVE-2014-0291和CVE-2015-0204漏洞,并包含自动重启服务与验证功能。
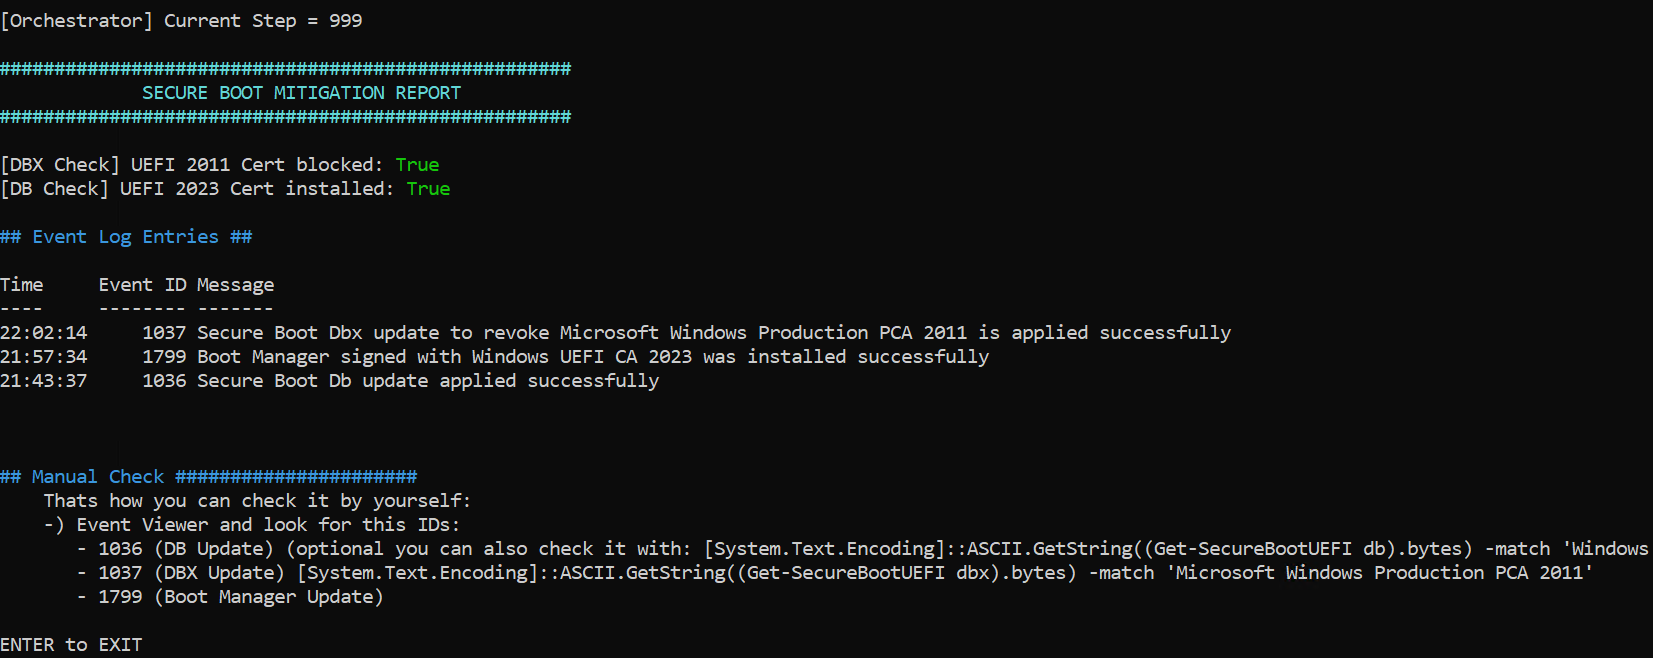 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
英文翻译
 sammyfung/openssl-heartbleed-fix
OpenSSL Heartbleed (CVE-2014-0160) 修复脚本
 masjohncook/netsec-project
网络安全项目脚本 - 攻击CVE-2021-22555
 mkdocs/mkdocs
使用 Markdown 的项目文档。
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
针对Apache中CVE-2021-41773路径遍历与文件泄露漏洞的缓解/修复
 maniak-academy/mitigate-cve-2023-46747
Ansible playbook 通过在多个设备上应用 F5 官方脚本来自动化缓解 CVE-2023-46747 (BIG-IP 未经身份验证的远程代码执行)
 wubinworks/magento2-encryption-key-manager-cli
一个用于Magento 2加密密钥轮换和管理的实用工具。CVE-2024-34102(又名Cosmic Sting)的受害者可以将其用作后续补救工具。
 rv4l3r3/log4v-vuln-check
此脚本用于快速检查您的服务器是否可能受到 CVE-2021-44228(log4j 漏洞)的影响。
 lukepasek/log4jjndilookupremove
一个简单的脚本,用于从给定目录中的 jar 文件里移除 Log4J JndiLookup.class,以临时防范 CVE-2021-45046 和 CVE-2021-44228。
 pmontesd/log4j-cve-2021-44228
非常简单的 Ansible playbook,用于扫描文件系统中存在 Log4Shell 漏洞的 JAR 文件









