
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 faizanali8232/cve-exploit-research-development
一款专业的Python工具,专为教育性渗透测试设计,演示SSH漏洞(CVE-2008-0166 / CVE-2008-1657),具备交互式shell访问、命令日志记录以及自动化PDF/DOCX报告功能。
 wadesweaponshed/cve-2026-93616_checks
用于检查 Check Point 管理服务器中与 CVE-2026-93616 相关的入侵指标的 Shell 和 SmartDashboard 脚本,包括恶意 Python 脚本、登录尝试和可疑 IP。
 s1n6h/pentest-harness
面向授权渗透测试、漏洞赏金、安全实验室和 CTF 的自托管 AI 代理框架。基于插件,支持多提供商 LLM,并支持本地会话。
 murrez/cve-2026-13355
Python PoC 扫描器和针对 CVE-2026-13355 的漏洞利用程序,该漏洞是 Meta Box AIO WordPress 插件中的未认证管理员权限提升漏洞,并支持 FOFA 批量扫描。
 murrez/cve-2026-19658
Python 3 检查器与漏洞利用辅助工具,针对 CVE-2026-19658——WordPress Give Tributes 的 PHP 对象注入漏洞,具备 FOFA 目标发现与旧版捐赠表单利用功能。
 nxploited/cve-2026-14894
多线程批量利用工具,串联Super Forms和Elementor Pro中未经身份验证的WordPress文件上传漏洞,以部署并验证PHP Web Shell。
 grecandrei/ida-pro-mcp
面向 IDA Pro/Home 的本地优先、确定性 MCP 服务器:109 项严格模式逆向工程操作、有证据支持的发现结果,以及受策略门控的 IDB 编辑。
 rthalley/dnspython
Python DNS 工具包,支持查询、区域传送、动态更新、TSIG、EDNS0、DNSSEC、DNS-over-HTTPS 和 DNS-over-QUIC,并提供高层和低层 API。
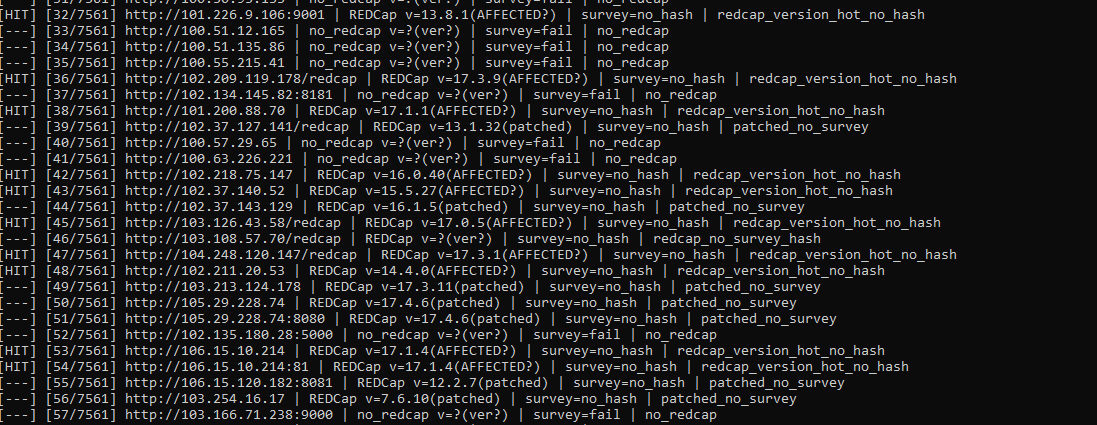 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 murrez/cve-2026-84434
Python PoC 扫描器和漏洞利用工具,针对 CVE-2026-84434,这是 Gravity Forms <=3.1.0.4 中通过隐藏的 File Upload 字段实现的未认证任意文件上传漏洞。支持检查、利用和批量扫描模式。
 murrez/cve-2026-89274
Python PoC 扫描器和针对 CVE-2026-89274 的漏洞利用程序,该漏洞是 WP Recipe Maker <=10.8.1 中通过食谱评分评论和 JSON-LD 实现的未认证任意短代码执行漏洞。
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。

 mrgoofydev/zx-ddos
基于Python的DDoS压力测试工具,用于教育及授权网络安全评估,支持可配置的工作进程数和请求数。
 gmh5225/evmbench-certora-agent-harness
使用LLM和Certora Prover生成并优化智能合约CVL规范的迭代式代理框架,将验证器输出反馈回去,直到成功或达到最大迭代次数。
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
基于 Bash 的扫描器,枚举 Grafana 插件 ID,并通过尝试在易受攻击的实例上读取 /etc/passwd 或 win.ini 来测试 CVE-2021-43798 目录遍历漏洞。
 google/artemis
一个自然语言 Android 自动化代理,通过 ADB 驱动真实设备,捕获 Logcat 和屏幕截图,并为 AI IDE 和 CI 测试流水线暴露一个 MCP 服务器。
 ylca0/idalib-cli
面向 Agent 的原生 CLI,封装 IDA Pro IDALib,用于无状态、JSON 输出的二进制分析:反汇编、Hex-Rays 反编译、CFG、交叉引用、字符串,以及批量或并行 IDB 处理。








