#1
 gmh5225/logineo-scraper
用于从 Logineo 实例中抓取个人信息的快速脚本
 oscarsantanaarias/ida-ghidra-bridge
面向 IDA Pro 和 Ghidra 的 TCP JSON 桥接服务器,将反编译、交叉引用、符号、虚函数表、RTTI 和内存补丁功能暴露给外部脚本和自动化流水线。
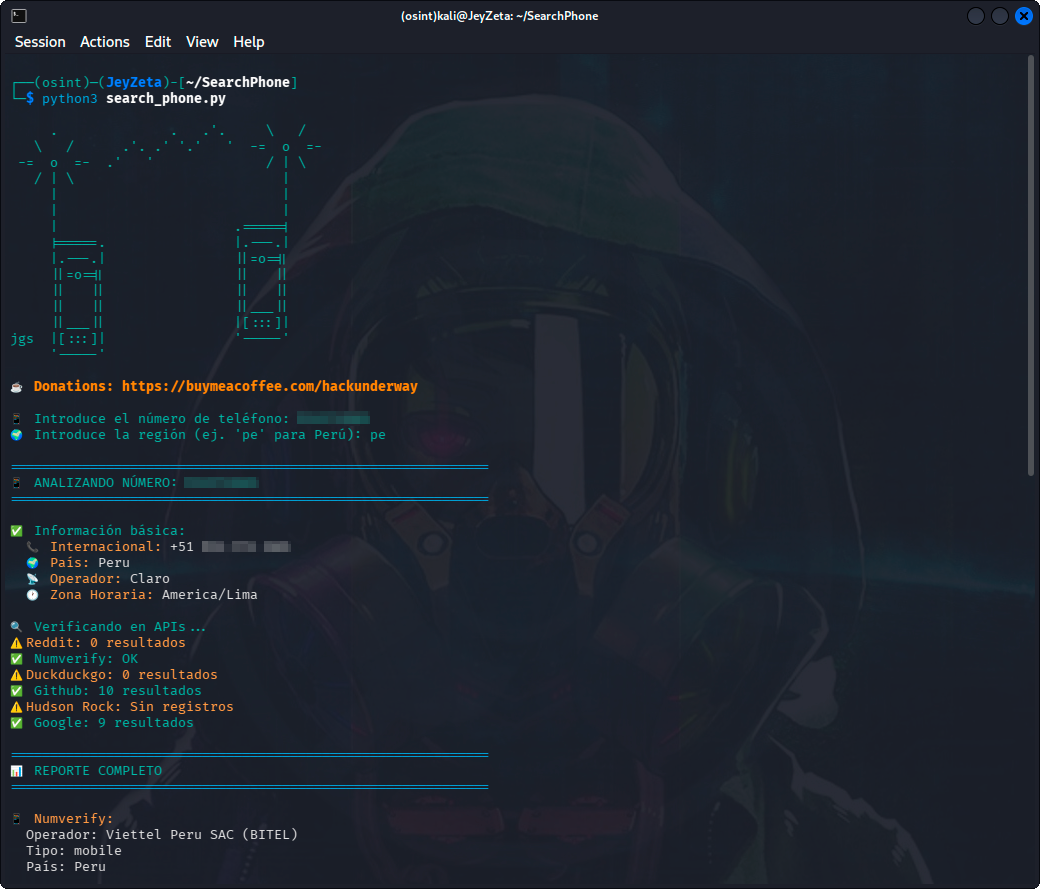 hackunderway/searchphone
电话号码 OSINT 工具包,支持多 API 搜索(Google、GitHub、Numverify、Reddit、DuckDuckGo)、Hudson Rock 信息窃取情报以及自动报告生成。
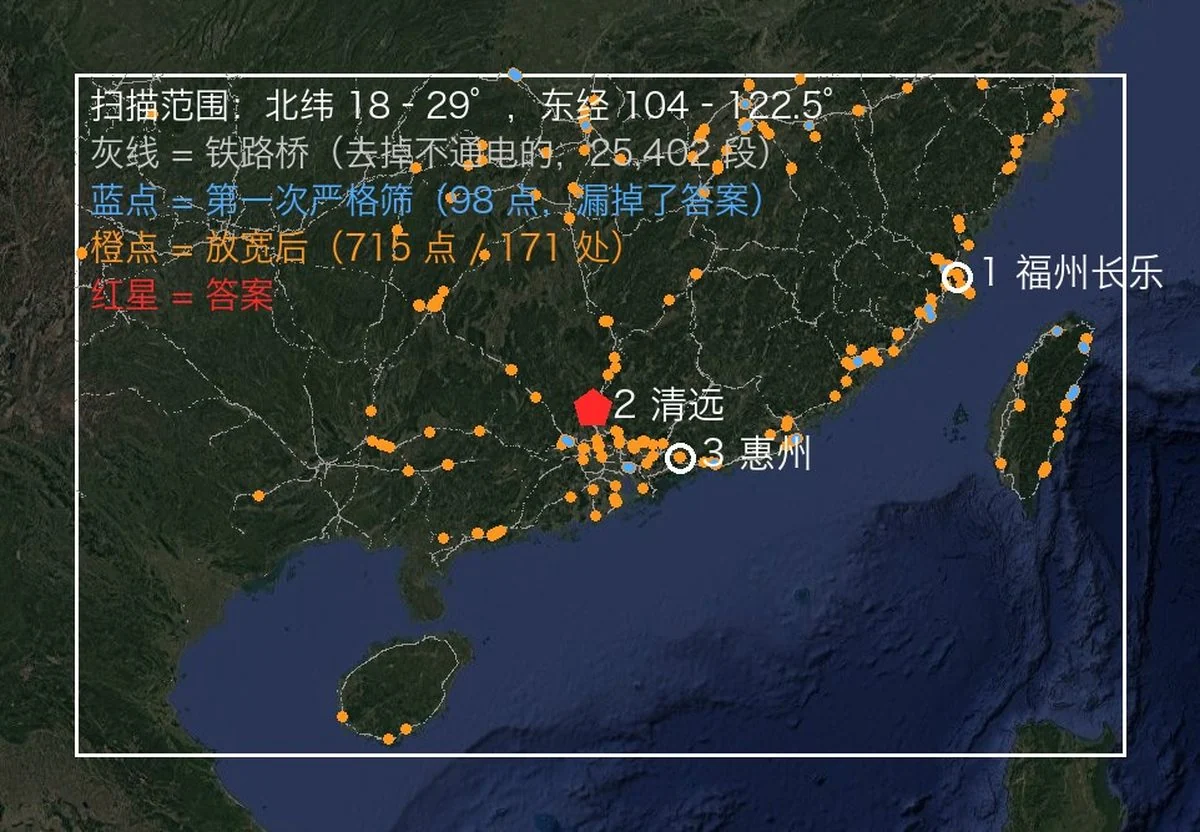 oldcircle/geo-sleuth
一个 agent skill,用于找出照片的拍摄地点——OpenStreetMap 几何数据、海拔天际线、卫星影像和街景——并展示其推理过程。适用于 Claude Code、Codex、Cursor、Gemini CLI、OpenCode 和 GitHub Copilot。
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 buybitart/cyclepatrol
用于循环执行步行 Wi-Fi 安全检查并生成证据报告的 Bash 工具。(重新发明的 Wi-Fi WarDriving)
 lifting-bits/sleigh
Ghidra SLEIGH 处理器规范库的 CMake 构建,为逆向工程工具提供独立的反汇编和 p-code 提升引擎。
 githubsecuritylab/seclab-taskflow-agent
支持MCP的多智能体框架,用于声明式YAML驱动的智能体工作流,结合CodeQL集成,应用于AI辅助代码审计、漏洞分类和安全研究。
 sleepingbag945/dddd
Batch asset collection and vulnerability scanning tool for red teams. Pulls targets from Hunter, Fofa, and Quake, performs fingerprinting, subdomain…
 clausing/scripts
用于数字取证、事件响应和网络分析的Python和Perl脚本集合,包括哈希签名工具和报文grep实用程序。
 onescripter/wmiexec
使用仅 WMI 和 PowerShell(非远程处理)远程执行 Windows 命令并捕获输出。
 xpn/randomtsscripts
红队交战脚本集合,包括通过 TGS 进行 Pre2K 默认凭据检查、LAPSv2 密码解密以及 IIS 应用程序池凭据解密。

 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。
 vulncheck-oss/jupyter-notebooks
用于查询 VulnCheck API 的示例 Jupyter notebook,可绘制漏洞利用时间线、已知被利用漏洞和僵尸网络数据,以支持威胁研究。
 vulncheck-oss/go-exploit-cache
一个用于生成供 go-exploit 使用的 HTTP 缓存数据库的工具