#1
 chandru-gunasekaran/log4j-fix-cve-2021-44228
用于修复 log4j 问题 CVE-2021-44228 的 Windows 批处理脚本
 mrtacojr/cve-2023-38408
用于消除 Ubuntu 22.04 LTS 中 OpenSSH 漏洞的脚本
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
补丁管理器
 ekamsinghwalia/mitigation-apache-cve-2021-41773-
针对Apache中CVE-2021-41773路径遍历与文件泄露漏洞的缓解/修复
 yayateayayatea/cve-2017-8917
利用Joomla 3.7的python脚本
 wubinworks/magento2-encryption-key-manager-cli
一个用于Magento 2加密密钥轮换和管理的实用工具。CVE-2024-34102(又名Cosmic Sting)的受害者可以将其用作后续补救工具。
 sysadmin0815/fix-log4j-powershellscript
Log4Shell缓解(CVE-2021-44228)- 在系统上使用Powershell(Windows)搜索并从*log4j*.jar文件中移除JNDI类
 lukepasek/log4jjndilookupremove
一个简单的脚本,用于从给定目录中的 jar 文件里移除 Log4J JndiLookup.class,以临时防范 CVE-2021-45046 和 CVE-2021-44228。
 bjbakker1984/yellowkey-mitigation
PowerShell 脚本,自动化 CVE-2026-45585 的 WinRE 缓解工作流程,包含验证步骤和有条件提交以避免不必要的更改。
 almogopp/openssh-cve-2024-6387-fix
一个用于缓解 OpenSSH 中 CVE-2024-6387 漏洞的 Bash 脚本,提供升级到安全版本或应用临时变通方案的选项。该仓库有助于保护系统免受受影响 OpenSSH 版本相关的潜在远程代码执行风险。
 cpo-eh/cve-2020-16898_workaround
针对 VCE-220-16898 漏洞的 PowerShell 脚本解决方法

 runik/harmonic
专为原生 Shell 中处理反向 Shell 而设计的套件
 surri/audit-axios
扫描本地仓库中易受攻击的 axios 版本(CVE-2026-40175)并交互式修补
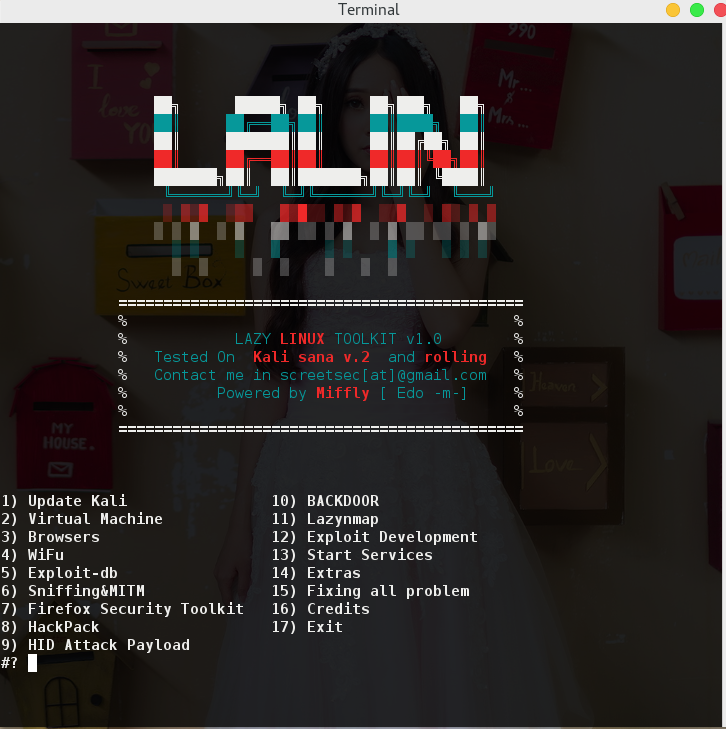 screetsec/lalin
此脚本自动安装任何用于渗透测试的软件包,包含最新工具,并提供懒人命令来运行工具,如lazynmap,安装其他工具并更新到最新版本 #实际上是为懒人准备的哈哈 #Lalin重制了lazykali,修复了bug,添加了新功能并更新了工具。它与最新版Kali(Rolling)兼容。
 blacksnufkin/pt-toolkit
渗透测试或红队演练中使用的利用脚本及其他实用工具
 b4ny4n/cve-2020-13151
CVE-2020-13151 的 POC