
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 yakovyakov/cve-2026-31431-mitigation
针对 Linux 内核上 CVE-2026-31431(复制失败)的检测与缓解工具。包含 Phalanx-CCS 和 Silent4Labs 脚本及一个 Ansible playbook,用于在服务器间应用临时缓解措施(阻断 algif_aead 模块或设置启动参数)。
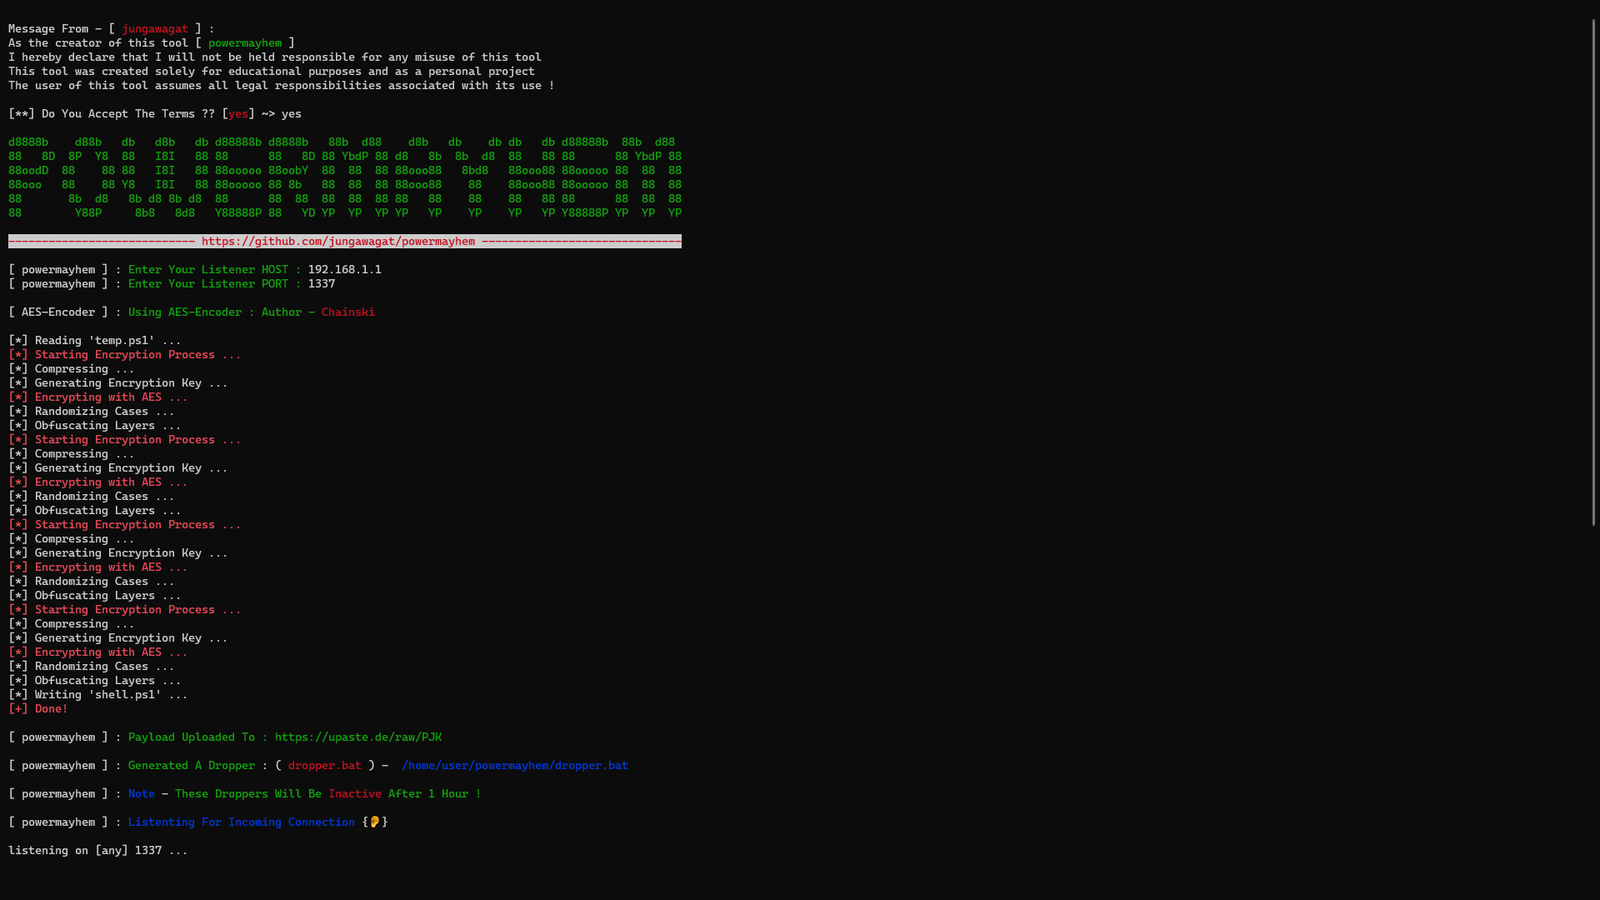 gmh5225/powermayhem
基于 Bash 的生成器,可为红队和渗透测试任务生成 PowerShell 载荷。
 portswigger/burp-extensions-montoya-api-examples
演示 Montoya API 的 Burp Suite 扩展示例,涵盖 HTTP 和代理处理器、自定义扫描检查、Intruder 载荷、WebSocket 处理以及 Collaborator 集成。
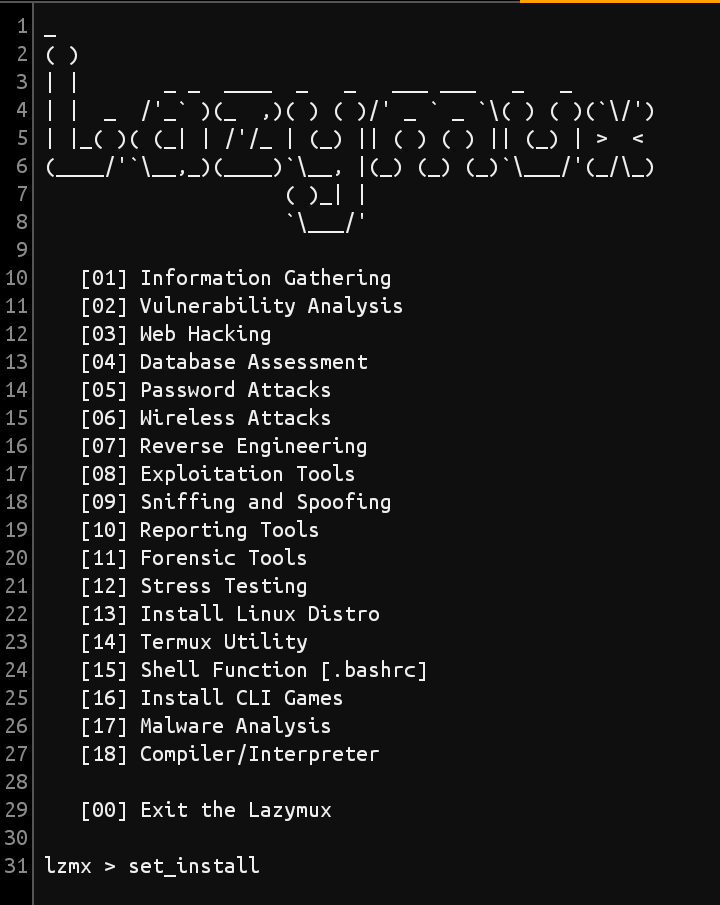
 bountystrike/bountystrike-sh
穷人(富人?)的漏洞赏金管道 https://dubell.io

 jayanaxhf/filessh
一个快速便捷的远程服务器TUI文件浏览器
 merces/bashacks
一组用于在使用 Bash 进行黑客操作时提高生产力的函数。
 mthcht/purpleteam
Purpleteam 脚本模拟与检测 - 触发 SOC 检测的事件
 professionallyevil/harpoon
用于攻破 K8s 集群和容器的脚本合集、技巧与窍门。

 librewolf-community/browser/source
开发已迁移至 https://codeberg.org/librewolf/source
 lucab85/log4j-cve-2021-44228
自动化Red Hat的Log4j检测器脚本的Ansible playbook,用于扫描Linux主机上的CVE-2021-44228 (Log4Shell)漏洞,并附带GPG验证。

 stark0de/ocr-recon
该工具可用于通过Tesseract的OCR(光学字符识别)功能在URL列表中查找特定字符串。
 0sm0s1z/invoke-selfsignedwebrequest
本仓库是一个简单粗暴的武器库,收录了在 PowerShell 中绕过 .NET SSL/TLS 证书验证并继续进行黑客攻击的方法和脚本。
 bogdanticu88/ratrace
一个用于系统检测和利用 Web 应用程序、API 及现代服务中竞争条件的轻量级 CLI 工具。
 abhishekghosh/freak-attack-cve-2015-0204-testing-script
简单的BASH脚本,用于按Akamai建议自动化基于OpenSSL的FREAK攻击(CVE-2015-0204)测试。








