
 #1

 phantomiman/7-zip.chm-mitigation
7-Zip CVE-2022-29072 缓解措施 - CHM 文件 - 此脚本检测 .chm 文件是否存在并将其删除。
 nitrado/cve-2017-9798
检查共享托管环境中的 CVE-2017-9798
 grupooruss/cve-2024-6387
用于扫描并加固SSH配置以防范CVE-2024-6387竞态条件漏洞的Python脚本,具备自动调整LoginGraceTime及报告功能。
 tda90/cve-2021-36934
CVE-2021-36934 PowerShell 修复
 helleflo1312/orchestrated-powershell-for-cve-2023-24932
自动化PowerShell编排器,用于应用针对CVE-2023-24932(BlackLotus)的Secure Boot缓解措施。处理注册表更改、重启、验证以及跨Windows服务器的远程部署。
 doux-x/cve-2024-6387-analysis
CVE-2024-6387 OpenSSH 信号竞争漏洞(regreSSHion)分析报告及检测脚本
 waleedadam360-web/syncshield
SyncShield - 用于检测不安全Rsync命令的浏览器扩展(CVE-2018-5764)
 trinadh465/external_tcpdump_cve-2018-14880
命令行数据包分析器,用于网络监控和数据采集,捕获并显示网络流量,以进行故障排查和安全分析。
 q-feeds/nftables-iptables-integration-script
直接在NFtables或IPtables上实现Q-Feeds的脚本
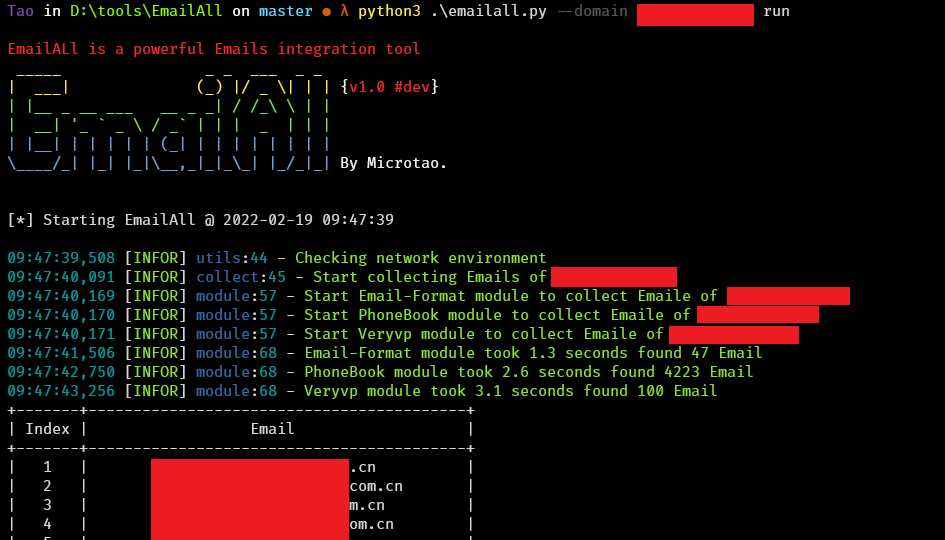 taonn/emailall
Collects email addresses for a target domain by querying search engines, GitHub API, PhoneBook, Snov, Skymem and other OSINT sources, saving results…
 murrez/cve-2026-101110
Python 3 PoC 及批量利用工具,针对 CVE-2026-101110,即 OrdaSoft Joomla Book Library <=6.4.6 中通过 field/direction 参数触发的未认证 ORDER BY SQL 注入漏洞。
 murrez/cve-2026-89274
Python PoC 扫描器和针对 CVE-2026-89274 的漏洞利用程序,该漏洞是 WP Recipe Maker <=10.8.1 中通过食谱评分评论和 JSON-LD 实现的未认证任意短代码执行漏洞。
 ksk-itdk/ksk-itdk-cve-2026-21509-mitigation
用于CVE-2026-21509的检测与修复Powershell脚本
 lmacken/pyrasite
Inject code into running Python processes

 boratanrikulu/gobee
用 Go 而非 C 编写你的 BPF 程序。gobee 将 Go 子集转译为 BPF C,并生成类型化的 cilium/ebpf 绑定。
 scalabli/sashay
Sashay 是一个用于安装实用工具的自动安装程序。









