
 #1
用于自动化安全任务、工作流程和自定义工具开发的工具和库。
Kitploit 推荐

 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
 buguroo/cuckooautoinstall
Cuckoo Sandbox 自动安装脚本
 pentestgeek/burpcommander
Burp Suite REST API 的 Ruby 命令行界面
 qubasa/msf-remote-console
一个用Python 2.7编写的远程msfconsole,用于连接metasploit的msfrcpd服务器。该工具使您能够像autopwn2一样在服务器上以守护进程永久加载模块。
 rakosn1cek/oversight
一个轻量级的安全审计器与沙箱,专为 Shell 脚本设计。Oversight 将静态分析引擎(Rust)与动态强制机制(Linux Landlock)相结合,确保您的系统免受恶意脚本的侵害。
 esperto-input/esperto-wiimote
高级 Wiimote 重映射软件
 indalok/rizin-notebook
一个在使用 Rizin 和 Cutter 时记笔记的笔记本。
 soliantconsulting/cve-2025-46295-fix-fms
自动化脚本套件,用于检测并修复 CVE-2025-46295,通过替换 FileMaker Server 安装中易受攻击的 Apache Commons JAR 包实现,支持试运行、备份和回滚功能。
 wadesweaponshed/cve-2026-50751-mitigation-scripts
CVE-2026-50751 的缓解脚本
 umairahmadh/react-vuln-scanner
一个 bash 脚本,用于扫描你的服务器,查找易受 **CVE-2025-55182** 影响的 React 应用程序 —— 这是 React Server Components 中的一个严重远程代码执行漏洞(CVSS 10.0)。
 putget/cve-2024-38526
CVE-2024-38526 - Polyfill扫描器
 markuman/aws-log4j-mitigations
使用 ansible 通过 aws wafv2 对 CVE-2021-44228 log4j 进行缓解
 koudaiii-archives/cookbook-update-glibc
cookbook 用于更新 glibc。CVE-2015-0235(GHOST)
 onescripter/wmiexec
使用仅 WMI 和 PowerShell(非远程处理)远程执行 Windows 命令并捕获输出。
 tailwindrg/cve-2026-0300-audit
CVE-2026-0300(PAN-OS User-ID 认证门户暴露)的只读审计工具
 virustotal/vt-py
VirusTotal 的官方 Python 3 客户端库
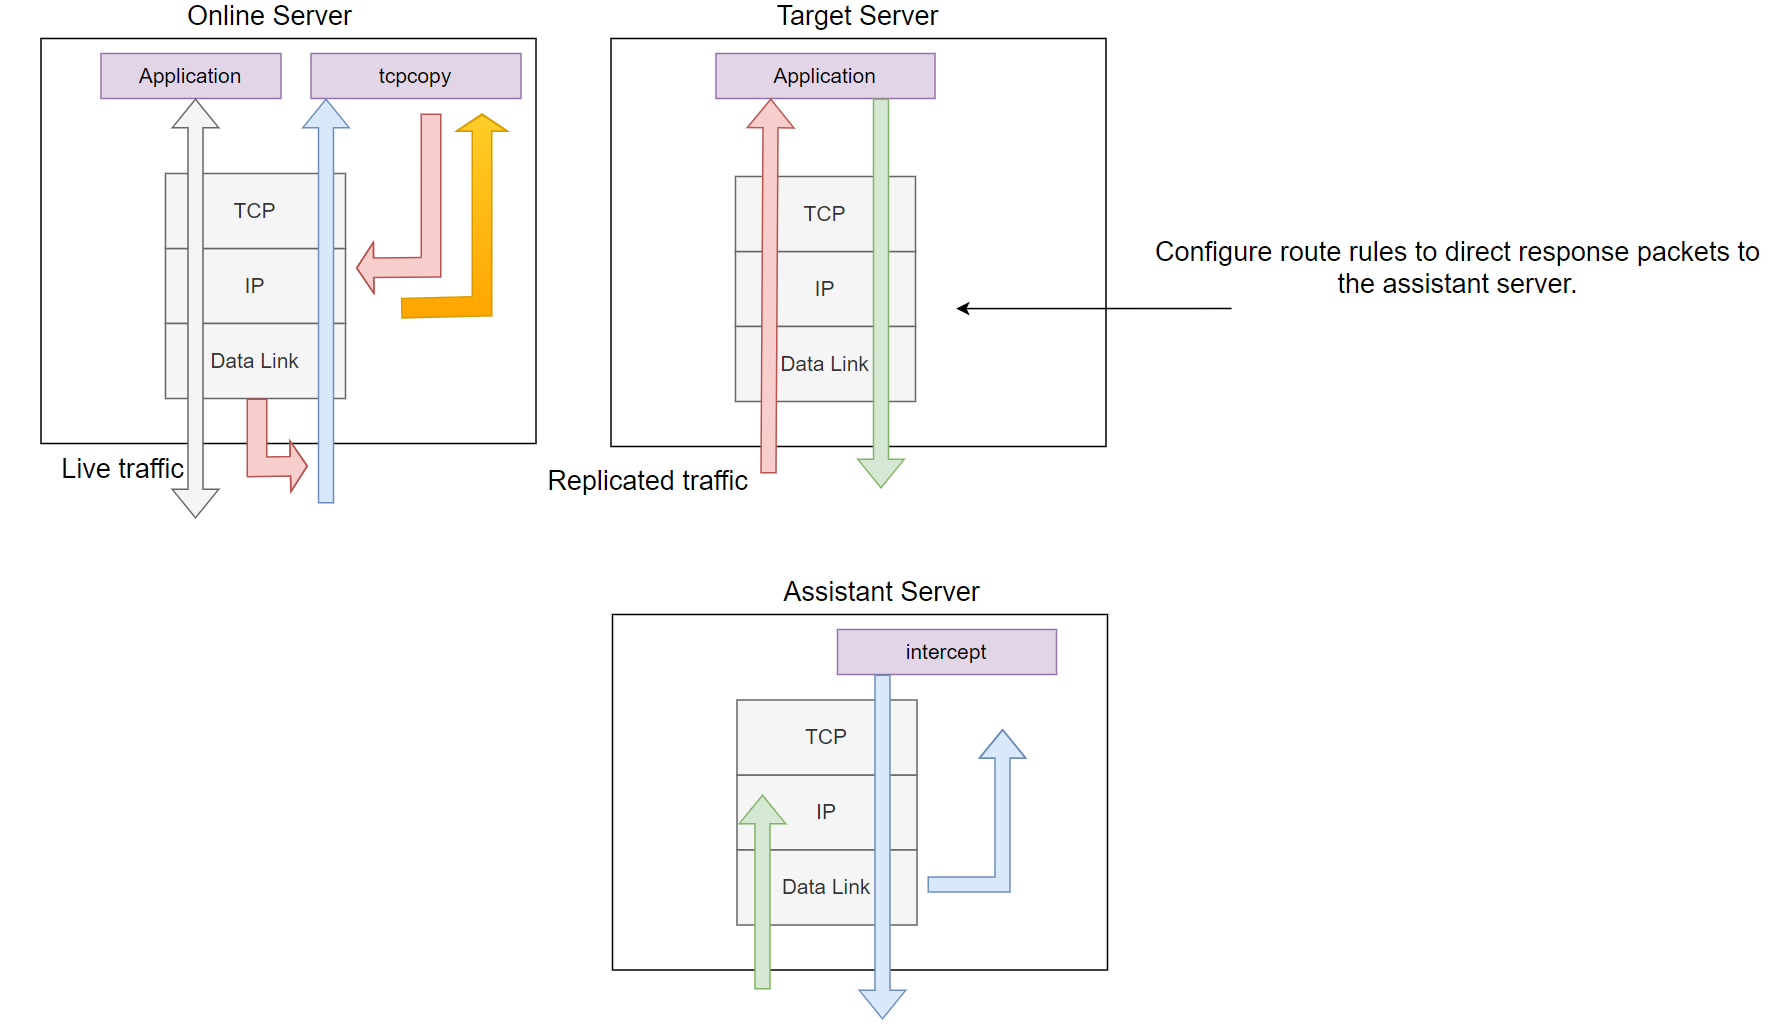 session-replay-tools/tcpcopy
一种在线请求复制和TCP流重放工具,非常适合实际测试、性能测试、稳定性测试、压力测试、负载测试、冒烟测试等。
 tnm/zclaw
你的个人AI助手,全部仅需888KiB(应用代码约35KB)。运行在ESP32上。支持GPIO、定时任务、自定义工具、内存管理等功能。








