#1

 arnavps/ctf-web-exploitation
一个包含12个容器化Web利用挑战的全面集合,涵盖CVE-2023-25690、WebAuthn绕过、HTTP/3走私攻击以及高级XSS/RCE链
 mrarianet/cpanel-fix
一个用于 CVE-2026-41940(cPanel)、CVE-2026-31431(内核“Copy Fail”)、CSF 的 security-remediation.sh,可选域名/代理清理,以及可选的操作员加固。
 diogo-fernan/ir-rescue
一个Windows Batch脚本和一个Unix Bash脚本,用于在事件响应期间全面收集主机取证数据。

 kcarretto/paragon
红队演练平台,旨在将进攻性工具统一于简洁的用户界面之下。
 runanywhereai/on-device-browser-agent
使用WebLLM实现设备端AI浏览器自动化。无需云端,无需API密钥,完全私密。
 stevemcilwain/quiver
Quiver 是一款用于管理所有漏洞赏金狩猎和渗透测试工具的工具。
 oldkingcone/byosi
以一种简单的方式规避EDR,即不触碰它们挂钩的任何API。
 dmtrkovalenko/ffs
去他妈的 文件系统 - 命令行文件搜索工具,绕过操作系统内核直接读取你的磁盘
 sshwarts/skillscript
Skillscript — 一种用于编写代理工作流的小型声明式语言。包含运行时、编译器和CLI。
 e3prom/bst
Binary String Toolkit (BST)。快速轻松地转换二进制字符串,满足您所有的漏洞利用开发需求。😎
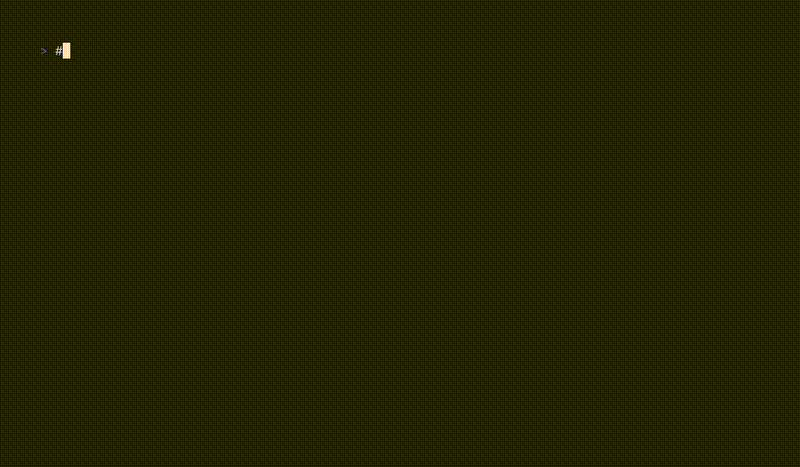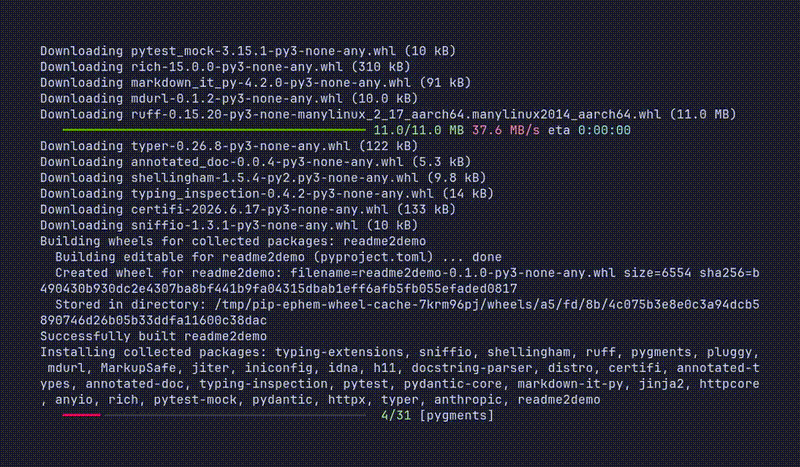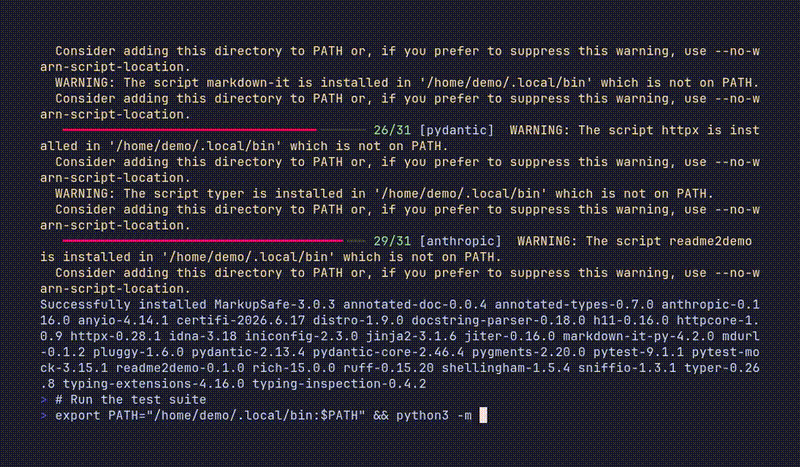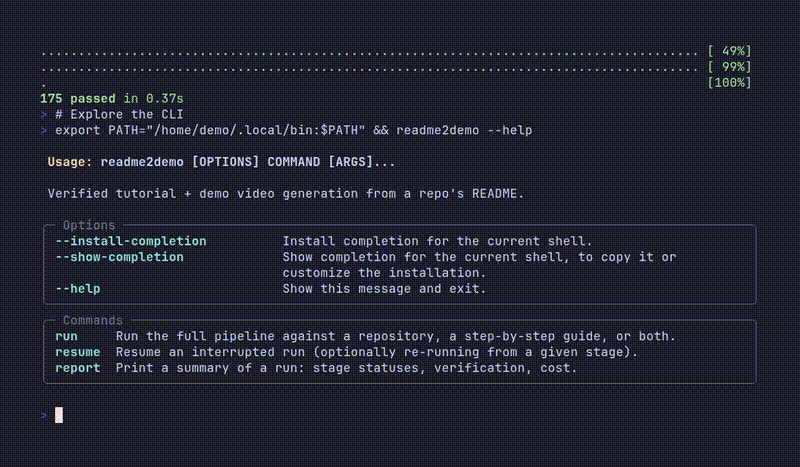 alphacrack/readme2demo
来自你自述文件中的经过验证的教程和演示视频。AI代理在一个加固的Docker沙箱中运行它,并在任何内容发布之前,在一个全新的容器中重放它。
 nu11secur1ty/windows
精选的 Windows 技巧、窍门及安全相关脚本合集,涵盖系统配置、自动化与审计。
 nxploited/cve-2026-14894
多线程批量利用工具,串联Super Forms和Elementor Pro中未经身份验证的WordPress文件上传漏洞,以部署并验证PHP Web Shell。
 susmithkrishnan/torghost
TorGhost 是一个匿名化脚本。TorGhost 会将所有互联网流量重定向至 SOCKS5 Tor 代理。DNS 请求也会通过 Tor 进行重定向,从而防止 DNS 泄漏。该脚本还会禁用从系统发出的不安全数据包。某些数据包(如 ping 请求)可能会泄露你的身份。
 capsulerun/capsule
安全的运行时环境,用于对AI代理任务进行沙箱隔离。在隔离的WebAssembly环境中运行不受信任的代码。