#1

 dev-sec/chef-mysql-hardening
这个 Chef cookbook 为 mysql 提供安全配置。
 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。
 ioncodes/idacode
一款用于IDA和VS Code的集成工具,连接两者以轻松执行和调试IDAPython脚本。
 zaproxy/community-scripts
社区提供的 ZAP 脚本与技巧合集——非常欢迎提交 pull requests!
 screetsec/brutesploit
BruteSploit 是一个方法集合,用于通过交互式 shell 自动生成、暴力破解和操作字典。它可以在渗透测试期间用于枚举,也可能用于 CTF 中对某些单词或文本文件进行操作、组合、转换和排列 :p

 opencybersecurityalliance/kestrel-lang
Kestrel威胁狩猎语言:在不同数据源和威胁情报之间构建可重用、可组合、可共享的狩猎流程
 coldzer0/cmulator
Cmulator 是一个(x86 - x64)可脚本化的逆向工程沙箱模拟器,用于 shellcode 和 PE 二进制文件。基于 Unicorn 与 Zydis 引擎及 javascript
 solomonsklash/htbenum
一个面向 Hack The Box 的 Linux 枚举脚本
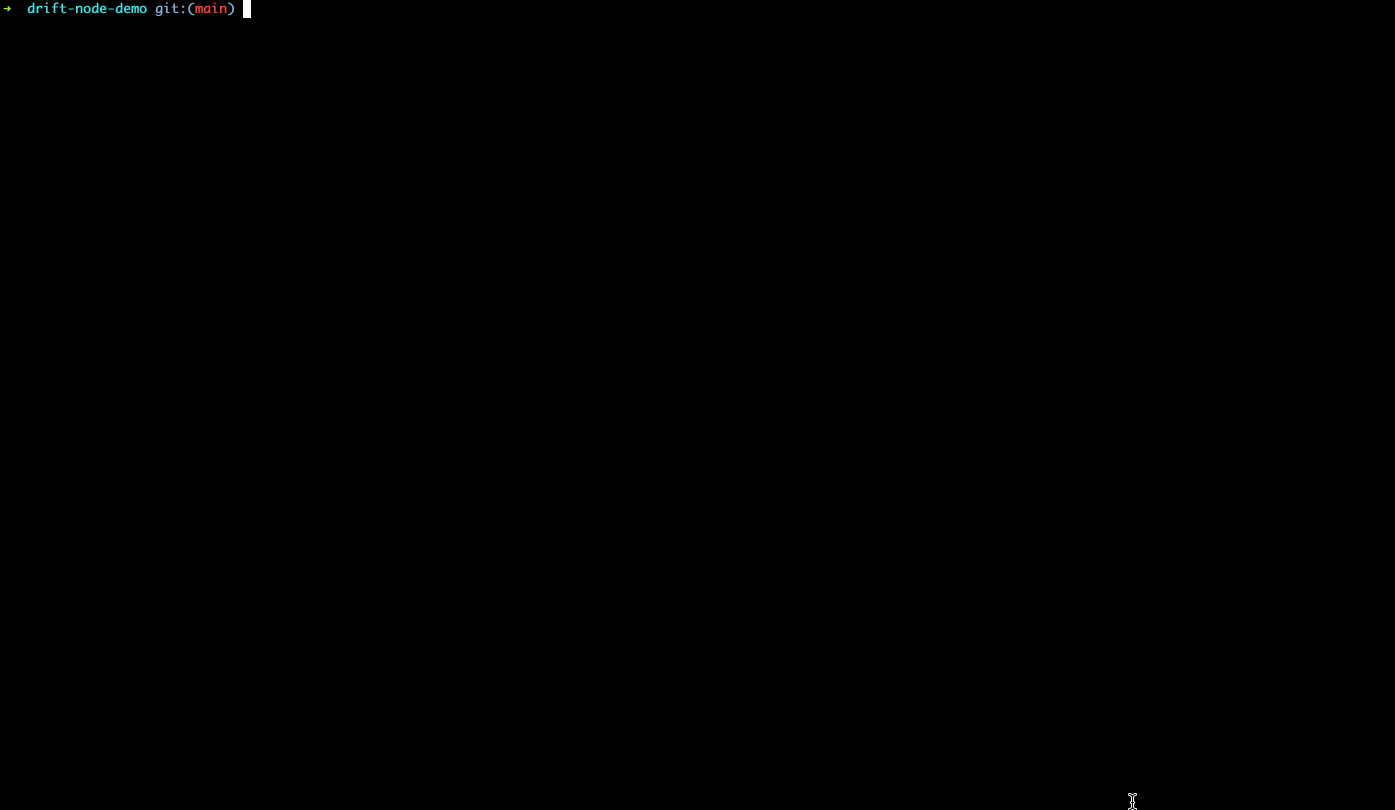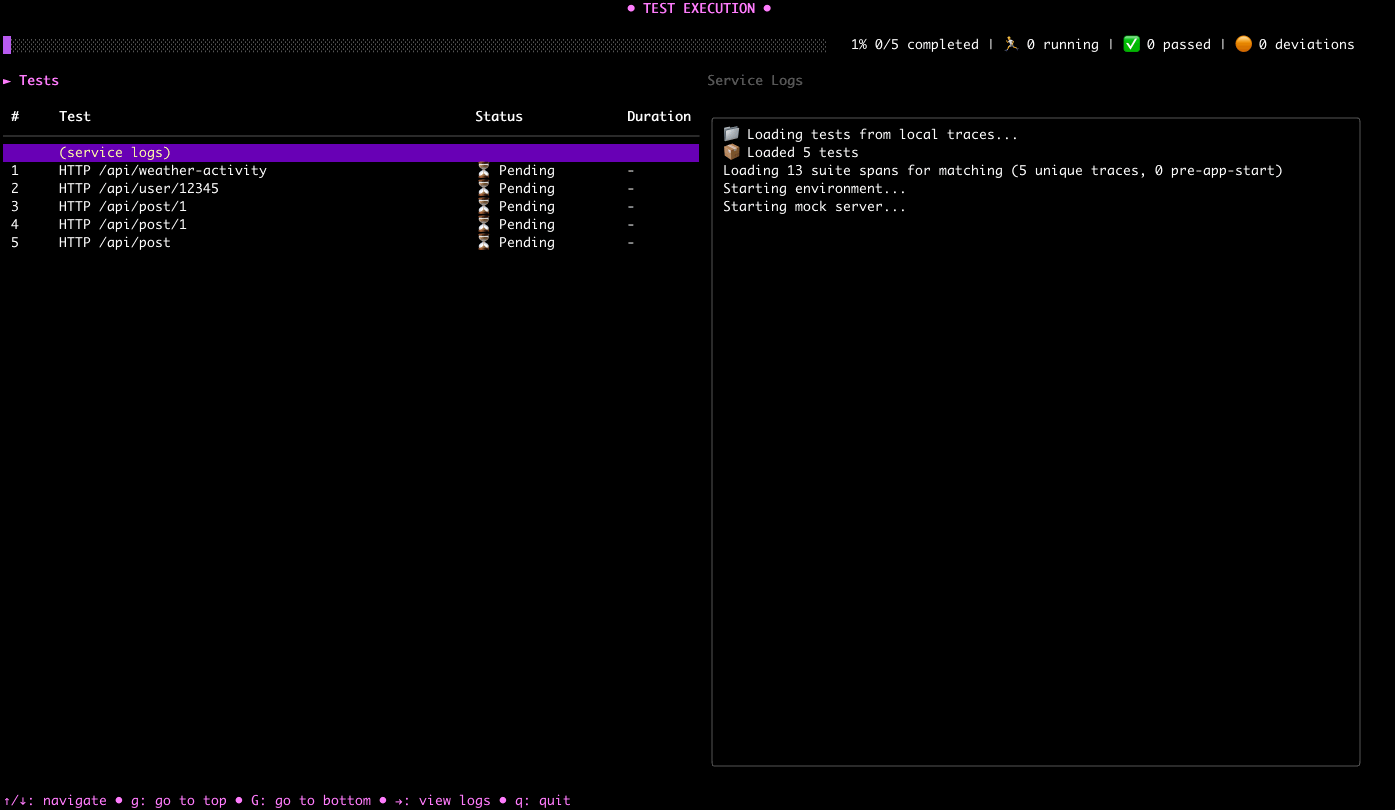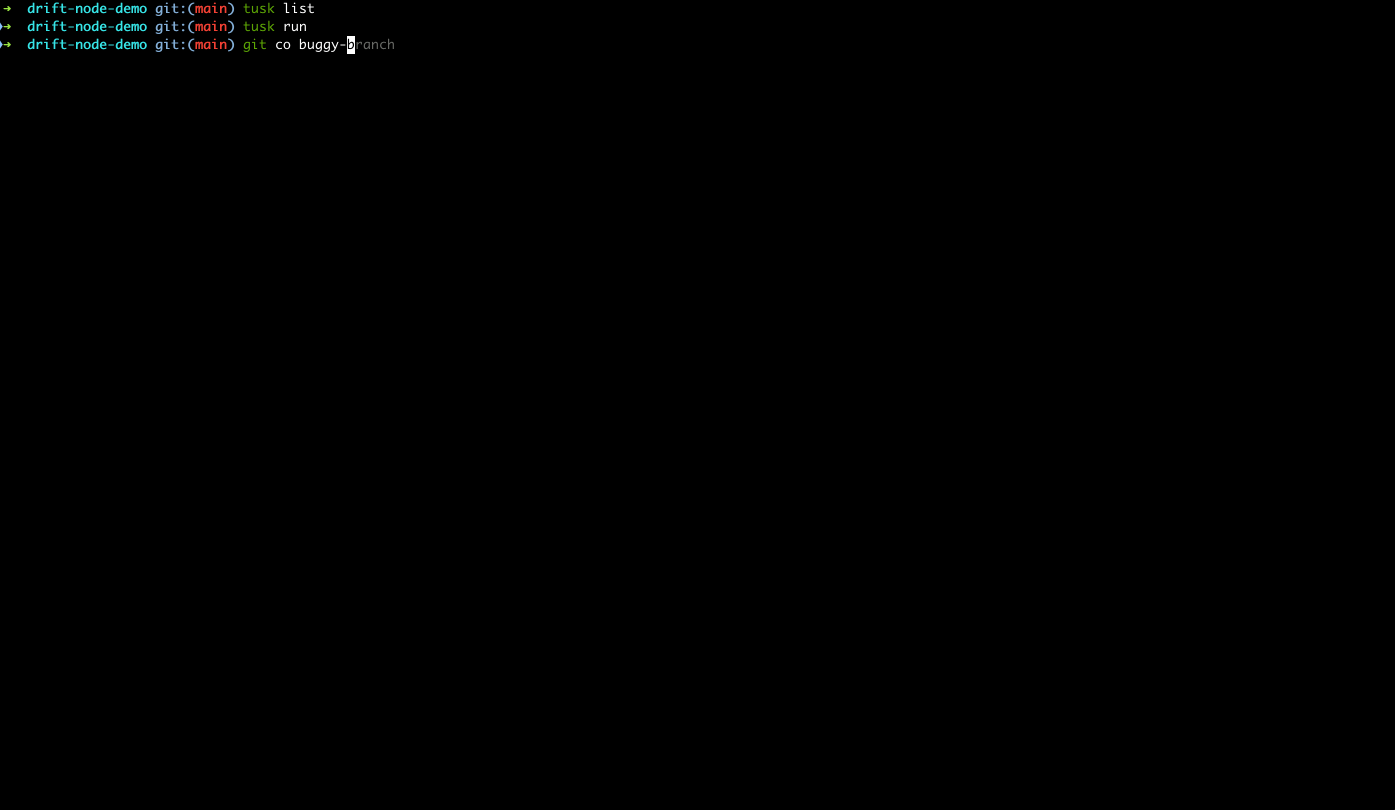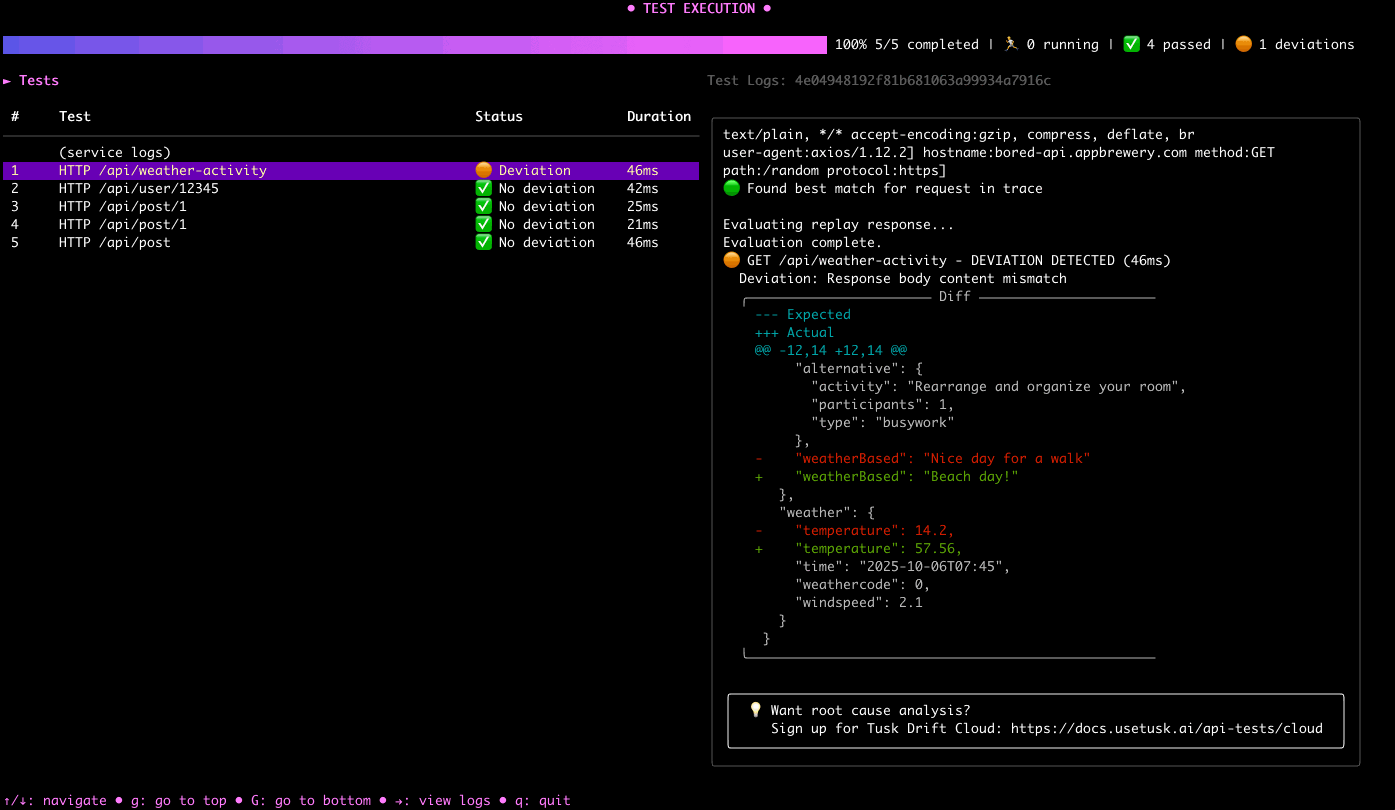 use-tusk/drift-node-sdk
用于捕获和重放进出您服务的API调用的Node.js SDK
 reedgraff/hingesdk
面向孤独无聊的软件工程师的Hinge约会应用Python SDK
 bytebutcher/decoder-plus-plus
一个可扩展的应用程序,供渗透测试人员和软件开发人员将数据解码/编码为各种格式。
 threatexpress/threatbox
基于Ansible的攻击平台,用于部署和管理标准化的Linux渗透测试环境,具有自动化工具安装、版本跟踪以及SSH/VNC访问功能。
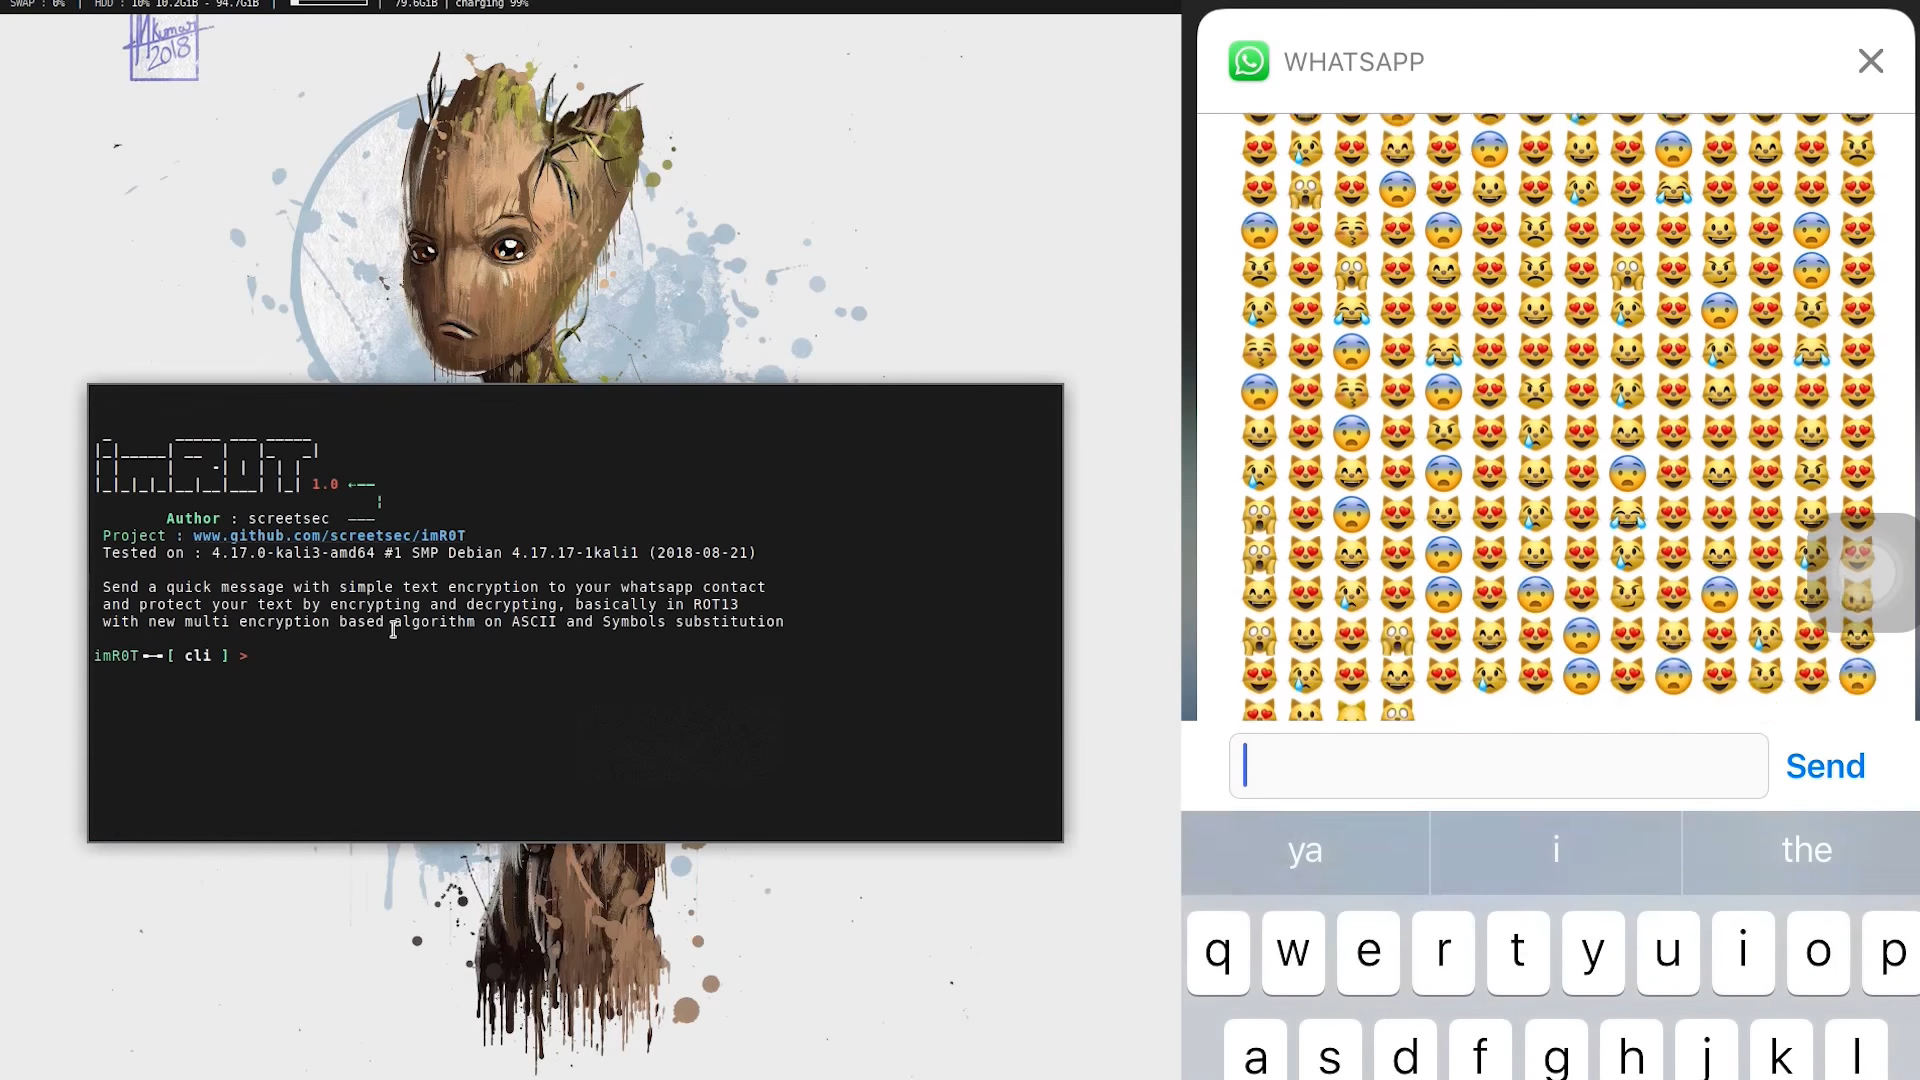 screetsec/imr0t
imR0T:向你的 WhatsApp 联系人发送一条带有简单文本加密的快速消息,并通过加密和解密保护你的文本,基本采用 ROT13 以及基于 ASCII 和符号替换的新型多重加密算法。
 halildeniz/kalipackergemanager
菜单驱动的 bash 脚本,适用于 Kali Linux,通过 apt-get 自动化简化了跨系统、桌面、工具和菜单等类别的软件包安装。
 ianxtianxt/sleuthql
SleuthQL is a Python 3-based tool used to batch crawl site URLs that may contain SQL injection. It can also be combined with Burp + sqlmap for batch…