
 #1

 jawh3/striatum-ctf
面向基于 MCP 的 LLM 智能体的研究工件,该智能体可自主解决 CTF 挑战,包括消融数据、分析脚本以及一个六服务器 MCP 栈。
 pranshuchittora/simvyn
Universal mobile devtool for Agents & Humans - control iOS Simulators, Android Emulators, and real devices from a single dashboard and…
 danindiana/cve-2026-32746-mitigation
CVE-2026-32746 的自动化缓解工具,提供原子回滚、多防火墙支持(UFW、firewalld、nftables、iptables),以及针对 Linux 系统的纵深防御修复。
 skiller9090/lucifer
一款强大的渗透测试工具,用于自动化执行本地权限提升、枚举、数据外泄等渗透任务... 使用或构建自动化模块以加速你的网络安全工作。
 arcanum-sec/spikestrip
可逆的 HTML 和 JavaScript 提示诱饵,每次插入使用不透明的密钥。

 bytesizedmarius/rewerse-engineering
Rewe API 逆向工程(Go 语言)
 momenbasel/autowifi
无线渗透测试框架。自动化WPA/WPA2/WEP/WPS攻击——从侦察到利用,一个命令完成。aircrack-ng + hashcat + PMKID。
 dragon-lady/push-guard
本地 Git pre-push 钩子和文件系统扫描器,可检测可能的密钥泄露、对匹配到的值进行脱敏,并在无遥测或网络访问的情况下阻止推送。
 murrez/cve-2026-12793
Python PoC 扫描器和针对 CVE-2026-12793 的漏洞利用程序,该漏洞是 JetFormBuilder <=3.6.2 中的一个未认证权限提升漏洞,可创建 WordPress 管理员账户。
 trustedsec/ptf
渗透测试人员框架(PTF)是一种为最新工具提供模块化支持的方式。

 jbsouthe/http-breakout-proxy
用于逆向工程协议通信的HTTP代理分析
 dumpanalysis/prologwindbg
使用 Prolog 在 WinDbg 中分析内存转储和已停止的实时进程。
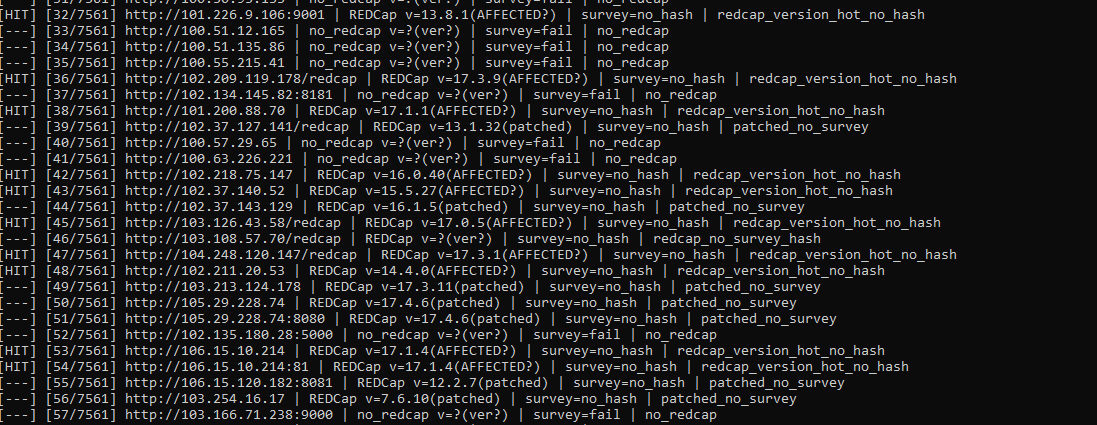 murrez/cve-2026-90817
针对 CVE-2026-90817 的 Python 检查器与漏洞利用钩子,该漏洞是通过 survey __passthru 路由实现的严重未认证 REDCap RCE,支持批量扫描和 FOFA 目标导入。
 mrphrazer/binary-ninja-headless-mcp
无头 Binary Ninja MCP 服务器 — 通过 180 个工具赋予 AI 代理深度逆向工程能力。
 matank001/moxy
Moxy 是一款开源的 DAST 工具,专为现代 Web 应用安全测试而设计。它提供易于使用的界面,并具备代理能力,以辅助和自动化渗透测试工作流程。









