
 #1

 ihenakaarachchi/debian11-dirty_pipe-patcher
一个简单的bash脚本,用于修补Debian 11上的CVE-2022-0847(dirty pipe)内核漏洞
 josephlai241/urs
Universal Reddit Scraper - 一个全面的 Reddit 抓取/归档命令行工具。
 cwolff411/powerob
一个用于红队行动的即时 PowerShell 脚本混淆器。因实际需求而构建。
 zakipedio/bridgehead
通过 ADWS 以原生 C++ 访问 Active Directory,无需 .NET、无需 WCF、无需 HTTP 协议栈。
 owasp/xpsd
针对漏洞扫描的可达性分诊。将扫描器发现结果提供给 LLM 代理,由该代理阅读你的源代码并判断哪些 CVE 实际可达。
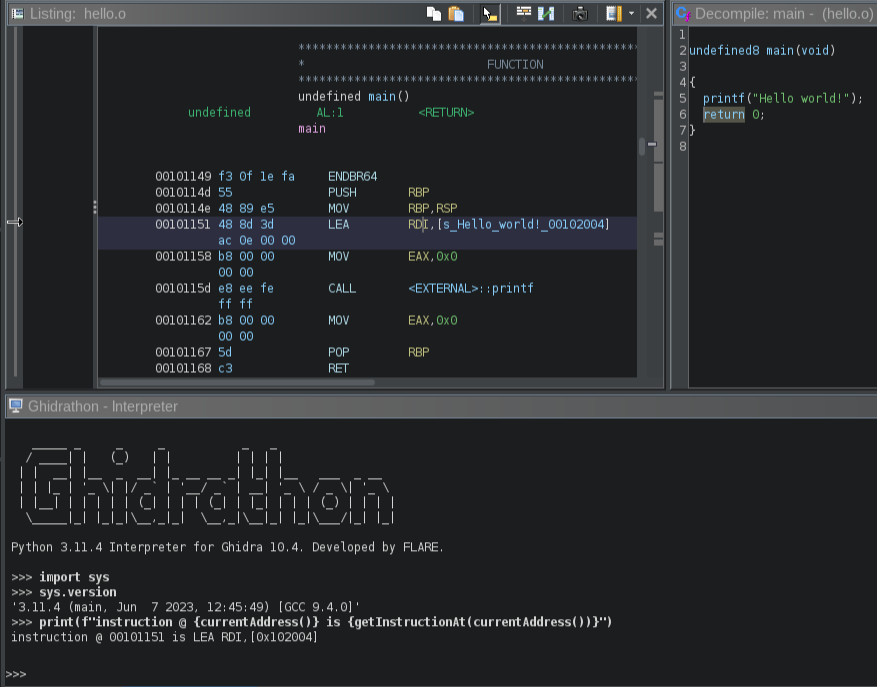 mandiant/ghidrathon
FLARE团队的开源扩展,用于为Ghidra添加Python 3脚本功能。
 vercel-labs/fix-react2shell-next
一条命令即可修复你的 Next.js / React RSC 应用中的 CVE-2025-66478 (React 2 Shell RCE)。
 nccgroup/idahunt
idahunt 是一个使用 IDA Pro 分析二进制文件并在 IDA Pro 中搜寻目标的框架。
 zh54321/snafflerparser
解析Snaffler输出文件并生成美化后的输出。
 psycostea/pi-zero-2w-bad-usb
将你的 Pi Zero 2W 配置为 BadUSB
 tapanmeena/azpim
一款命令行界面工具,用于直接从终端管理 Azure 特权身份管理(PIM)角色激活。
 nicolonsky/conditionalaccessdocumentation
Microsoft Entra 条件访问文档(含 PowerShell)
 yuma-tsushima07/cve-2024-3094
一个用于检测 xz 是否存在漏洞的脚本 - CVE-2024-3094
 didierstevens/didierstevenssuite
用于恶意软件分析、文件格式解析、哈希计算和取证分诊的 Python 脚本集合,包括 PDF、OLE 和 XOR 分析工具。
 vmware-archive/burp-rest-api
Burp Suite 安全工具的 REST/JSON API。
 alessandrocarminati/provisioner
用于SBC的配置与共享系统
 xsanflip/nyawit
将 DuckyScript 和 Bash Bunny 载荷转换为经过优化的 Flipper Zero BadUSB 注入脚本,支持键盘布局选择、AV 混淆以及多种执行策略。









