#1
 yanissec/cve-2018-7843
CVE-2018-7843
 yanissec/cve-2018-7852
CVE-2018-7852
 mateustesser/cve-2023-31717
概念验证SQL注入利用,针对FUXA SCADA软件(<=1.1.12),通过HTTP POST JSON的id参数实现提取SQLite数据库内容。
 kernoelpanic/cve-2015-8299
针对KNX ETS4管理软件中远程缓冲区溢出漏洞的概念验证漏洞利用程序,演示通过精心构造的KNXnet/IP数据包实现基于ROP的代码执行。
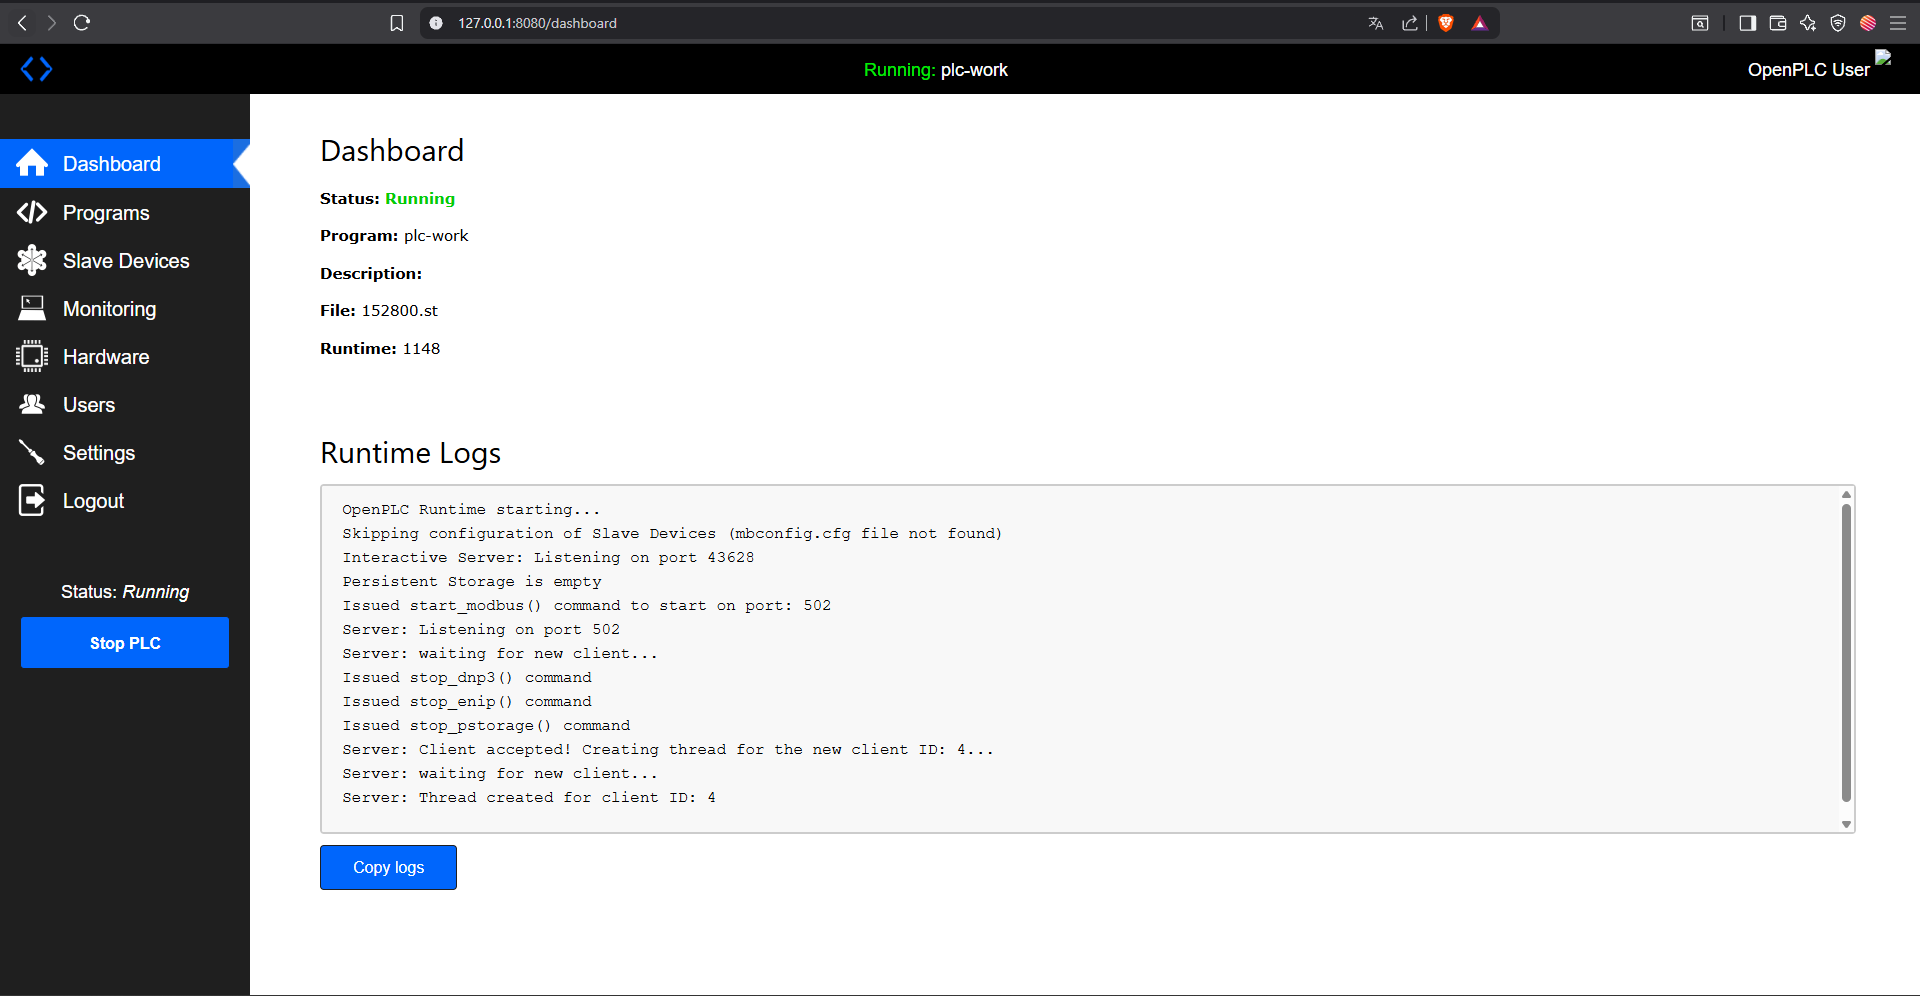 eyodav/cve-2025-54962
经过身份验证的用户可以将任意文件(例如.html、.svg)上传为OpenPLC Runtime中的个人资料图片。这些文件无需身份验证即可公开访问,从而可能导致存储型XSS或恶意内容传播。
 flojboj/cve-2021-31630
使用 Python3 编写并采用非阻塞模式 C 反向 Shell 的 CVE-2021-31630 POC 漏洞利用
 yanissec/cve-2018-7848
CVE-2018-7848
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer 认证远程代码执行。
 yanissec/cve-2018-7846
CVE-2018-7846
 yanissec/cve-2018-7854
CVE-2018-7854
 mateustesser/cve-2023-31716
针对 CVE-2023-31716 的概念验证漏洞利用代码,该漏洞是 FUXA SCADA/HMI 软件版本 <= 1.1.12 中的一个本地文件包含漏洞,可通过 file=fuxa.log 参数实现任意文件读取。
 manuelsantosiglesias/cve-2021-31630
OpenPLC 3 Web服务器认证远程代码执行。
 vianic/cve-2023-22855
安全漏洞 - Kardex Mlog MCC