
 #1
用于评估和保护监控与数据采集(SCADA)和工业控制系统(ICS)的工具。
Kitploit 推荐

 qflksheep/cve-2026-67687-ics-park-smart-park-management-system-v2.0
ICS-Park 智慧园区管理系统 v2.0
 if-forget/cve-2026-52134-libiec61850
影响 libiec61850 v1.6 中 GOOSE 重放处理的 CVE-2026-52134 的公开技术通告与复现证据。
 shipcod3/cve-2025-48466
在 Advantech WISE 4060LAN / 物联网网关上针对门控制的 Modbus 数据包注入
 greenforcenetworks/cve-2025-41646---critical-authentication-bypass-
CVE-2025-41646 - 严重认证绕过
 nullbyte8080/cve-2026-36226
良性概念验证,针对CVE-2026-36226,即Advantech WebAccess/SCADA 8.0-2015.08.16 Admin Dashboard Create New Project User组件中的一个跨站脚本漏洞。仅用于授权的安全研究。
 z3usx01/cve-2024-8232
SpiderControl SCADA Web服务器文件上传漏洞
 mind2hex/cve-2021-31630-openplc-3-authenticated-rce
OpenPLC 3 WebServer 认证远程代码执行。
 mbanyamer/cve-2021-41579-lcds-laquis-scada-4.3.1.1085-arbitrary-file-write
针对CVE-2021-41579的概念验证漏洞利用代码,通过恶意的.els项目文件实现在LAquis SCADA ≤4.3.1.1085中的任意文件写入/读取和远程代码执行。
 orange-cyberdefense/bof
BOF (Boiboite Opener Framework) 是一个用于工业协议实现和设备的测试框架。
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
影响 FUXA 基于 Web 的过程可视化(SCADA/HMI/Dashboard)软件的 CVE-2023-33831 的描述与利用。
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | mySCADA myPRO 7 硬编码 FTP 用户名和密码漏洞
 yanissec/cve-2018-7845
CVE-2018-7845
 eyodav/cve-2025-54962
经过身份验证的用户可以将任意文件(例如.html、.svg)上传为OpenPLC Runtime中的个人资料图片。这些文件无需身份验证即可公开访问,从而可能导致存储型XSS或恶意内容传播。
 yanissec/cve-2018-7848
CVE-2018-7848
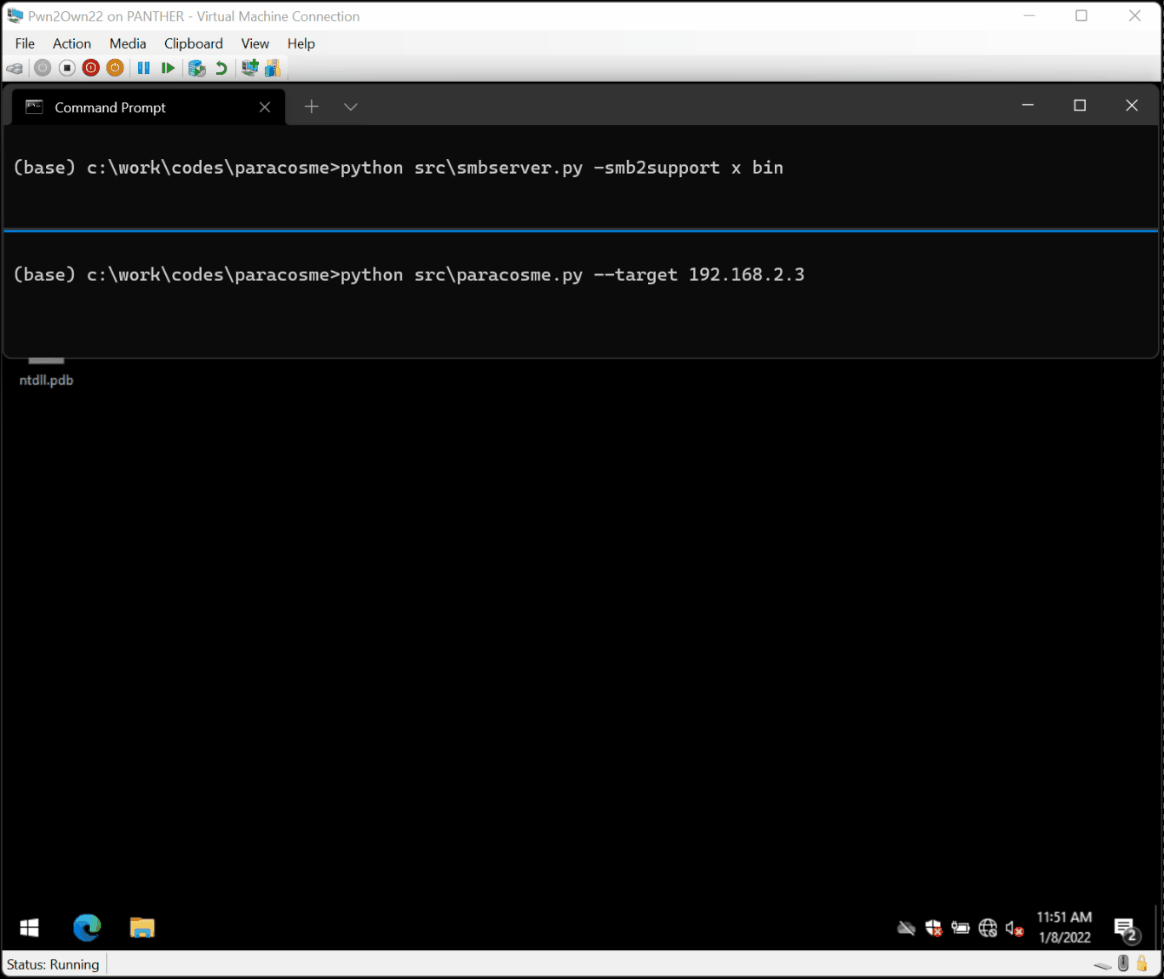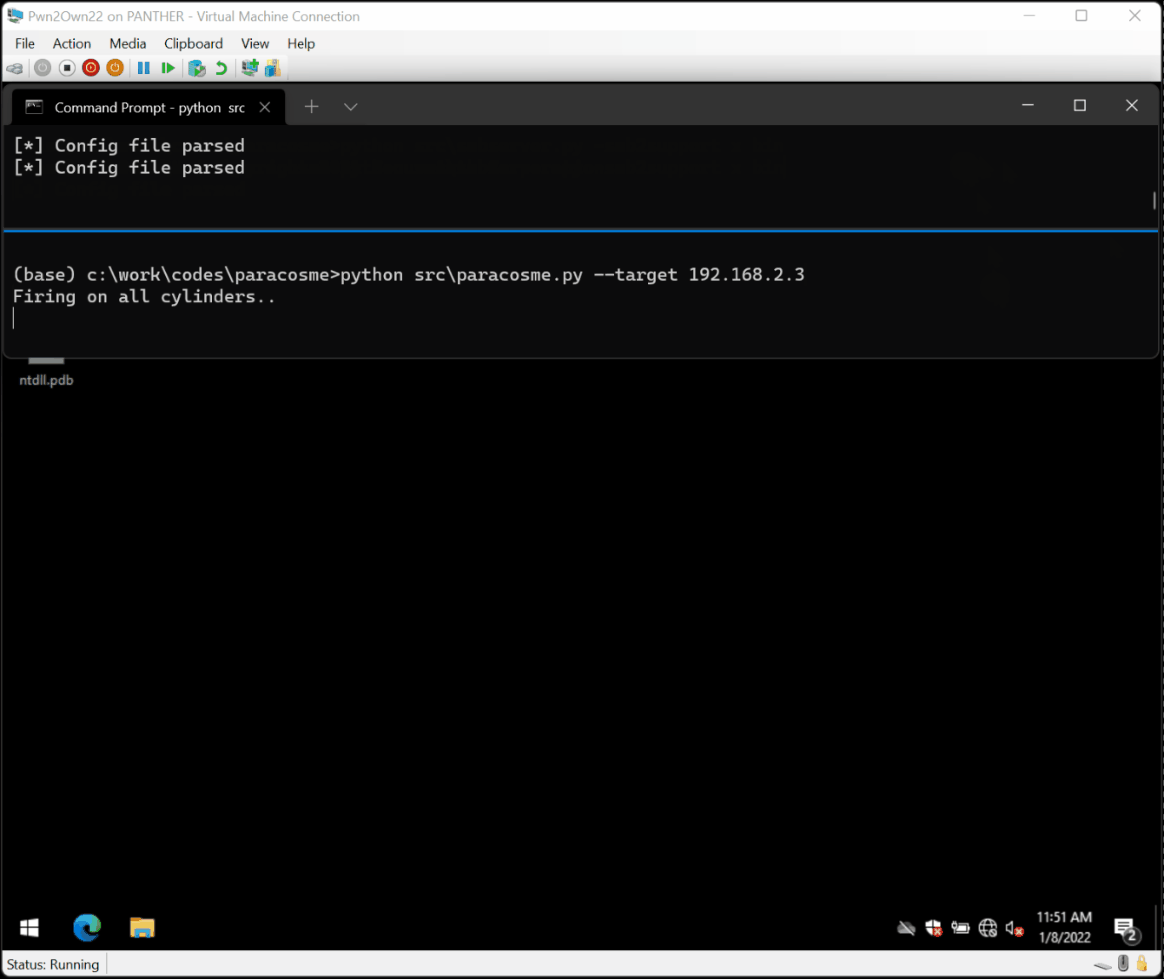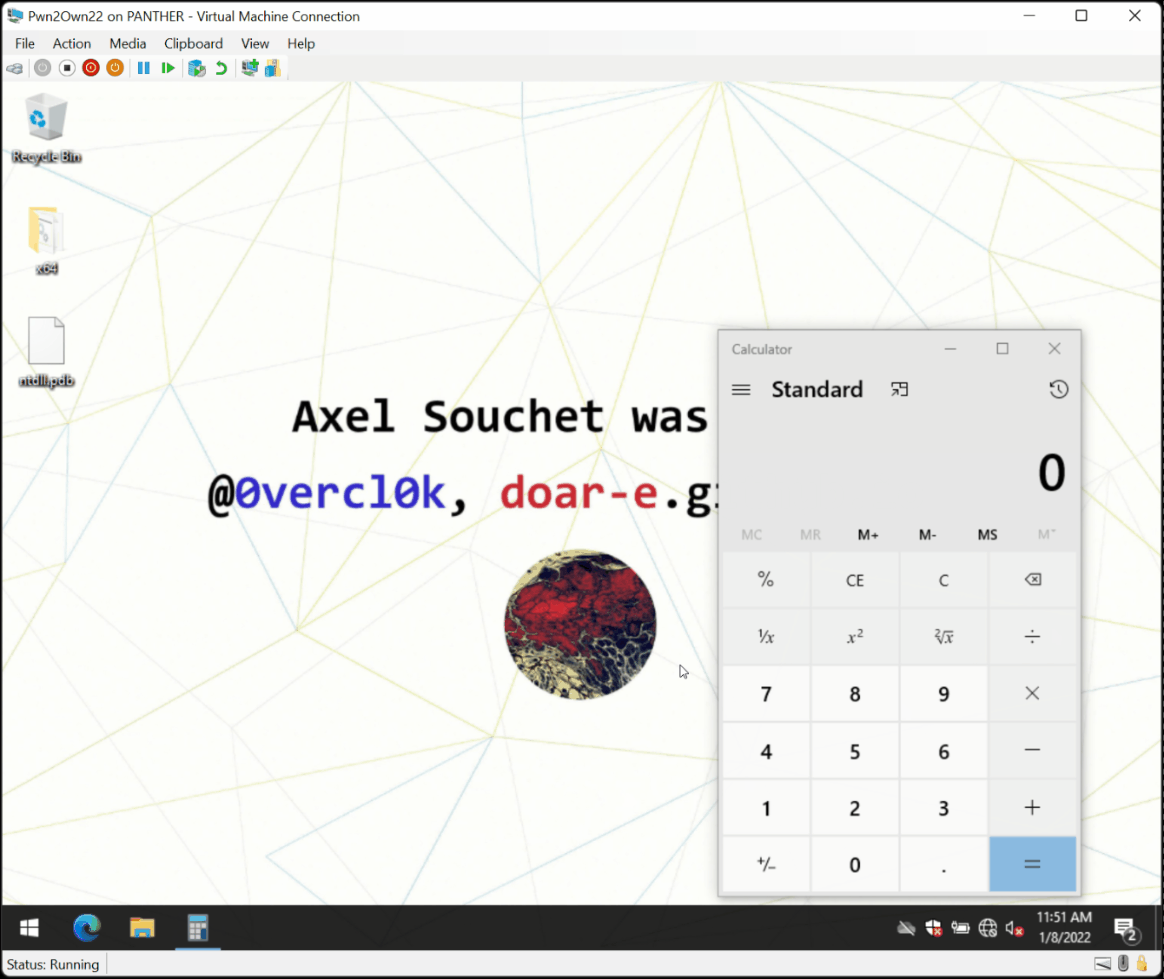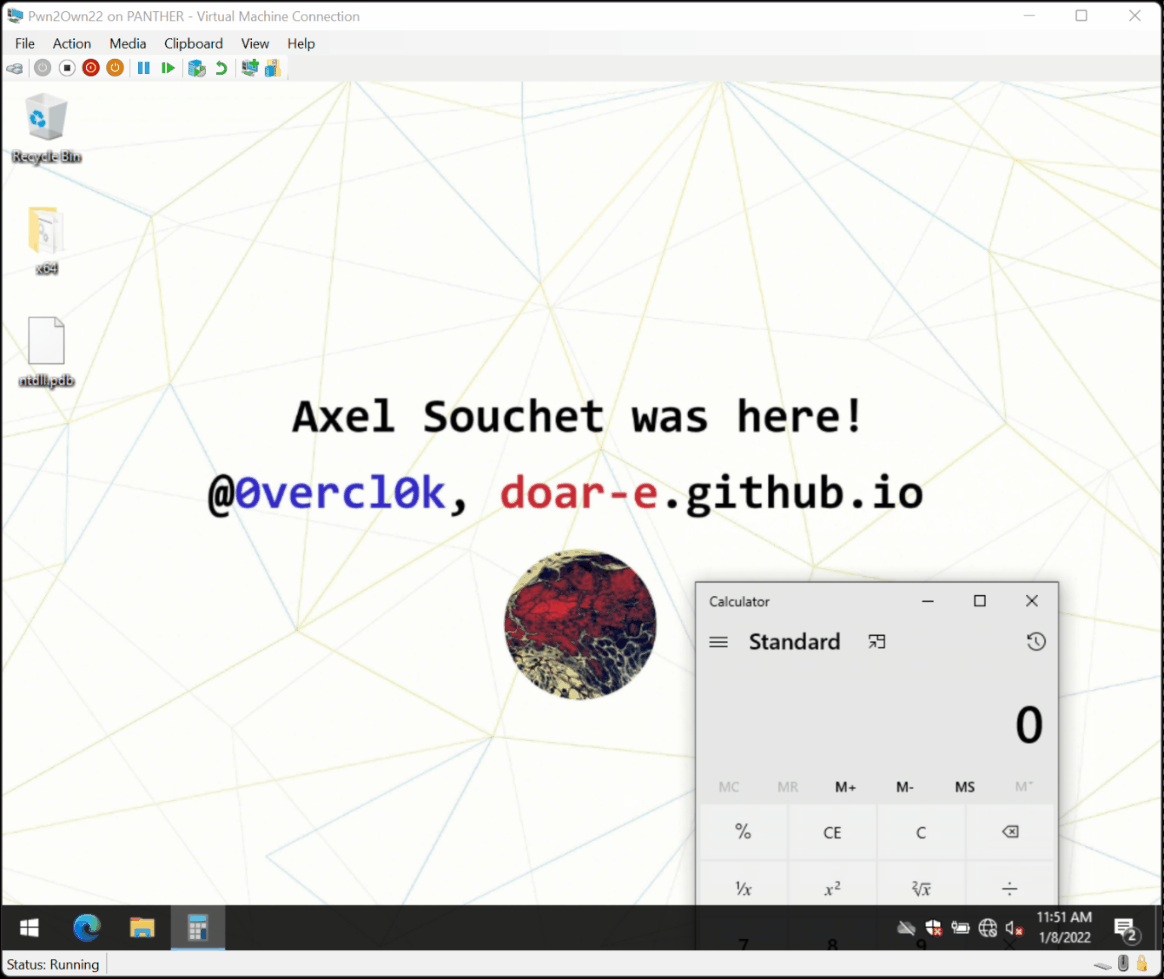 0vercl0k/paracosme
Paracosme 是一个零点击远程内存破坏漏洞利用程序,可攻陷 ICONICS Genesis64,该漏洞利用已在 Pwn2Own Miami 2022 竞赛期间于舞台上成功演示。
 finngineering/apxutil
一个用于操作 Schneider Electric PLC 存档文件的工具
 hev0x/cve-2021-26828_scadabr_rce
CVE-2021-26828的概念验证利用代码,通过JSP文件上传实现ScadaBR SCADA系统上的认证远程代码执行。支持Windows和Linux目标,使用反向Shell载荷。
 seifallahhomrani1/cve-2023-0861-poc
分析与复现 NetModule 路由器中的命令注入漏洞 (CVE-2023-0861)








