#1
 mouseos/aquos-r6-ghostlock
针对 Sharp AQUOS R6 A101SH S0029 的临时 root 漏洞利用,使用 GhostLock CVE-2026-43499
 ramenfast/zenfone9-root
通过 CVE-2025-21479 和一个基于 perf 的物理地址泄露,在引导加载程序锁定的 ASUS Zenfone 9 上获取临时 root(uid 0)。GPLv3。
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
针对 Dropper GCleaner 的逆向工程分析,该恶意软件使用具有弹性的 C2 基础架构、内核驱动程序加载、PowerShell/Conhost 执行以及 .rdata 载荷提取。包含 30+ 个 C2 域名、NtLoadDriver 及完整 API 列表。
 20enderdude20/ghidra_v810_v830
Ghidra处理器描述模块,用于NEC/Renesas v810和v830系列
 jwalker/frida-ios-dump-modern
一个更新后的 Frida iOS 转储工具,支持最新的 Frida 17.5.2 API
 sensepost/dotnethookertoolkit
基于Frida的.NET Framework注入器和托管方法挂钩工具包,用于运行时跟踪、原生入口点解析和Windows进程的动态分析。
 ic3-512/linux-root-kit
端到端模拟 Python 依赖混淆攻击、sudo 权限提升(CVE-2025-32463)以及基于 rootkit 的持久化——附带完整的内存和网络取证分析。
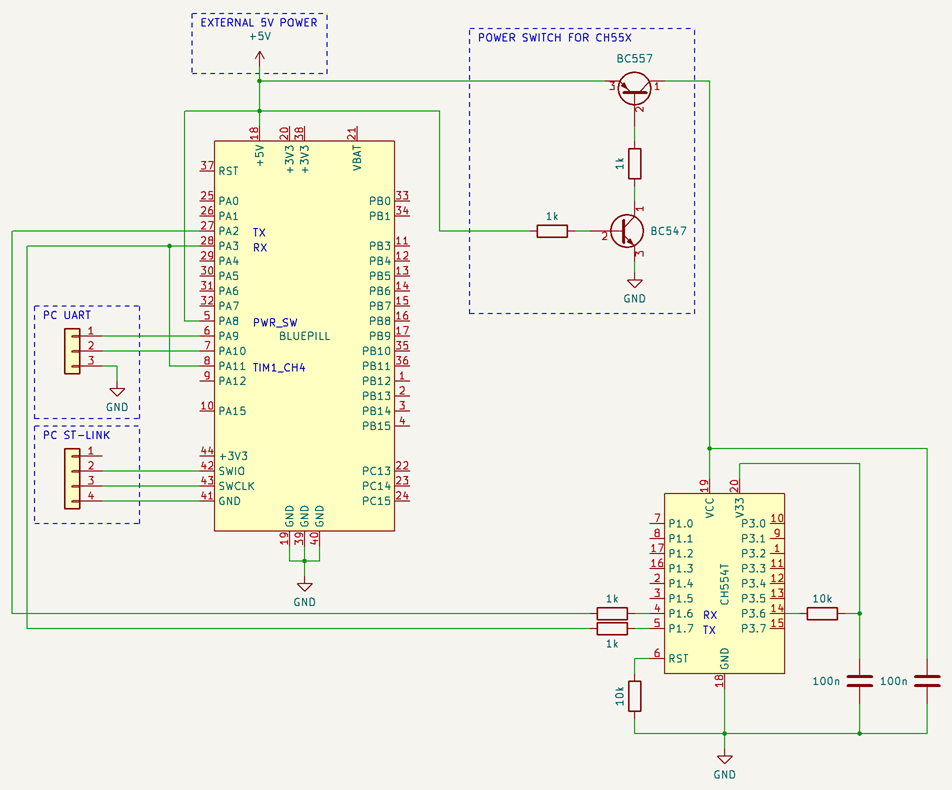 finngineering/ch55x_firmware_extractor
CH55x 微处理器固件提取器
 cplusplus17/deco-filepush-disclosure
TP-Link Deco XE75 Pro V3 调试通道(tmpsvr 操作码 0xC456/0xF0)中 root 文件读写漏洞的披露与 PoC,包含 CVSS 分析和处理程序反编译。
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) kernel exploit port for REDMI K90 Pro Max Taiwan firmware (myron, WPMTWXM) — offsets, build guide, prebuilt binary
 knight0x07/bibi-windows-wiper-analysis
针对以色列组织的 Bibi-Windows Wiper 技术分析
 rin449/bhpai
多格式恶意软件分析平台,结合隐蔽的 Ring-3 Windows 沙箱、静态 PE/PDF 分析器、勒索软件密钥恢复以及用于抗误报检测的 AI 集成。
 hycqaq/logitech-g-cloud-ghostlock-cve-2026-43499
罗技云掌机 · GhostLock CVE-2026-43499 root 尝试
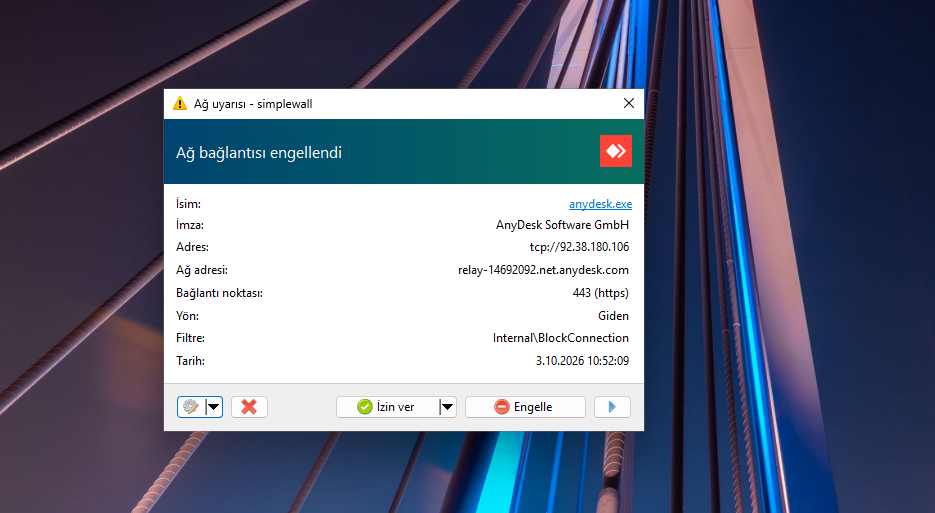 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
针对 Python shellcode 的逆向工程分析文章,该 shellcode 通过 APC 注入到 AnyDesk,使用 AES/RSA 经 HTTPS 外传到 C2,并通过注册表 GUID 键实现持久化。
 diyiqiuye/cve-2025-21479-fx5p
通过 CVE-2025-21479 + KernelSU LKM 延迟加载(可云端构建)为 OPPO Find X5 Pro (PFEM00) 提供临时 root
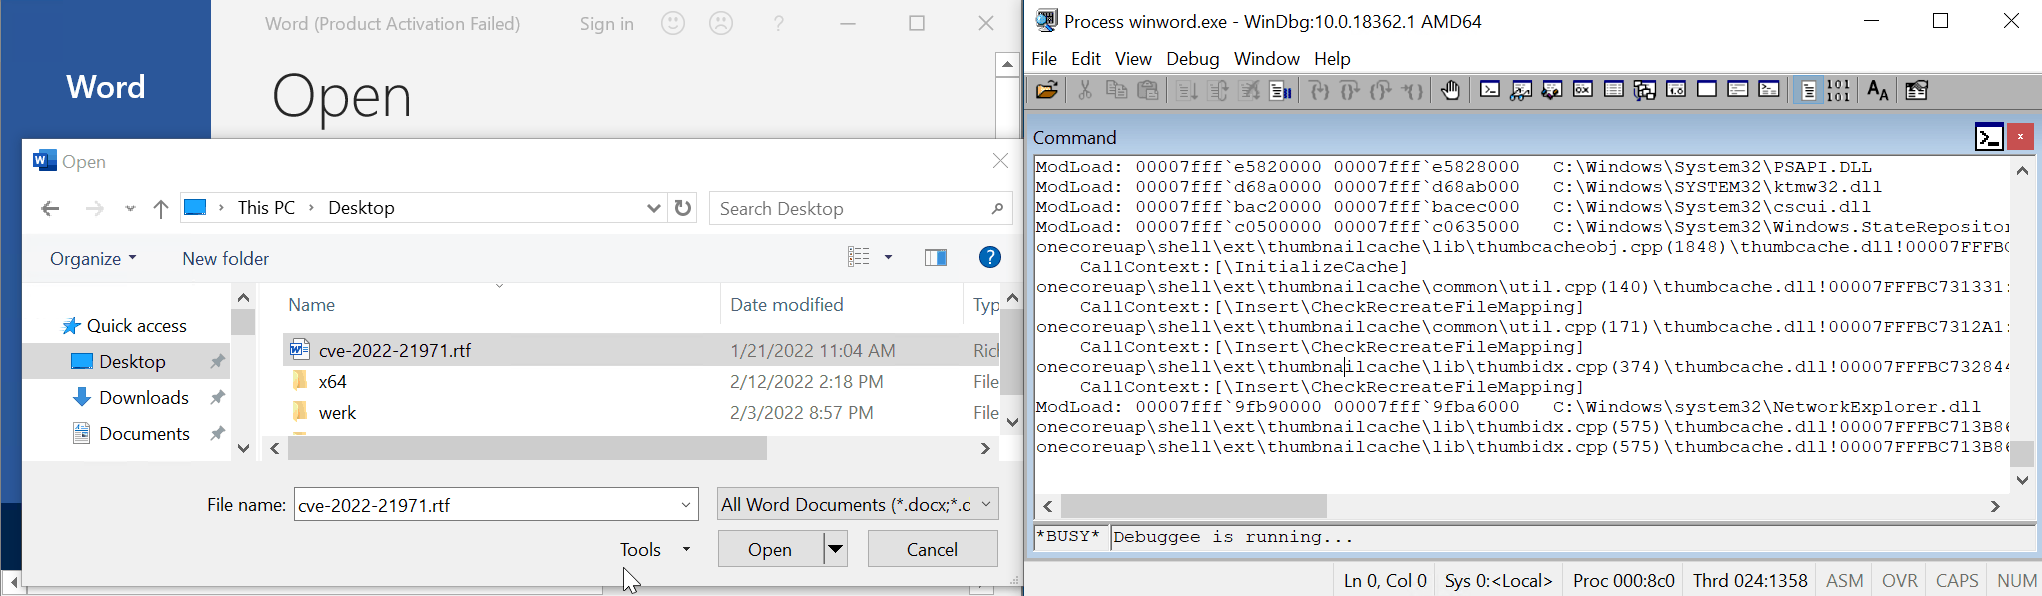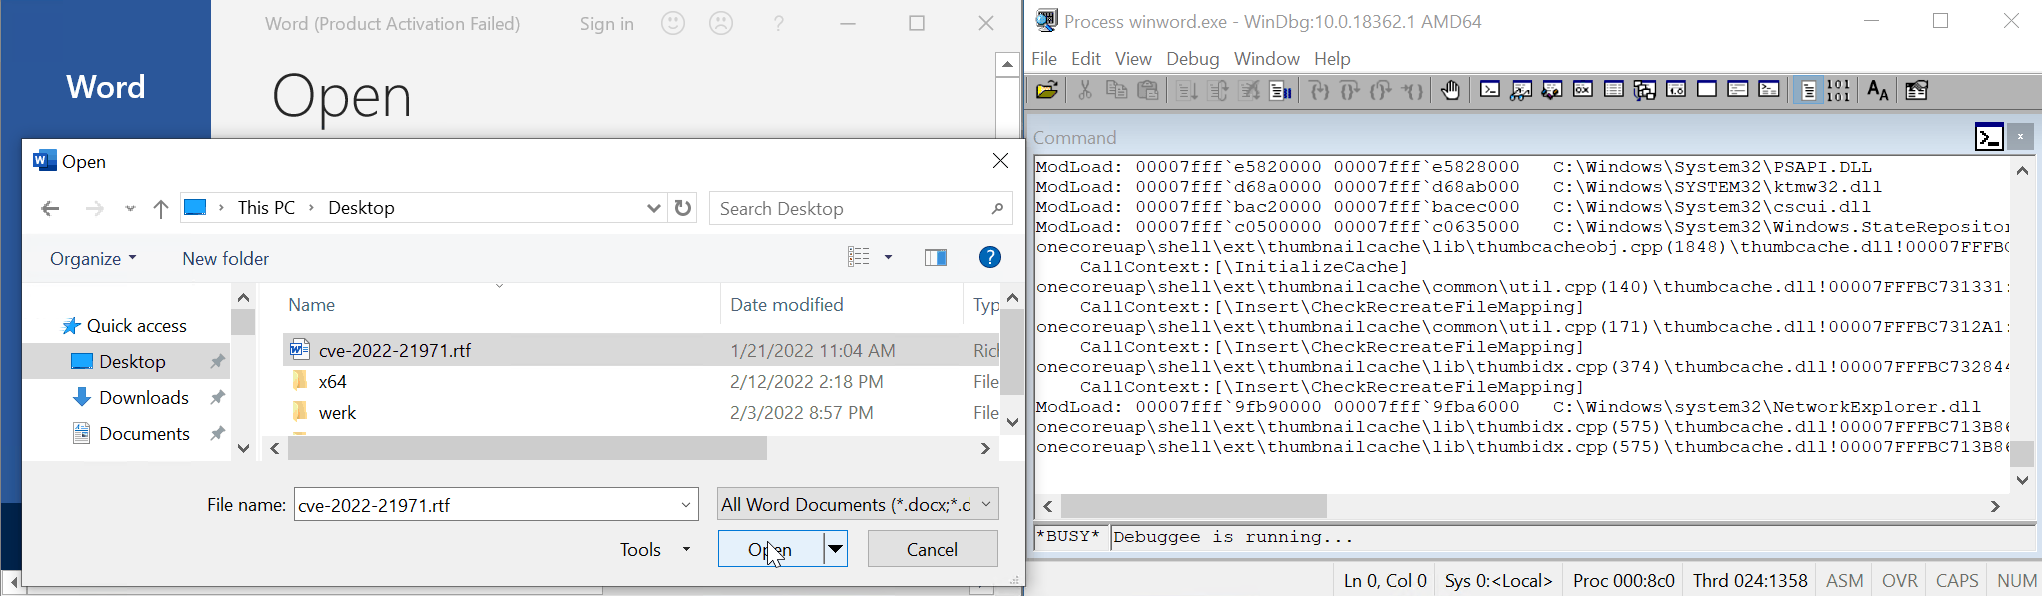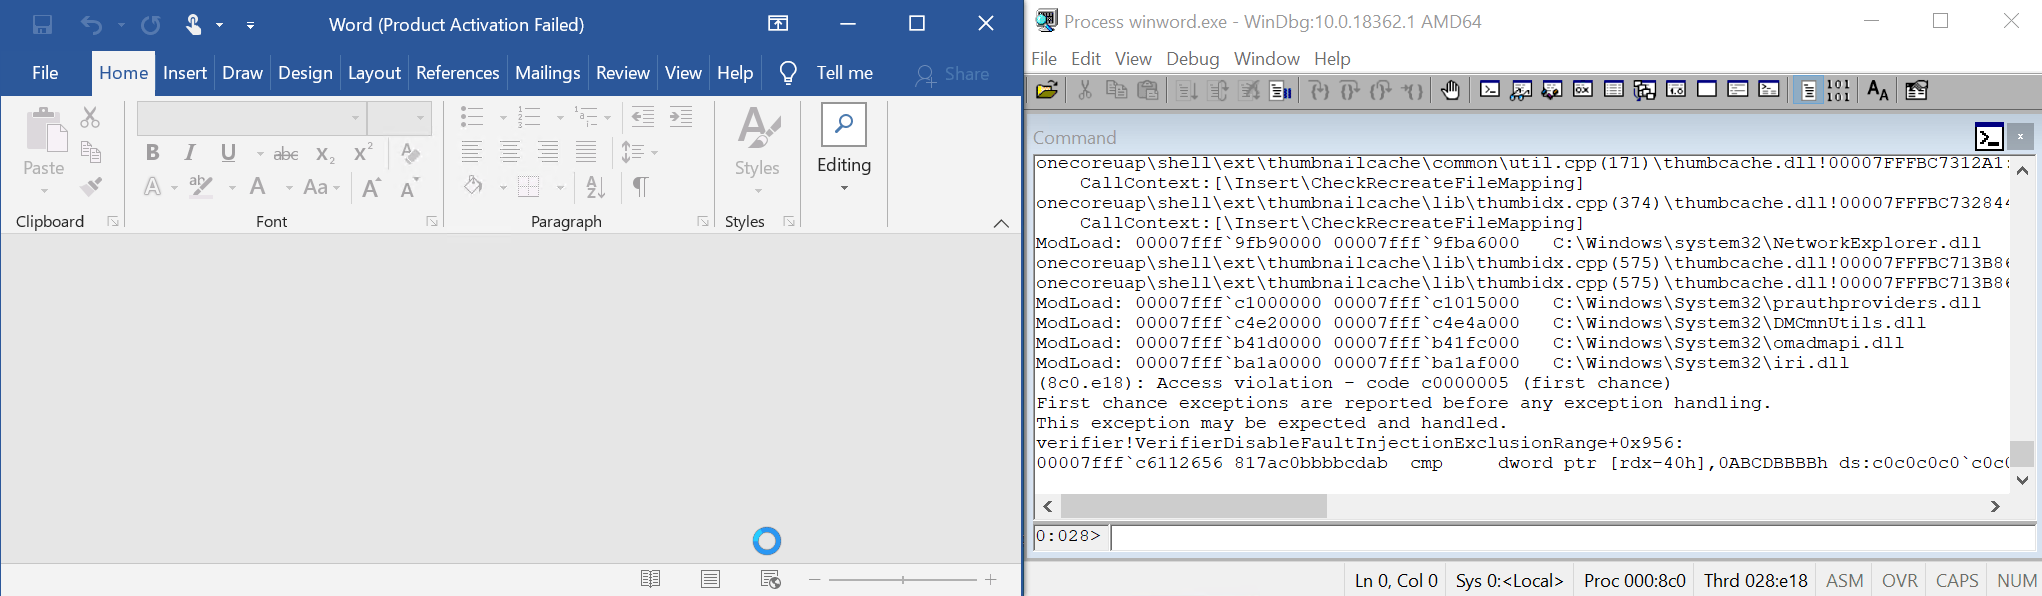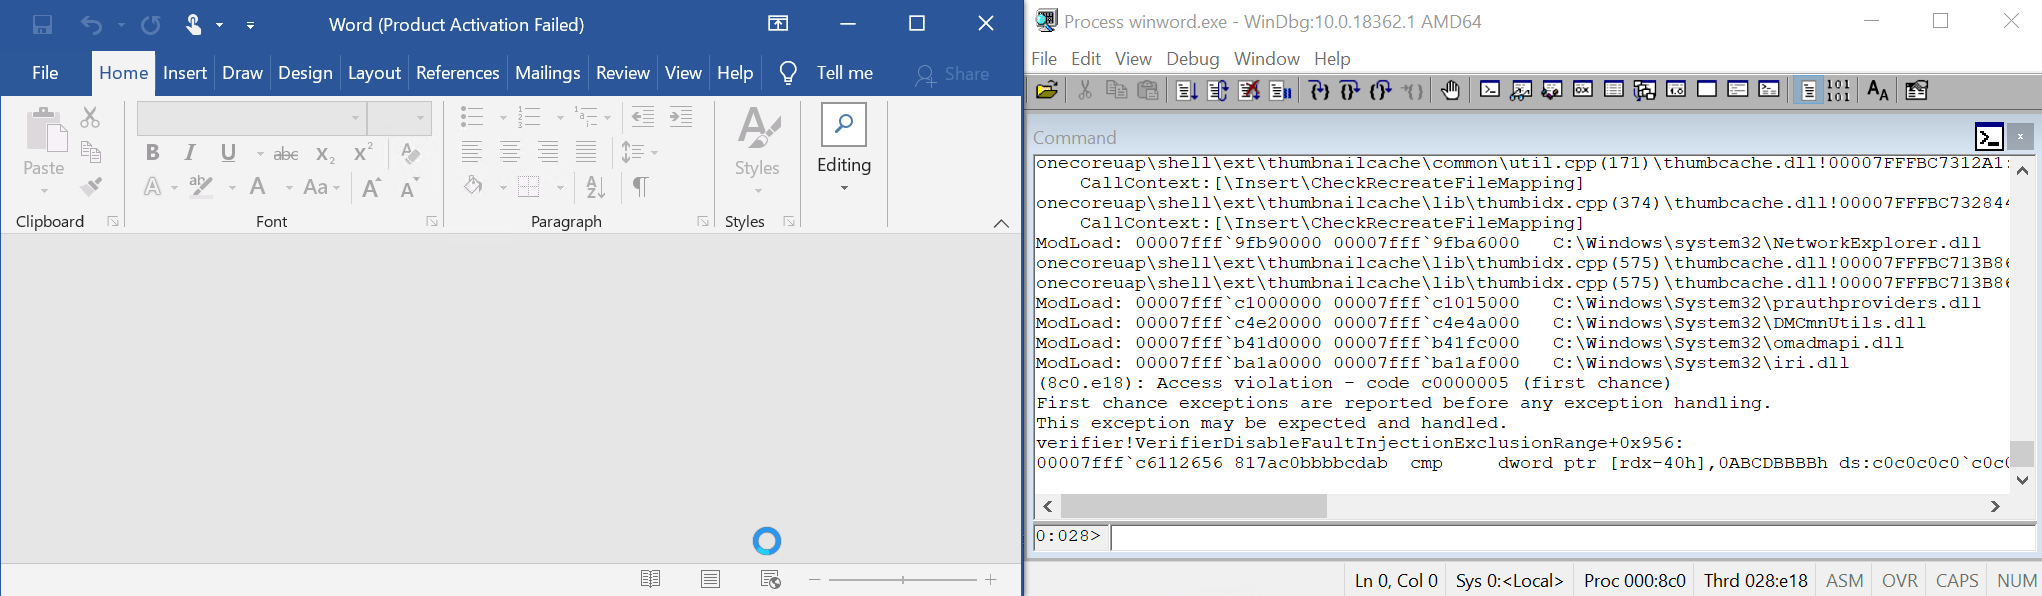 malwareman007/cve-2022-21971
CVE-2022-21971 的 POC