
 #1

 m417z/x64dbg-xfg-marker
一个 x64dbg 插件,用于将 XFG 调用签名标记为数据
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 robertdfrench/ifuncd-up
GNU IFUNC 是 CVE-2024-3094 背后的真正元凶
 hackinglz/maps_scanner
MAPS 云扫描器和响应解析器,用于 Microsoft Defender 研究。
 cxiao/rust-reversing-workshop-recon-2024
REcon 2024 上举办的《Reversing Rust Binaries: One step beyond strings》工作坊(2024 年 6 月 28 日)的幻灯片和文件。
 bronils/aotopsy
Flutter/Dart AOT 快照的静态分析器 — 无需嵌入或执行 Dart VM,即可从 libapp.so 中恢复函数名称、类层次结构、调用图和行为信号。支持 ARM64 和 x86_64,Dart 2.10–3.12。
 feiman55/cve-2026-98260-ghostkey
GhostKey - CVE-2026-98260 一键提权工具(Shizuku + NDK Native)
 catern/rsyscall
独立于进程的 Linux 系统调用接口
 infobyte/draytek-arsenal
Draytek防火墙的逆向工程与可观测性工具包
 jackdoe/pico2-swd-riscv
SWD 调试探针库,适用于 RP2350 RISC-V 内核。通过 PIO 位拆操作,利用两根 GPIO 线提供暂停/恢复/单步、寄存器与内存访问、代码执行以及指令跟踪功能。
 0x33c0unt/cve-2024-21633
MobSF 远程代码执行 (通过 CVE-2024-21633)
 ahaggard2013/binaryninja-ollama
用于 Binary Ninja 的插件,集成本地 Ollama 模型,以重命名反编译 HLIL 代码中的函数和变量,通过保持分析完全本地化和离线来保护隐私。
 cloudflare/filterforge
用于解析BPF过滤器并基于这些过滤器构建数据包的工具。
 airbus-cert/ditto
混淆PowerShell和JavaScript脚本,利用基于tree-sitter的解析,并提供多种可配置的伪装配置文件,以实现隐蔽性、体积控制和逆向难度调整。
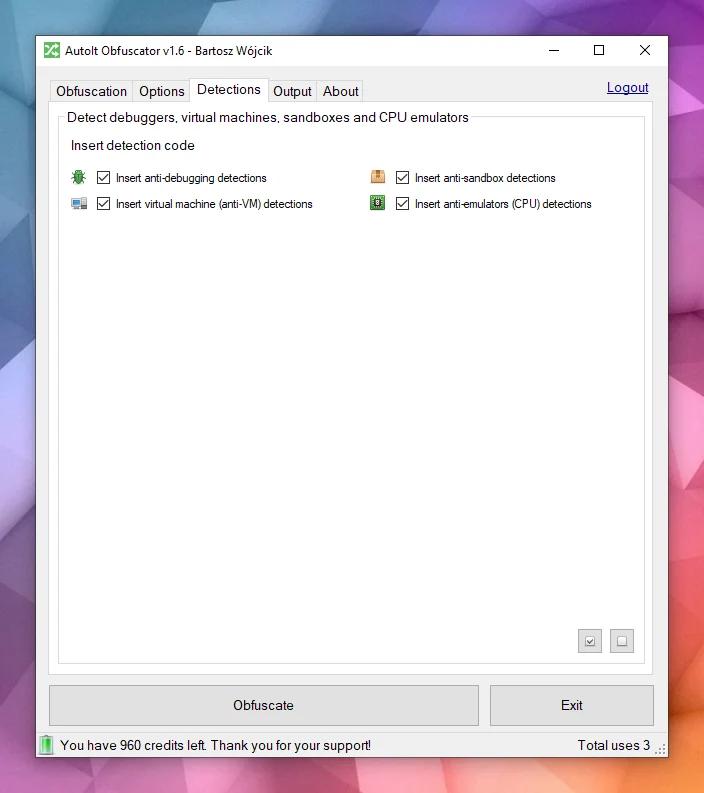 pelock/autoit-obfuscator
混淆AutoIt脚本,通过高级混淆和多态加密保护源代码免受分析、逆向工程和反编译。
 xoreaxlmbdx/die-in-browser
使用Detect It Easy进行静态二进制分析——100%在浏览器中,无需上传。
 huntdownproject/koodousfinder
一款简单的工具,允许用户搜索和分析Android应用,以查找潜在的安全威胁和漏洞。









