
 #1

 reclassnet/reclass.net
不仅仅是ReClass到.NET平台的移植。
 bootleg/ret-sync
ret-sync 是一组插件,用于将调试会话(WinDbg/GDB/LLDB/OllyDbg2/x64dbg)与 IDA/Ghidra/Binary Ninja 反汇编器同步。
 kevthehermit/ratdecoders
常见远程访问木马的 Python 解码器
 softscheck/tplink-smartplug
TP-Link WiFi 智能插座客户端和 Wireshark 解析器
 vicanso/pingap
一个类似 nginx 的反向代理,基于 pingora 构建,简单高效。
 ilias1988/hacking-cheatsheets
一套全面的渗透测试速查表、指南和工具集合。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持
 taielab/awesome-hacking-lists
经过精心策划的多领域顶级渗透测试工具与效率实用工具合集。加入我们,一起探索、贡献,并增强你的黑客工具箱!
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 fr0gger/awesome-ida-x64-olly-plugin
IDA x64DBG、Ghidra 和 OllyDBG 插件的精选列表。
 intelxed/xed
用于编码和解码 IA32/Intel64 x86 指令的低级库,提供指令长度、操作数、类别和控制流元数据的 API。
 mandiant/flare-learning-hub
来自FLARE团队的逆向工程和恶意软件分析的免费教育内容。
 hahwul/mobilehackersweapons
移动黑客的武器 / 移动黑客使用的炫酷工具集合. 快乐黑客 , 快乐挖洞
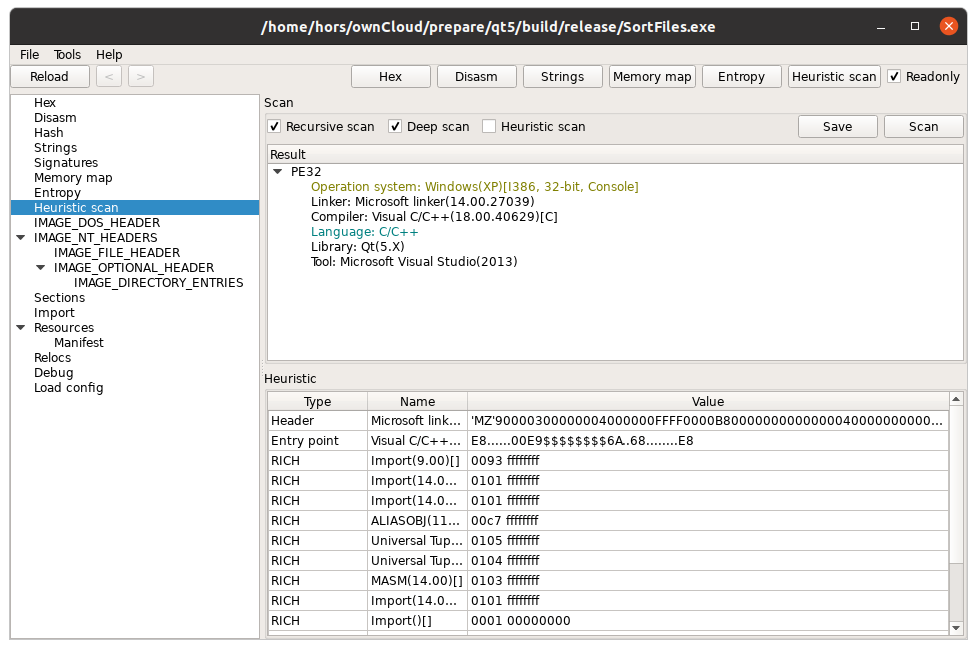 horsicq/xpeviewer
适用于 Windows、Linux 和 MacOS 的 PE 文件查看器/编辑器。
 theopolis/uefi-firmware-parser
解析BIOS/Intel ME/UEFI固件相关结构:Volumes、FileSystems、Files等
 califio/publications
精选的安全研究论文、CVE漏洞利用分析文章、Apple内部逆向工程分析以及委托的安全审计报告(Mbed TLS、Shamir39)的集合。
 rehints/efixplorer
IDA插件和加载器,用于UEFI固件分析及逆向工程自动化









