#1
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
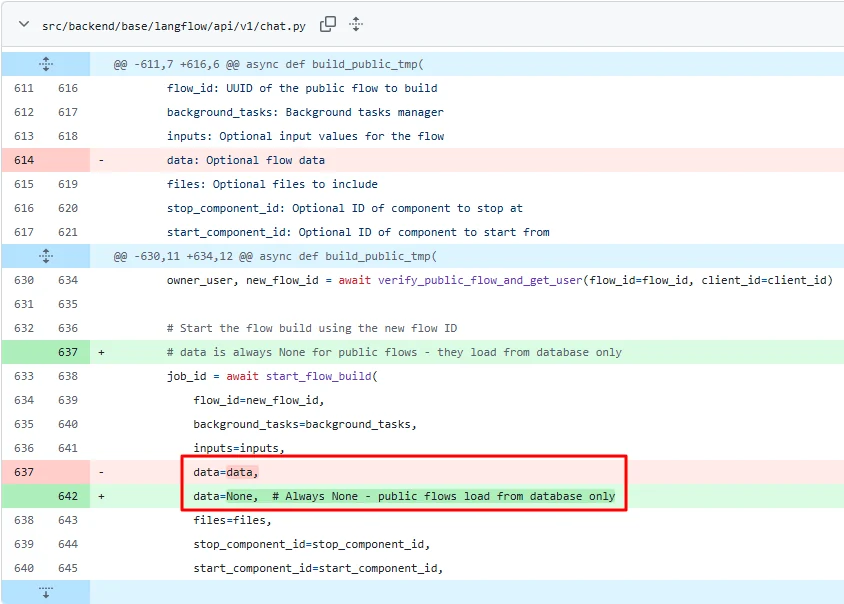 yym8538/cve-2026-33017
CVE-2026-33017 的概念验证漏洞利用,该漏洞是 Langflow 的 build_public_tmp 端点中的未认证 RCE,通过注入恶意自定义组件来获取反向 shell。
 gmh5225/icall-gadget
利用合法内核模块重定向控制流到你自己的非法内核模块以规避反作弊堆栈遍历的漏洞利用
 ynwarcs/cve-2025-21298
CVE-2025-21298 的概念验证与详情
 liji32/snatchbox
SnatchBox (CVE-2020-27935) 是一个影响 macOS 直至 10.15.x 版本的沙箱逃逸漏洞及利用。
 azefzafyoussef/cve-2026-34621
研究型 PoC,演示 Adobe Acrobat Reader 中原型污染与 JavaScript 注入链,可实现特权 JavaScript 执行与文件外泄。包含 PDF 生成器、载荷及用于分析的 C2 服务器。
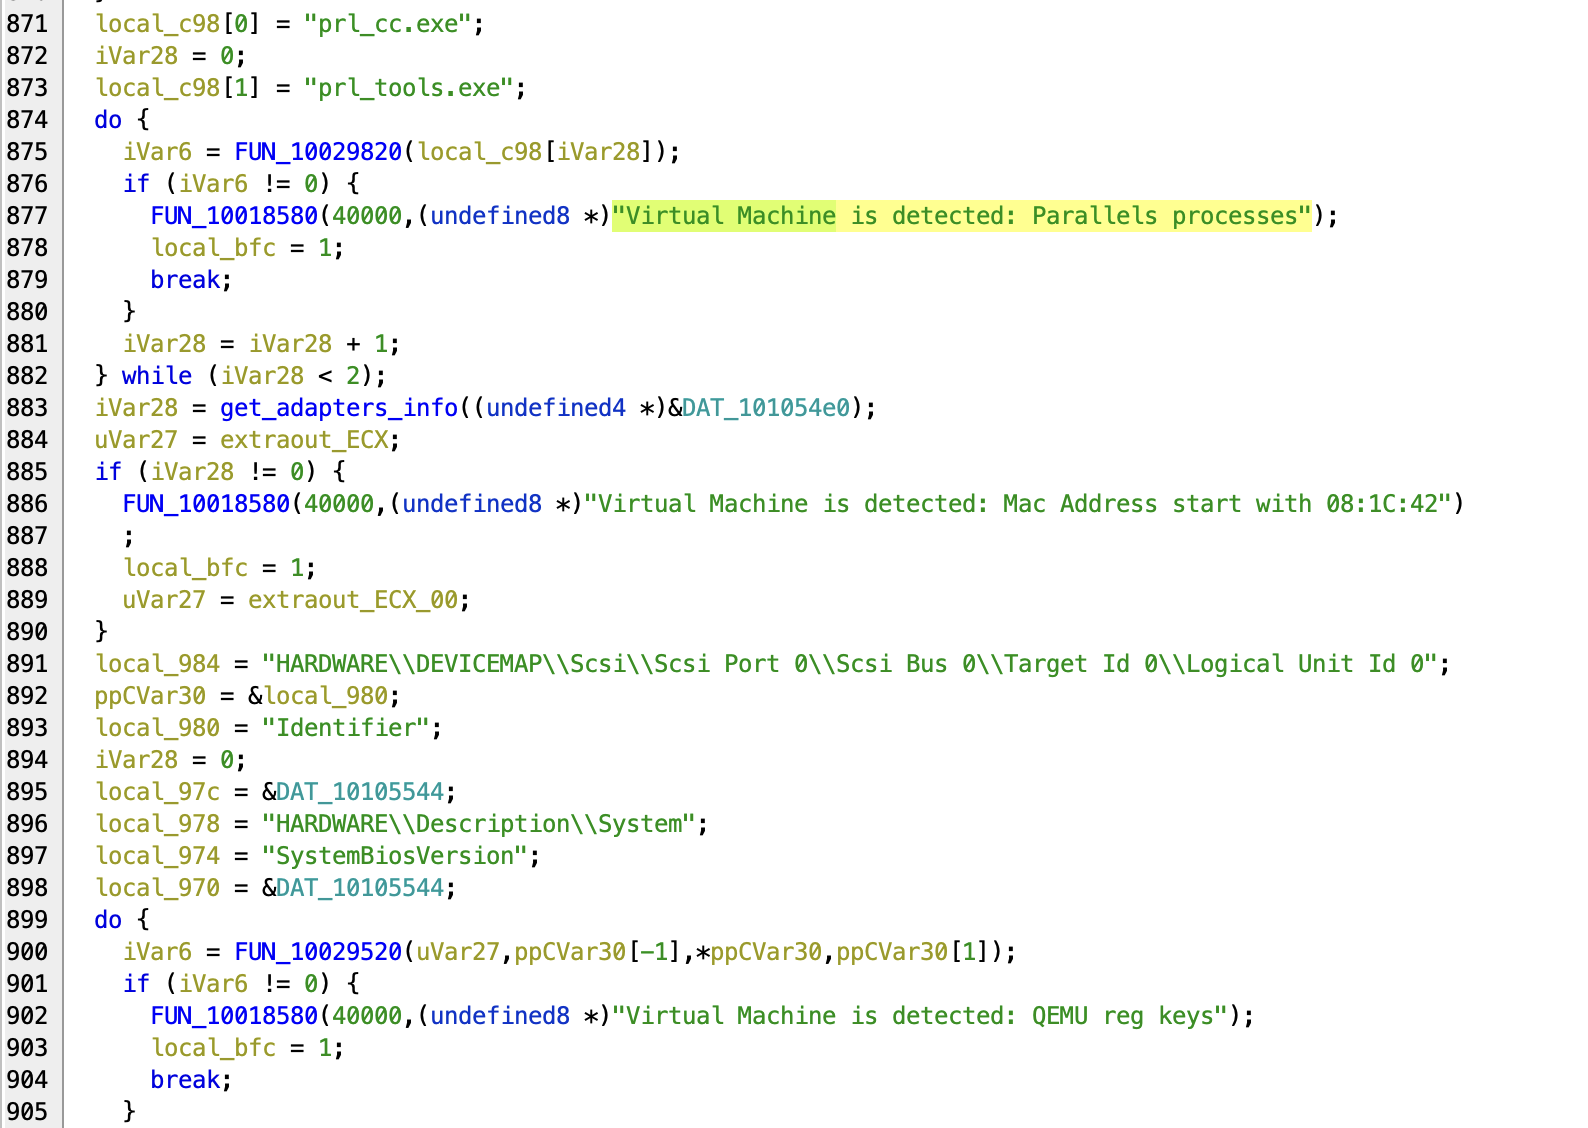 lodi-g/cve-2023-33668
技术分析及针对DigiExam监考软件中CVE-2023-33668的概念验证绕过,展示其弱的虚拟机检测和原生模块完整性检查。
 majdae/cve-2025-47812-research
分析 CVE-2025-47812 的学术研究仓库,该漏洞是 Wing FTP Server 中通过 Lua 注入导致的关键 RCE 漏洞,包括静态/动态分析和概念验证。
 aliyabuz25/cve-2024-0258
Apple CVE-2024-0258 (libxpc) 的技术分析、逆向工程笔记和公开文档。
 alexcot25051999/cve-2021-40444
生成利用CVE-2021-40444的恶意DOCX文件,通过精心构造的CAB和HTML载荷实现远程代码执行,并内置托管服务器进行分发。
 quarkslab/qsynthesis
面向汇编指令去混淆的灰盒合成器。
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 parapapinho/cve-2017-12561
针对 CVE-2017-12561 的逆向工程分析文章与概念验证,该漏洞是 HPE iMC dbman 中的释放后使用漏洞,内容涵盖二进制差异分析、ASN.1 解码以及崩溃分析。
 piotrflorczyk/cve-2019-1458_poc
cve-2019-1458 的 POC