#1
 abraxas/vbox-lsilogic-sas-config
VirtualBox 7.2.20 - 严重 - 本地 - 类型混淆 / 任意读写 - SAS1068 CONFIG SCSI-SPI 覆盖
 tandasat/hello-vt-rp
一个简单的虚拟机监控程序,演示了Intel VT-rp(重定向保护)技术的使用。
 g4sp4rcs/cve-2019-11707-from-an-ionmonkey-type-confusion-to-system-
Windows 概念验证漏洞利用链,针对 CVE-2019-11707,一个 Firefox IonMonkey 类型混淆漏洞,结合浏览器 RCE 与沙箱逃逸以获取 SYSTEM 权限。
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
利用补丁差异分析来发现新漏洞
 dangokyo/cve-2017-3000
CVE-2017-3000 在 Flash Player Constant Blinding PRNG 上的完整漏洞利用
 jacobsoo/malconfig
这是我正在不断开发的框架中一个模块的一部分。目前这里只披露了C2的信息。
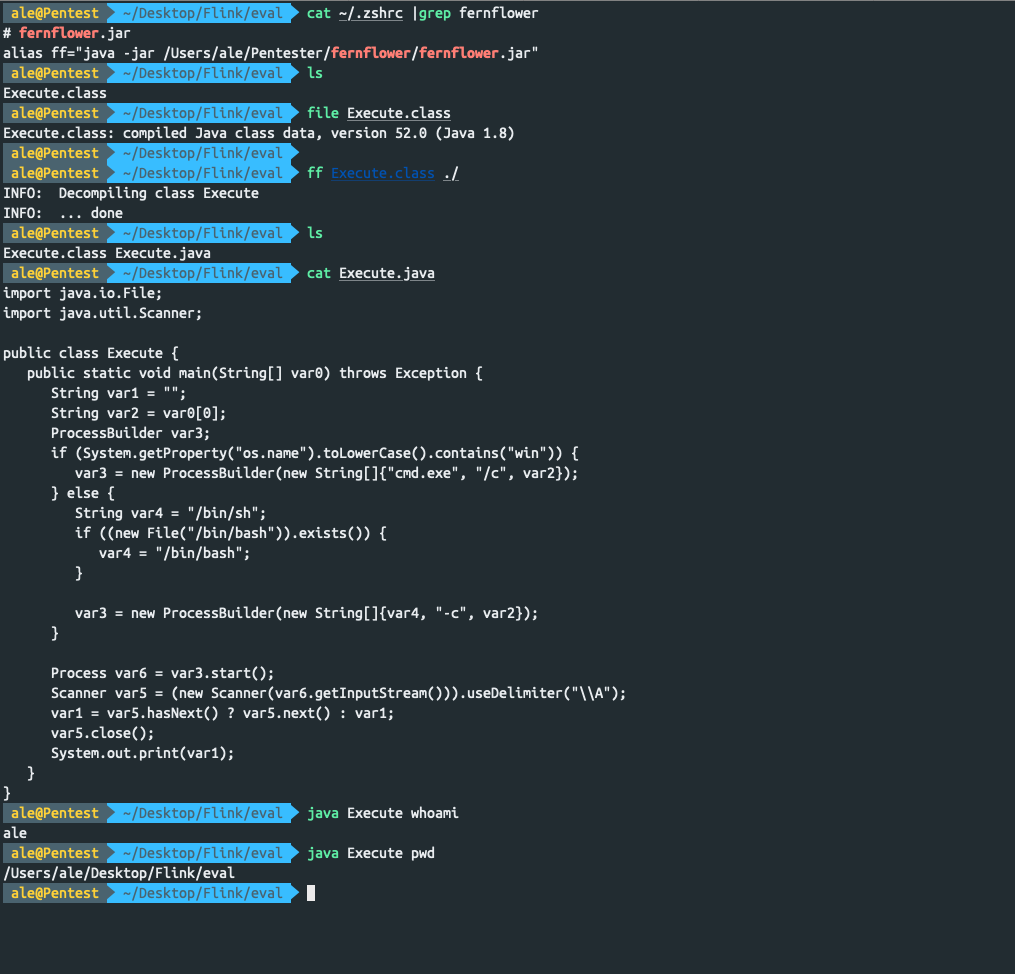
 downwithup/cve-2018-16711
CVE-2018-16711 的 PoC 代码 (由 wrmsr 利用)
 crackercat/cve-2024-44083
使 IDA(所有版本)在打开时崩溃。
 flamelu/cve-2020-17035-patch-analysis
CVE-2020-17035 补丁分析,详细说明了受影响二进制组件中的漏洞及利用机制。
 backdoorskid/win-def-clickfix
一个扫描器,用于评估 Microsoft Defender 是否可能将某条命令标记为 ClickFix。
 gmh5225/mapped-dumper
一个用 C++ 编写的用于远程转储手动映射模块的程序。
 patois/winmagic_sd
技术分析与PoC漏洞利用,针对CVE-2020-11519和CVE-2020-11520
 lathika-3006/solar-exploiting-log-4j
逐步的TryHackMe演练,利用Log4Shell漏洞(CVE-2021-44228)实现远程代码执行并获取标志。
 gmh5225/ollytlscatch
OllyDbg 插件,在调试会话期间拦截并转储 TLS/SSL 明文流量,助力对加密网络通信进行逆向工程和恶意软件分析。
 gmh5225/no-access-protection-x86
它加密文本段并将保护设置为 NO_ACCESS。
 gmh5225/memory-relocalloc
一个C语言概念验证,用于定位已映射DLL的.reloc节中的代码洞穴,以分配并执行小型shellcode,从而替代典型的内存分配调用。