#3
 them4hd1/vayne-rat
一个高级C# .NET远控工具,它稳定且包含许多功能。
 mythicagents/xenon
一个用 C 编写的 Windows Mythic 代理
 igh0st/gh0st3.6_src
用于学习Windows环境下C2通信、载荷投递和后渗透技术的远程访问木马(RAT)源代码。
 frenchcisco/ratel
RAT-el 是一款开源渗透测试工具,可让你控制一台 Windows 机器。它采用客户端-服务器模型工作:服务器发送命令,客户端执行命令并将结果返回给服务器。客户端完全不会被反病毒软件检测到。
 hackerhouse-opensource/backdoors
用于维持对系统的访问权限及概念验证演示的工具。
 rainkin1993/remote-access-trojan-database
从互联网收集的 RAT 数据库
 cryst4linqq/turkorat
完全免杀的抓取器(抓取钱包、密码、cookies,修改Discord客户端等)
 ilikenwf/darkagent
DragonHunter 的 DarkAgent 远程管理工具 RAT
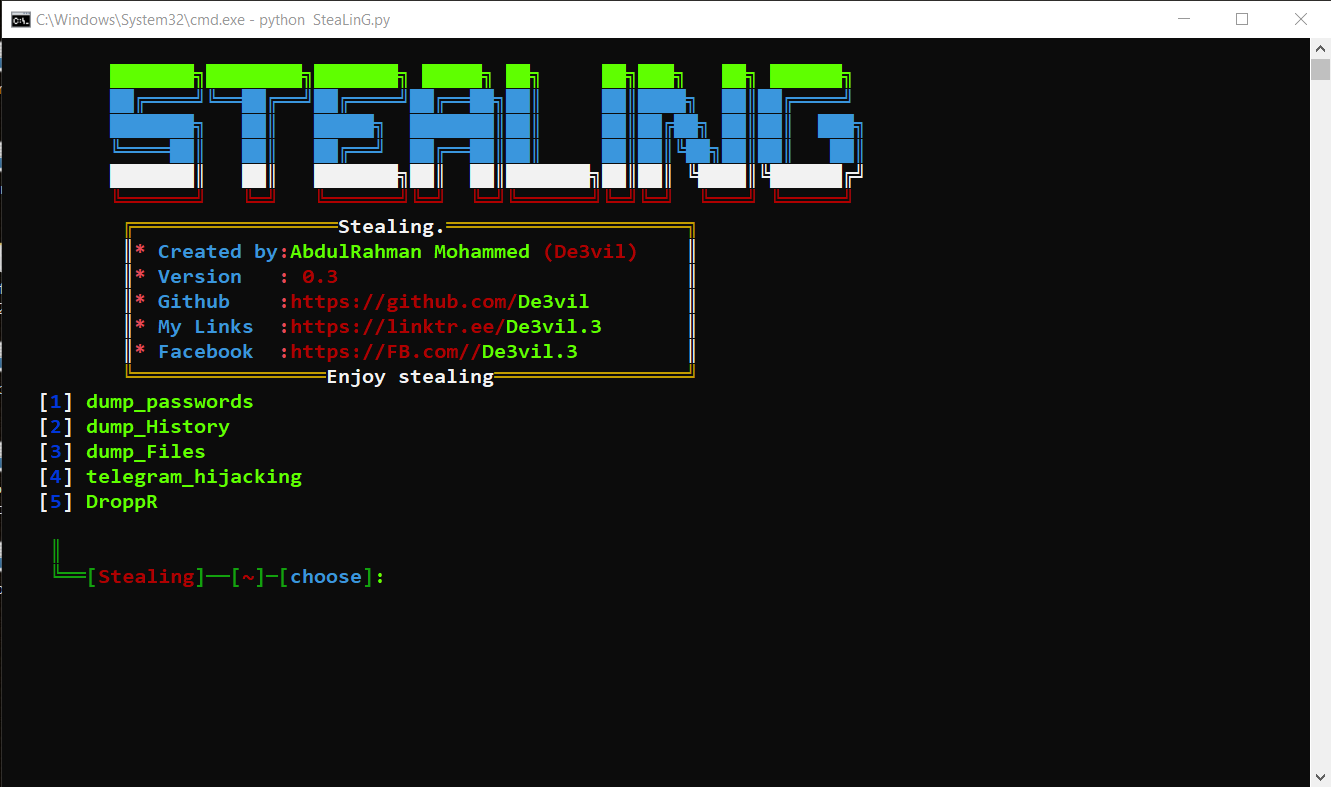 de3vil/stealing
The SteaLinG 是一个用于社会工程学的开源渗透测试框架。
 pr0xylife/qakbot
专注于银行木马和僵尸网络的威胁情报与恶意软件分析仓库,提供入侵指标(IOCs)、C2 指标以及用于检测和防御的行为研究。
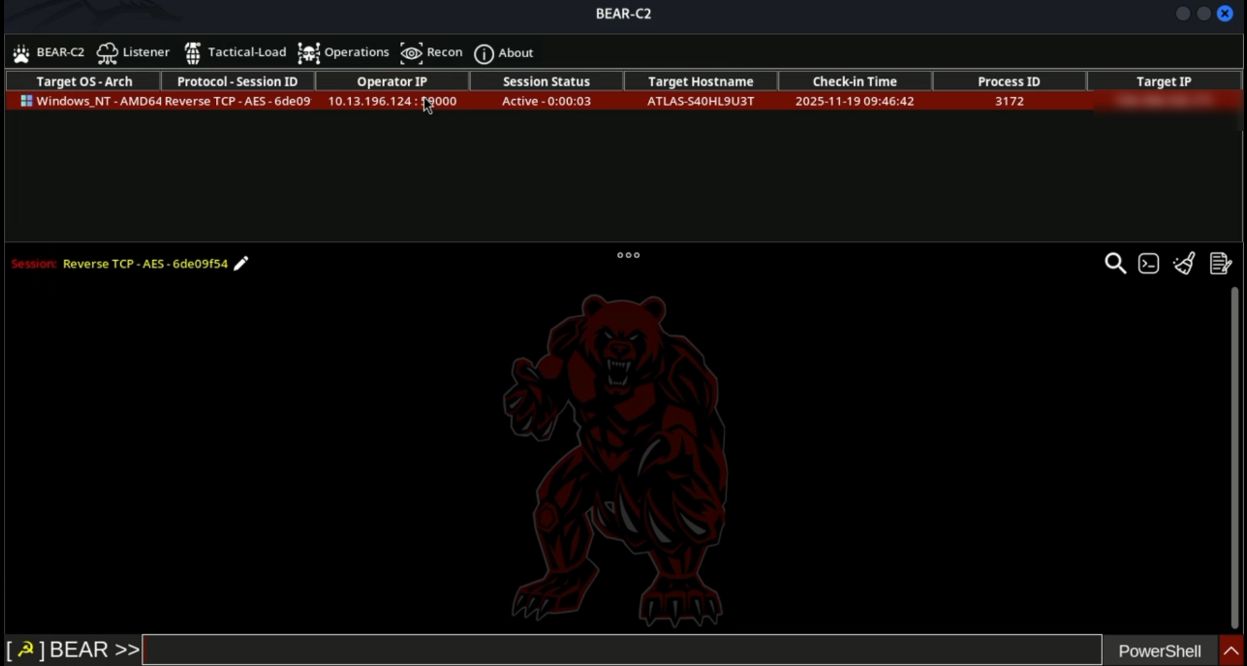 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode 是一个安全研究项目,演示了一种隐蔽技术,将可执行文件编码为像素数据并存储在图片或视频中。一个轻量级加载器获取媒体文件,重建原始二进制文件并在内存中执行。该项目强调了非传统的数据传输方式。
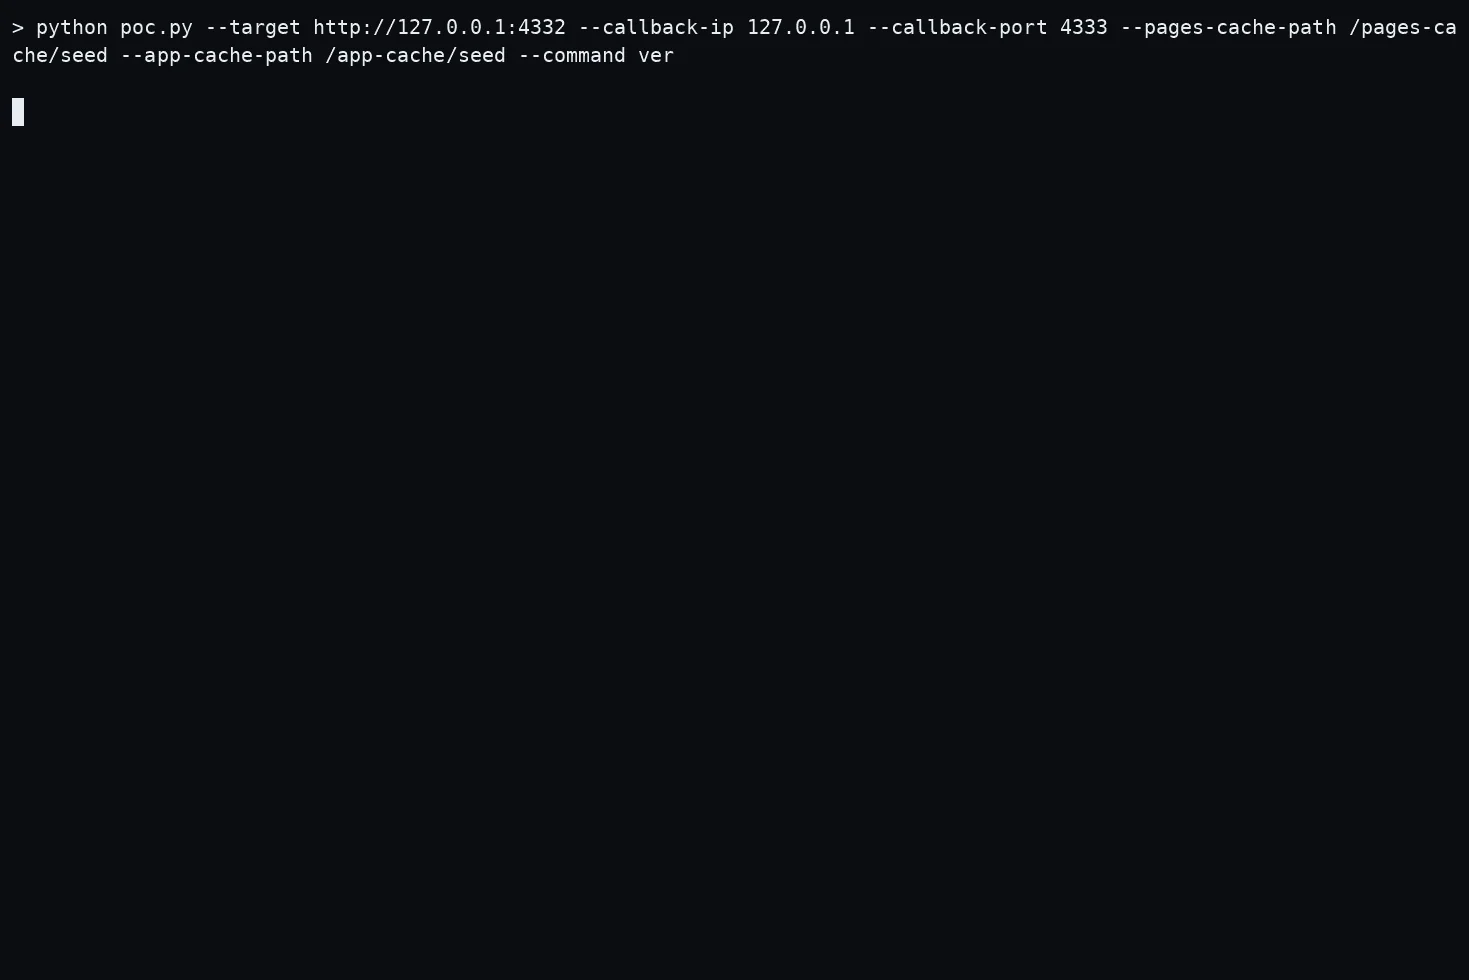 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit for CVE-2026-75604, an unauthenticated remote code execution in Windows-hosted Next.js apps, with callback-based command…
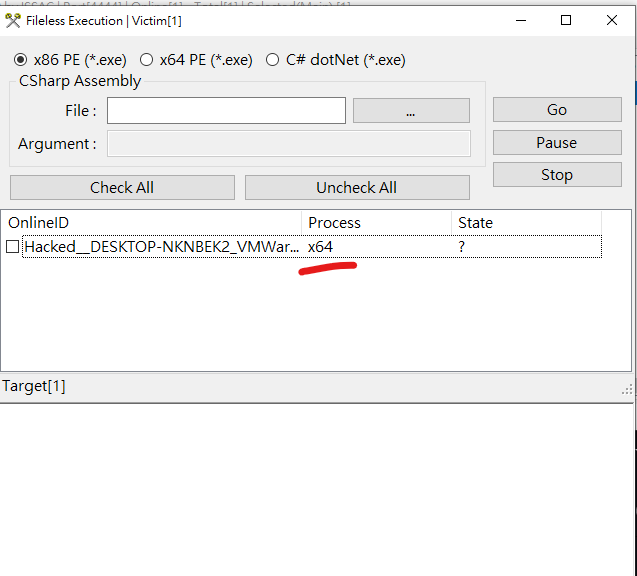 iss4cf0ng/duplexspycs
一个基于C#的开源远程管理工具(RAT),能够完全控制远程Windows机器,专为合法的远程管理和Windows系统安全测试而设计。
 ahhh/reverse_https_bot
一个基于Python的HTTPS远程访问木马,用于渗透测试。
 abhishekkr/n00brat
适用于POSiX(Linux/Unix)系统、作为Web服务运行的远程管理工具包(或特洛伊木马)