#3

 rainkin1993/remote-access-trojan-database
从互联网收集的 RAT 数据库
 rvrsh3ll/rendezvousrat
自我修复型RAT,利用libp2p实现
 sorcerio/code-roulette
Code Roulette 是一个基于终端界面(TUI)的在线多人俄罗斯轮盘游戏,失败者将执行获胜者的 Python 有效载荷文件。
 simoesctt/ctt-enhanced-cve-2026-46339-exploit-engine
Python框架,利用CVE-2026-46339通过MCP桥接在9Router上实现未认证RCE,采用时间分片与分散技术规避检测。
 hakaioffsec/cve-2026-33725
CVE-2026-33725 的概念验证漏洞利用,通过 Metabase Enterprise 序列化导入中的 H2 JDBC INIT 注入实现远程代码执行和任意文件读取。
 c1ph3rx13/cve-2023-22527
针对 Atlassian Confluence RCE(CVE-2023-22527)的漏洞利用工具,可通过 OGNL 注入在存在漏洞的服务器上执行任意命令。
 xdnice/pcshare
PCShare是一款强大的远程控制软件,可以监视目标机器屏幕、注册表、文件系统等。
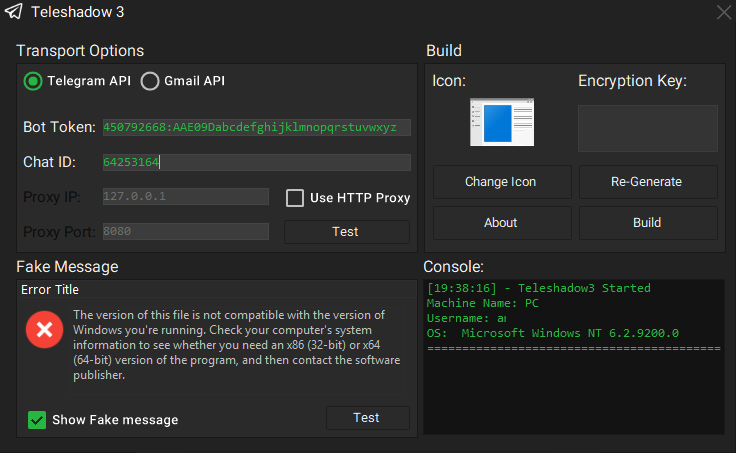 eternalc0der/teleshadow3
Telegram 桌面会话窃取器
 abhishekkr/n00brat
适用于POSiX(Linux/Unix)系统、作为Web服务运行的远程管理工具包(或特洛伊木马)
 h3xduck/umbra
一个针对4.x和5.x内核版本的LKM rootkit,能够打开后门,生成反向连接至远程主机的shell,启动恶意软件等。


 mitre/caldera-crater
用于Caldera对手模拟框架的C#远程访问木马(RAT)植入程序,可在Windows系统上实现后渗透命令与控制。
 sermikr0/cve-2026-38426
CVE-2026-38426 — Tasmota fetch_jpg() boundary[40] 中的 strcpy() 栈缓冲区溢出(Tasmota <= 15.3.0.3)
 theexploiters/cve-2024-27115-exploit
# SOPlanning 1.52.01(简易在线规划工具)漏洞利用 - 远程代码执行(RCE)(需认证)
 jakubie07/cve-2026-1731
针对 CVE-2026-1731 的概念验证漏洞利用程序,该漏洞是 BeyondTrust Privileged Remote Access 和 Remote Support 中的一个盲式远程代码执行漏洞,允许在受影响版本上远程执行命令。